Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
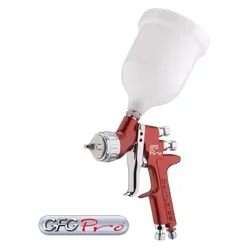

Ähnliche Suchbegriffe für Devilbiss-GFG-Pro-Lackierpistole
Top-Angebote
Produkte zum Begriff Devilbiss-GFG-Pro-Lackierpistole:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
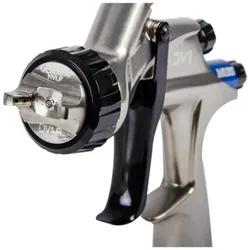
Devilbiss DV1-B+ HVLP-Lackierpistole Basecoat 1,2mm, ohne FließbecherDeVilbiss DV1 - Gravity Spray Gun Dass die neue DV1 anders aussieht, liegt daran, dass sie anders ist. Und zwar sehr anders. Weniger Lärm für angenehmeres Arbeiten, vor allem bei längeren Projekten. Gleichmäßiges Farbspektrum, zur bestmöglichen Farbabstimmung. Durch das neue fortschrittliche Farbdüsendesign werden Turbulenzen verringert, was einen Wolkeneffekt verhindert. Ein neues kombiniertes Lufteinlass- und Luftregelventil mit einer 12 mal präziseren Empfindlichkeit gewährleistet eine ausgeglichenere Luftregelung. Ein geringerer Luftdruck sorgt für eine verbesserte Kontrolle des Spritzbildes, Konstanz in der Zerstäubung und Auftragseffizienz. Die Luftkappen der DV1 sorgen mit ihrer fortschrittlichen internen Geometrie für ein vollkommen gleichmäßiges Spritzbild, für eine perfekte Lackierung Selbst die aus massivem Messing präzisionsgefertigte Luftkappe wurde technisch revolutioniert. Die DV1 ist mit einer Auswahl von zwei fortschrittlichen Luftkappen erhältlich – DV1-B und DV1-B+. 5 Düsengrössen lieferbar. Die 1,1 - 1,5mm ergänzen das Spektrum und ermöglichen die komplette Kontrolle unter allen klimatischen Bedingungen. Technische Daten: Luftanschluss 1/4 Universal Becher-Füllvolumen 560ml Gewicht (Pistole) 470g Luftkappe pattiniertes Messing Luftkappe-Haltering Eloxiertes Aluminium, schwarz Materialdüse Edelstahl Farbnadel Edelstahl DV1 B+ `HVLP Plus` Luftkappe Lufteingangsdruck 2,0 bar Luftverbrauch 300 l/min Länge Spritzbild 325mm bei 20cm Entfernung Durchfluss 140 - 190g/min DV1 B `HVLP` Luftkappen Lufteingangsdruck 2,0 bar Luftverbrauch 395 l/min Länge Spritzbild 330mm bei 20cm Entfernung Durchfluss 130 - 180g/min Digitalvariante auf Anfrage! weitere Infos: DV1-U-000-11-B Artikelnummer erklärt: DV1 = Pistole U = ohne Becher / uncupped 000 = nicht digital 11 = Düse B = Standard HVLP Luftkappe DV1-C-BAR-12-B+ Artikelnummer erklärt : DV1 = Pistole C = mit Becher BAR = mit Digitalmanometer 12 = Düse B+ = HVLP ‘Plus’ Luftkappe optionale Ersatzteile/Zubehör: Digitalmanometer: DGIPRO-505-BAR Düse: 704411 – 11 für Düsengröße (1.1mm) auch als 1.2, 1.3, 1.4 und 1.5mm verfügbar Luftkappe: 704407 – Standard HVLP Luftkappe 704408 – HVLP Plus Luftkappe Farbnadel: 704416 "653,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Devilbiss-GFG-Pro-Lackierpistole:
-
Devilbiss GFG Pro Lackierpistole 1,4mm C1 Fließbecher 560mlGFG Pro Spritzpistole mit komplett neuem Design für den professionellen Gebrauch. Bewährte DeVilbiss Zerstäuberqualität und gleichmäßige Lackverteilung. Neues Luftventildesign für extrem gleichmäßigen Abzug und überragende Kontrolle. Robuster, gesenkgeschmiedeter, eloxierter Pistolenkörper als Schutz. Zwei Luftkappen mit fortschrittlicher Technologie für hochfeste und Metallbeschichtungsstoffe. Flüssigkeitsspitzen in drei Größen für unterschiedliche Viskositäten und Steuereinstellungen. Neuer ergonomischer Spritzpistolenkörper mit verbesserter Passform, höherem Komfort und besseren Bedienelementen. Schnellere und leichtere Wartung mit einfachen Anschlussstücken und Einstellungen. Die Devilbiss GFG Pro Spritzpistole ist mit zwei alternativen Luftkappen und drei Düsen, C1 für Basecoat- und Klarlackanwendungen und C2 für Beschichtungsstoffe mit hoher Viskosität erhältlich. Der Bestellcode bzw. Art.nr. für Devilbiss Lackierpistolen ist z. B. GFGPRO-C1-14 d. h. C1 = C1 Luftkappe, 14 = 1,4mm Düse z.B. für Basis- und Decklacke Alternative ist die C2 -14 = C2 Luftkappe mit 1.4mm Düse für hochviskose Lackmaterialien. Alternativen sind 16 oder 18 Verwendung: Diese GFG PRo Spritzpistole ist eine Profi-Spritzpistole, deren Design konventionelle Hochdrucktechnologie umfasst. Die HVLP-Technology reduziert „Overspray“ und begrenzt den Luftkappendruck auf 0,7 bar (10 psi). Trans-Tech® ist EPA-konform, da eine Übertragungsleistung über 65 % erzielt wird. Fließbechervolumen: 560ml Sie wissen nicht genau welche Luftkappe für Ihr Lacksystem geeignet ist? Mehr Informationen zu den Luftkappen finden Sie HIER. Einzelne Ersatzteile und Zubehör für Devilbiss Lackierpistolen, wie Manometer, Dichtungen, Farbdüse, Farbnadel oder Düsensatz auf Anfrage lieferbar.595,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
5 Steckfilter für Devilbiss Pro Lackierpistolen GTi, GPi, PRi, GFG, FLGLackierpistolen-Steckfilter passend für folgende Devilbiss Lackierpistolen: - Devilbiss GTi Pro und Pro lite Lackierpistole - Devilbiss PRi Pro Füllerpistole - Devilbiss GFG Pro Lackierpistole - Devilbiss FLG Pro Lackierpistole (Fließbecher-Variante) Inhalt: 5 Stück11,49 €*Versand: 5,40 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Devilbiss-GFG-Pro-Lackierpistole
-
Devilbiss DV1-B+ HVLP-Lackierpistole Basecoat 1,2mm, ohne FließbecherDeVilbiss DV1 - Gravity Spray Gun Dass die neue DV1 anders aussieht, liegt daran, dass sie anders ist. Und zwar sehr anders. Weniger Lärm für angenehmeres Arbeiten, vor allem bei längeren Projekten. Gleichmäßiges Farbspektrum, zur bestmöglichen Farbabstimmung. Durch das neue fortschrittliche Farbdüsendesign werden Turbulenzen verringert, was einen Wolkeneffekt verhindert. Ein neues kombiniertes Lufteinlass- und Luftregelventil mit einer 12 mal präziseren Empfindlichkeit gewährleistet eine ausgeglichenere Luftregelung. Ein geringerer Luftdruck sorgt für eine verbesserte Kontrolle des Spritzbildes, Konstanz in der Zerstäubung und Auftragseffizienz. Die Luftkappen der DV1 sorgen mit ihrer fortschrittlichen internen Geometrie für ein vollkommen gleichmäßiges Spritzbild, für eine perfekte Lackierung Selbst die aus massivem Messing präzisionsgefertigte Luftkappe wurde technisch revolutioniert. Die DV1 ist mit einer Auswahl von zwei fortschrittlichen Luftkappen erhältlich – DV1-B und DV1-B+. 5 Düsengrössen lieferbar. Die 1,1 - 1,5mm ergänzen das Spektrum und ermöglichen die komplette Kontrolle unter allen klimatischen Bedingungen. Technische Daten: Luftanschluss 1/4 Universal Becher-Füllvolumen 560ml Gewicht (Pistole) 470g Luftkappe pattiniertes Messing Luftkappe-Haltering Eloxiertes Aluminium, schwarz Materialdüse Edelstahl Farbnadel Edelstahl DV1 B+ `HVLP Plus` Luftkappe Lufteingangsdruck 2,0 bar Luftverbrauch 300 l/min Länge Spritzbild 325mm bei 20cm Entfernung Durchfluss 140 - 190g/min DV1 B `HVLP` Luftkappen Lufteingangsdruck 2,0 bar Luftverbrauch 395 l/min Länge Spritzbild 330mm bei 20cm Entfernung Durchfluss 130 - 180g/min Digitalvariante auf Anfrage! weitere Infos: DV1-U-000-11-B Artikelnummer erklärt: DV1 = Pistole U = ohne Becher / uncupped 000 = nicht digital 11 = Düse B = Standard HVLP Luftkappe DV1-C-BAR-12-B+ Artikelnummer erklärt : DV1 = Pistole C = mit Becher BAR = mit Digitalmanometer 12 = Düse B+ = HVLP ‘Plus’ Luftkappe optionale Ersatzteile/Zubehör: Digitalmanometer: DGIPRO-505-BAR Düse: 704411 – 11 für Düsengröße (1.1mm) auch als 1.2, 1.3, 1.4 und 1.5mm verfügbar Luftkappe: 704407 – Standard HVLP Luftkappe 704408 – HVLP Plus Luftkappe Farbnadel: 704416 "653,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Luftventil Ersatzteil-Set (9) für Devilbiss GTiPro, GFG, PRi, SRi, GPi LackierpistolenErsatzteilset (9) inkl. Luftventildichtung und Wartungswerkzeug (26) für Devilbiss GTiPro, SRi, GFG, PRi, GPi Lackierpistolen Lieferumfang: 7 teil. Ersatzteil-Set inkl. SN-34-K5 (Luftventildichtung & Wartungswerkzeug)115,78 €*Versand: 5,40 €Sichere Weiterleitung zum Anbieter
-
Luftverteilerring-Set (6) inkl. Dichtung (5) für Devilbiss GTiPro, GFG, GPi LackierpistolenErsatzluftverteilerring (6) inkl. Dichtung (5) und Luftverteilerplatte (18) für Devilbiss GTiPro (bis2016), PRiPro, GFG, GPi Lackierpistolen Lieferumfang: 1 Luftverteilering 1 Dichtung (Nr. 5 - SN-18-1-K2) 1 Luftverteilerplatte (Nr.18 - SN-41-K)59,79 €*Versand: 5,40 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.