Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Die-Bruderschaft-der-Entwickler
Top-Angebote
Produkte zum Begriff Die-Bruderschaft-der-Entwickler:
-
Die Weisse Bruderschaft des Peter Danov, Fachbücher von Eva KovachevaPeter Danov (1864-1944) erhob die Liebe zum Sinn, Ziel und Inhalt des menschlichen Lebens sowie des Universums. Nach seinem Theologie- und Medizinstudium in den USA trug der gebürtige Bulgare an der Schwelle zum 20. Jahrhundert eine neue geistige Lehre vor. In der von ihm gegründeten geistigen Schule der Universellen Weissen Bruderschaft in Sofia berichtete er als spiritueller Meister unter dem Namen Beinsa Duno ausführlich über das Wesen der Liebe, ihre Erscheinungsformen und vor allem ihre Anwendung. Er lehrte, wie die Liebe zu den Menschen und allen Lebewesen im alltäglichen Leben in Familie und Gesellschaft sowie in allen weiteren Lebensbereichen geäussert und angewendet werden sollte. Neben rund 7.500 Vorträgen und Vorlesungen schuf er etwa 200 musikalische Werke, ein System von physischen Übungen namens "Paneurhythmie" und Atemübungen; er entwickelte pädagogische Methoden.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
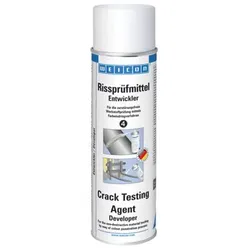
Rissprüfmittel Entwickler | Entwickler für die zerstörungsfreie Werkstoffprüfung | 500 ml | weißFarbechter Spezialentwickler auf Lösungsmittelbasis für die Farbeindringprüfung. Geeignet für Metalle, viele Kunststoffe, keramische Werkstoffe, Glas usw. Die Eignung für Kunststoffe ist vorher zu prüfen. Breite: 68.0 Double Nozzle: nein Geruch: Lösemittel Merkmale: sichere Anzeige von Materialfehlern Mindestlagerfähigkeit|bei Raumtemperatur: 24 Mon.13,45 €*Versand: 5,35 €Sichere Weiterleitung zum Anbieter
-
CMON A Song of Ice/Fire - Helden der Bruderschaft ohne Banner I 301846Stürzt euch mit den Helden der Bruderschaft ohne Banner in die Schlacht um die sieben Königslande. Ikonische Charaktere wie Lady Steinherz, Thoras von Myr und ... 1 x A Song of Ice/Fire - Helden der Bruderschaft ohne Banner I Anleitung in:38,08 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Die-Bruderschaft-der-Entwickler:
-
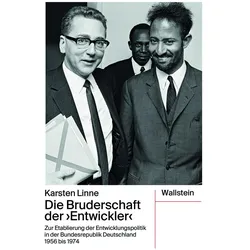
Die Bruderschaft der »Entwickler«, Fachbücher von Karsten Linne"Die Bruderschaft der 'Entwickler'" von Karsten Linne bietet eine tiefgehende Analyse der bundesrepublikanischen Entwicklungspolitik, die seit 1956 einen bedeutenden Wandel durchlebt hat. Der Autor beleuchtet die Entstehung und Etablierung dieses Politikfeldes, indem er zentrale Akteure und Schlüsselinstitutionen in den Fokus rückt. Linne untersucht die Motive, Ideen und Ideologien der Personen, die massgeblich zur Entwicklungspolitik beigetragen haben. Darüber hinaus werden auch kollektive Akteure und gesellschaftliche Gruppen betrachtet, die Einfluss auf die Gestaltung der Entwicklungspolitik hatten. Diese umfassende Betrachtung ermöglicht ein besseres Verständnis der komplexen Dynamiken, die die bundesdeutsche Entwicklungspolitik bis heute prägen.42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende literarische Analyse des Johannesevangeliums. In diesem Werk wird untersucht, wie historische Ereignisse durch literarische Strategien dargestellt werden, die sowohl die Authentizität der Erzählungen konstruieren als auch in Frage stellen. Luther zeigt auf, wie Leserinnen und Leser dazu angeregt werden, die Erzählungen über Jesus als reale geschichtliche Ereignisse zu interpretieren, während gleichzeitig die göttliche Natur Jesu als Christus erkennbar wird. Diese duale Perspektive eröffnet neue Einsichten in die christologische Bedeutung des Johannesevangeliums und dessen Einfluss auf die Wahrnehmung von Geschichte und Glauben. Die Autorin verbindet historiographische und biographische Elemente, um ein umfassendes Bild der johanneischen Geschichtsdarstellung zu zeichnen.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Weisse Bruderschaft des Peter Danov, Fachbücher von Eva KovachevaPeter Danov (1864-1944) erhob die Liebe zum Sinn, Ziel und Inhalt des menschlichen Lebens sowie des Universums. Nach seinem Theologie- und Medizinstudium in den USA trug der gebürtige Bulgare an der Schwelle zum 20. Jahrhundert eine neue geistige Lehre vor. In der von ihm gegründeten geistigen Schule der Universellen Weissen Bruderschaft in Sofia berichtete er als spiritueller Meister unter dem Namen Beinsa Duno ausführlich über das Wesen der Liebe, ihre Erscheinungsformen und vor allem ihre Anwendung. Er lehrte, wie die Liebe zu den Menschen und allen Lebewesen im alltäglichen Leben in Familie und Gesellschaft sowie in allen weiteren Lebensbereichen geäussert und angewendet werden sollte. Neben rund 7.500 Vorträgen und Vorlesungen schuf er etwa 200 musikalische Werke, ein System von physischen Übungen namens "Paneurhythmie" und Atemübungen; er entwickelte pädagogische Methoden.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Die-Bruderschaft-der-Entwickler
-
Rissprüfmittel Entwickler | Entwickler für die zerstörungsfreie Werkstoffprüfung | 500 ml | weißFarbechter Spezialentwickler auf Lösungsmittelbasis für die Farbeindringprüfung. Geeignet für Metalle, viele Kunststoffe, keramische Werkstoffe, Glas usw. Die Eignung für Kunststoffe ist vorher zu prüfen. Breite: 68.0 Double Nozzle: nein Geruch: Lösemittel Merkmale: sichere Anzeige von Materialfehlern Mindestlagerfähigkeit|bei Raumtemperatur: 24 Mon.13,45 €*Versand: 5,35 €Sichere Weiterleitung zum Anbieter
-
CMON A Song of Ice/Fire - Helden der Bruderschaft ohne Banner I 301846Stürzt euch mit den Helden der Bruderschaft ohne Banner in die Schlacht um die sieben Königslande. Ikonische Charaktere wie Lady Steinherz, Thoras von Myr und ... 1 x A Song of Ice/Fire - Helden der Bruderschaft ohne Banner I Anleitung in:38,08 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Der Selbst-Entwickler, Ratgeber von Jens CorssenDer Dipl. Psychologe und Verhaltenstherapeut ist einer der profiliertesten Berater des Top-Managements. Er vermittelt sein Wissen in Seminaren und Vorträgen und coacht Führungskräfte aus Wirtschaft, Medien und Sport im beruflichen und persönlichen Bereich. In seinem Buch präsentiert der Erfolgscoach die Erfolgsparameter des inner coachings – eine spannende und ermutigende Lektüre für alle, die mit Freude und Erfolg auf der Achterbahn des Lebens bestehen wollen. Dauerhafter Erfolg basiert – besonders in Zeiten raschen Wandels – auf einer notwendigen Veränderung zunächst des eigenen Denkens und, als Folge davon, des selbstverantwortlichen Handelns. Das ist die Botschaft, die von diesem Buch ausgeht. Als Selbstentwickler erfolgreich zu sein, heisst, das innere Spiel zu gewinnen, vom Wissen zum Wollen und vom Wollen zum Tun zu gelangen. Eine zeitgemässe Definition von Erfolg stellt demgemäss eine positive Gestimmtheit dem Leben gegenüber und die Entwicklung der eigenen Persönlichkeit in den Mittelpunkt. Beide Faktoren sind für das Erreichen von Zielen unverzichtbar.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.