Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Die-Dr3i---Die
Top-Angebote
Produkte zum Begriff Die-Dr3i---Die:
-
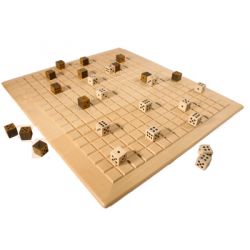
Giseh Verlag Mojave - Angriff ist die beste Verteidigung 255251Mojave - Angriff ist die beste Verteidigung Bei Mojave erinnern Spielbrett und Spielaufbau nicht umsonst an Schach: Ziel ist es, die Würfel des Gegners zu schlagen. Dabei wird ein Würfel um die Anzahl an Feldern gekippt, die seine oben liegende Au92,28 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Die-Dr3i---Die:
-
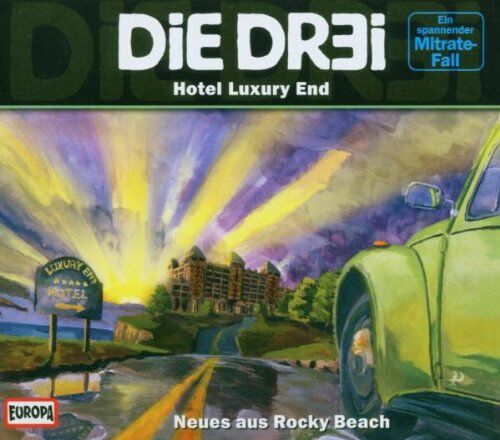
Die Dr3i - Die Dr3i - Folge 01: Das Seeungeheuer - Preis vom 31.10.2026 20:28:10 hBinding : Audio CD, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 2, PackageQuantity : 1, Format : Doppel-CD, medium : Audio CD, releaseDate : 2006-10-13, artists : Die Dr3i6,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Dr3i - Die Dr3i - Folge 03: Verschollen in der Zeit - Preis vom 31.10.2026 20:28:10 hBinding : Audio CD, Label : Europa (Sony Music), Publisher : Europa (Sony Music), NumberOfDiscs : 1, medium : Audio CD, publicationDate : 2006-01-01, releaseDate : 2006-10-13, artists : Die Dr3i, languages : german14,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Die-Dr3i---Die
-
Giseh Verlag Mojave - Angriff ist die beste Verteidigung 255251Mojave - Angriff ist die beste Verteidigung Bei Mojave erinnern Spielbrett und Spielaufbau nicht umsonst an Schach: Ziel ist es, die Würfel des Gegners zu schlagen. Dabei wird ein Würfel um die Anzahl an Feldern gekippt, die seine oben liegende Au92,28 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
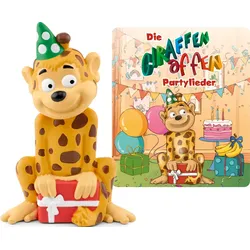
tonies - Hörfigur für die Toniebox: Die Giraffenaffen: Die Giraffenaffen PartyhitsVerpackungsinhalt: Hörfigur, Anleitung Hörfigur für die Toniebox: Tonies sind Hörfiguren für die Toniebox. Sie machen Hören anfassbar, denn mit ihnen bedient man die Toniebox. Man kann sie aber auch sammeln und mit ihnen spielen. Um der Musik zu lauschen, stellt man die Hörfigur einfach auf die Toniebox. Seit über 14 Jahren veröffentlichen die Giraffenaffen zusammen mit Deutschlands größten Stars Hits für die ganze Familie. Jetzt ist es Zeit für die ultimative Party mit dem Giraffenaffen-Party-Tonie! Mit einigen ihrer besten Songs aus neun erfolgreichen Alben sorgen die Giraffenaffen diesmal für Spaß und Partylaune. Perfekt zum Mitsingen, Tanzen und Feiern für kleine und große Giraffenaffen- & Musik-Fans! Egal ob im Kinderzimmer, im Auto oder auf der nächsten Party – dieser Tonie sorgt überall für beste Stimmung und unvergessliche Musikmomente! Tracklist: 01 Wenn ich groß bin - SDP, DIKKA 02 Dschungelparty - Giraffenaffen Gang 03 Der Gorilla mit der Sonnenbrille - Stereoact, Lena Maria Engel 04 Ein Nilpferd muss aufs WC - Giraffenaffen Gang 05 Schnappi, das kleine Krokodil - Eric Philippi 06 Hakuna Matata - voXXclub 07 Du hast'n Freund in mir - Blumentopf 08 Schön ist es auf der Welt zu sein - Eko Fresh 09 Nö mit Ö - Giraffenaffen Gang 10 Astronaut - DIKKA feat. dikki 11 Robo-Party - Giraffenaffen 12 Hejo, spann den Wagen an - Chima 13 Fühlst Du die Musik - Celine 14 Wundertoller Tag - Giraffenaffen 15 Brüderchen, komm tanz mit mir - Beatrice Egli 16 So ein schöner Tag (Fliegerlied) - Ross Antony 17 10 Jahre, Fanfare (Geburtstagssong) - “Die Arche“ Kinderchor 18 Superpower - Giraffenaffen 19 Na na na - “Die Arche“ Kinderchor 20 Licht aus -1986zig13,59 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
tonies - Hörfigur für die Toniebox: Die Giraffenaffen: Die Giraffenaffen LieblingsliederMit der Tonie-Hörfigur "Die Giraffenaffen: Die Giraffenaffen Lieblingslieder" erklingen bekannte Kinderlieder in einem modernen Sound. Die Figur ist für Kinder ab 6 Jahren geeignet und spielt eine Zusammenstellung der beliebtesten Hits aus zehn Jahren Giraffenaffen-Musik. magnethaftende Hörfigur für die Toniebox spielt 21 Lieder mit einer Gesamtlaufzeit von ca. 68 Minuten handbemalte Figur mit integriertem NFC-Chip zur Nutzung sind eine Toniebox und eine WLAN-Verbindung erforderlich Der kleine Giraffenaffe hat anlässlich seines 10. Geburtstages eine bunte Mischung aus den beliebtesten Kinderliedern zusammengestellt. Interpretiert von bekannten deutschen Stars wie Johannes Oerding, Lena oder Mark Forster, bekommen die Klassiker einen frischen Anstrich. Einfach die Figur auf die Toniebox stellen und schon beginnt das musikalische Abenteuer für die ganze Familie. Titel: Wir sind da (Giraffenaffensong) - Roger Cicero Ich wär so gern wie Du - Johannes Oerding Unter dem Meer - Stefanie Heinzmann Wenn Du richtig glücklich bist - Nico Santos Wundertoller Tag - Giraffenaffen Auf der Mauer, auf der Lauer - Marquess Kommt ein Vogel geflogen - Mark Forster Seeräuber-Opa Fabian - Lena Hätt' ich Dich heut' erwartet - Thomas D, Roman Lob Anne Kaffeekanne - Leslie Clio Probier's mal mit Gemütlichkeit - Jupiter Jones Wer hat Angst vor dem bösen Wolf - Max Raabe & Palast Orchester Trau Dich - Slime Und Alle! (Giraffenaffensong) - Giraffenaffen Die Affen rasen durch den Wald - Roger Cicero Die Gedanken sind frei - LEA Im Frühtau zu Berge - Lotte Manah Mannah - Dendemann Die schnellste Maus von Mexiko - Alvaro Soler Meine Oma fährt im Hühnerstall Motorrad - Culcha Candela Biene Maja - Kerstin Ott Weißt Du wieviel Sternlein stehen - Glasperlenspiel13,59 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.