Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Die-Germanen-Ihre-Religion
Top-Angebote
Produkte zum Begriff Die-Germanen-Ihre-Religion:
-
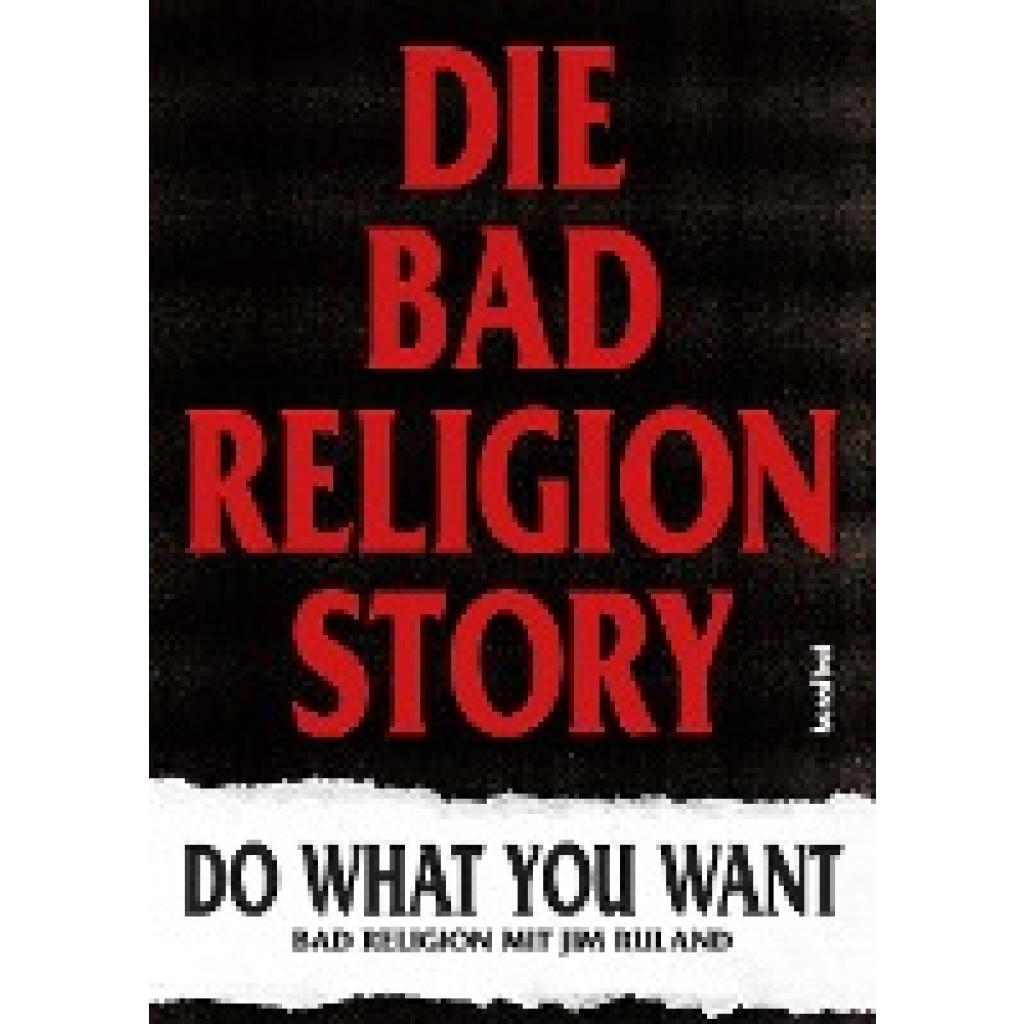
Religion, Bad: Die Bad Religion StoryDie Bad Religion Story , Intelligentes Aufbegehren mit Bad Religion 1980 gründeten vier Highschool-Freunde in Los Angeles die Band Bad Religion, um ihrem Frust über das herrschende System musikalisch freien Lauf zu lassen: Punk kam nicht nur aus New York und London! Bei Bad Religion ging es dabei weniger hedonistisch zu als bei den Sex Pistols oder den New York Dolls, dafür verarbeiteten sie in ihrer Sozialkritik sogar literarische und philosophische Einflüsse. Und sie waren stets der Auffassung, dass die Revolution nicht nur laut und ruppig, sondern auch melodisch sein darf, ein Umstand, der ihnen in den USA, aber auch in Europa schnell eine große Fangemeinde einbrachte. Heute blicken Bad Religion auf 40 Jahre Bandgeschichte zurück und lassen sie in Die Bad Religion Story - Do What You Want noch einmal Revue passieren. Der Journalist Jim Ruland hat dazu ausführlich mit allen direkt oder indirekt Beteiligten gesprochen, die Chemie innerhalb der Gruppe auf lebendige Weise eingefangen und sich auch mit dem prägenden Einfluss auseinandergesetzt, den Bad Religion auf viele große Bands der Neunziger und Nullerjahre hatten: Ohne sie hätte es Weltstars wie Nirvana, Green Day oder auch Linkin Park wohl nicht gegeben. "Ich spürte stets das Bedürfnis, Autoritäten in Frage zu stellen; das ist es, was mich innerlich antreibt. Aber ich tat das aus dem Wunsch heraus, die Dinge besser zu machen, und nicht, um nihilistische Sprüche zu klopfen." Greg Graffin, Bad Religion , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20200818, Produktform: Kartoniert, Autoren: Religion, Bad~Ruland, Jim, Übersetzung: Fleischmann, Paul, Seitenzahl/Blattzahl: 352, Abbildungen: mit 32 Seiten Bilderstrecke, Keyword: Autobiografie; Bad Religion; Band; Biografie; Do What You Want; Greg Graffin; Jim Ruland; Musik; Musiker; Punk; Punk Rock Song, Fachschema: Punk~Schauspieler - Schauspielkunst, Fachkategorie: Musik: Stile und Gattungen~Musiker, Sänger, Bands und Gruppen~einzelne Schauspieler und Darsteller, Style: Prog Rock~Punk, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Autobiografien: Kunst und Unterhaltung, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hannibal Verlag, Verlag: Hannibal Verlag, Verlag: Koch International GmbH, Länge: 237, Breite: 169, Höhe: 30, Gewicht: 502, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783854456919, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233438125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was war die Religion der Germanen?
Was war die Religion der Germanen? Die Germanen praktizierten eine polytheistische Religion, die sich auf die Verehrung einer Vielzahl von Göttern und Göttinnen konzentrierte. Zu den wichtigsten Göttern gehörten Odin, Thor und Freyja. Sie glaubten auch an verschiedene Geister und Naturwesen. Rituale und Opfergaben spielten eine wichtige Rolle in ihrer Religion, um die Götter zu besänftigen und um Schutz und Segen zu bitten. Die Germanen glaubten auch an ein Leben nach dem Tod, in dem die Tapferen in die Halle der Götter, Walhalla, aufgenommen wurden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Die-Germanen-Ihre-Religion:
-
Die Germanen. Ihre Religion, Mythologie, ihre Götter und Sagen, ihre Rolle in der Völkerwanderung, ihre Beziehung zu Kelten und Römern, GebundeneDie Germanen. Ihre Religion, Mythologie, Ihre Götter Und Sagen, Ihre Rolle In Der Völkerwanderung, Ihre Beziehung Zu Kelten Und Römern, Gebundene Ausgabe Von, Bassermann, Seitenanzahl: 2569,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kleine Eule - Die Eule mit der Beule und ihre Freunde,1 Galakto TokenDie Spielware 'kleine Eule - Die Eule Mit Der Beule Und Ihre Freunde' Bietet Kindern Eine Unterhaltsame Möglichkeit, In Die Welt Der Eule Und Ihrer Freunde Einzutauchen. Dieses Produkt Fördert Spielerisch Die Fantasie Und Kreativität. Ideal Für...12,89 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Religion, Bad: Die Bad Religion StoryDie Bad Religion Story , Intelligentes Aufbegehren mit Bad Religion 1980 gründeten vier Highschool-Freunde in Los Angeles die Band Bad Religion, um ihrem Frust über das herrschende System musikalisch freien Lauf zu lassen: Punk kam nicht nur aus New York und London! Bei Bad Religion ging es dabei weniger hedonistisch zu als bei den Sex Pistols oder den New York Dolls, dafür verarbeiteten sie in ihrer Sozialkritik sogar literarische und philosophische Einflüsse. Und sie waren stets der Auffassung, dass die Revolution nicht nur laut und ruppig, sondern auch melodisch sein darf, ein Umstand, der ihnen in den USA, aber auch in Europa schnell eine große Fangemeinde einbrachte. Heute blicken Bad Religion auf 40 Jahre Bandgeschichte zurück und lassen sie in Die Bad Religion Story - Do What You Want noch einmal Revue passieren. Der Journalist Jim Ruland hat dazu ausführlich mit allen direkt oder indirekt Beteiligten gesprochen, die Chemie innerhalb der Gruppe auf lebendige Weise eingefangen und sich auch mit dem prägenden Einfluss auseinandergesetzt, den Bad Religion auf viele große Bands der Neunziger und Nullerjahre hatten: Ohne sie hätte es Weltstars wie Nirvana, Green Day oder auch Linkin Park wohl nicht gegeben. "Ich spürte stets das Bedürfnis, Autoritäten in Frage zu stellen; das ist es, was mich innerlich antreibt. Aber ich tat das aus dem Wunsch heraus, die Dinge besser zu machen, und nicht, um nihilistische Sprüche zu klopfen." Greg Graffin, Bad Religion , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20200818, Produktform: Kartoniert, Autoren: Religion, Bad~Ruland, Jim, Übersetzung: Fleischmann, Paul, Seitenzahl/Blattzahl: 352, Abbildungen: mit 32 Seiten Bilderstrecke, Keyword: Autobiografie; Bad Religion; Band; Biografie; Do What You Want; Greg Graffin; Jim Ruland; Musik; Musiker; Punk; Punk Rock Song, Fachschema: Punk~Schauspieler - Schauspielkunst, Fachkategorie: Musik: Stile und Gattungen~Musiker, Sänger, Bands und Gruppen~einzelne Schauspieler und Darsteller, Style: Prog Rock~Punk, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Autobiografien: Kunst und Unterhaltung, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hannibal Verlag, Verlag: Hannibal Verlag, Verlag: Koch International GmbH, Länge: 237, Breite: 169, Höhe: 30, Gewicht: 502, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783854456919, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233438125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was war die Religion der Germanen?
Was war die Religion der Germanen? Die Germanen praktizierten eine polytheistische Religion, die sich auf die Verehrung einer Vielzahl von Göttern und Göttinnen konzentrierte. Zu den wichtigsten Göttern gehörten Odin, Thor und Freyja. Sie glaubten auch an verschiedene Geister und Naturwesen. Rituale und Opfergaben spielten eine wichtige Rolle in ihrer Religion, um die Götter zu besänftigen und um Schutz und Segen zu bitten. Die Germanen glaubten auch an ein Leben nach dem Tod, in dem die Tapferen in die Halle der Götter, Walhalla, aufgenommen wurden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Die-Germanen-Ihre-Religion
-
Die Religion Des Buddha: Die Religion Des Buddha Und Ihre Entstehung., Gebundene Ausgabe von Karl Friedrich Koppen, Creative Media Partners, LLC,Die Religion Des Buddha: Die Religion Des Buddha Und Ihre Entstehung., Gebundene Ausgabe Von Karl Friedrich Koppen, Creative Media Partners, Llc, 978-0-341-14342-0, Seitenanzahl: 62855,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.