Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Die-Rettung-des-Horizonts
Top-Angebote
Produkte zum Begriff Die-Rettung-des-Horizonts:
-
Erweiterung des Horizonts, FachbücherDas Fachbuch "Erweiterung des Horizonts" bietet einen tiefen Einblick in die polnische Fotoreportage von der Zwischenkriegszeit bis zum Sozialismus. Es beleuchtet, wie fotografische Bilder sowohl die Realität dokumentieren als auch interpretieren können. Durch die Analyse historischer Umbrüche in Polen wird die Doppeldeutigkeit der Fotoreportage deutlich, die nicht nur ästhetische, sondern auch soziale Diskurse widerspiegelt. Die Beiträge in diesem Band untersuchen, wie Fotoreportagen zur Konstruktion von Wirklichkeit in Polen beigetragen haben und welche unterschiedlichen Bilder von Polen in verschiedenen historischen Kontexten entstanden sind. Themen wie die jüdisch geprägten Stadtbilder, NS-Fotoreportagen, die Nachkriegszeit und der Kalte Krieg werden behandelt, um ein umfassendes Bild der polnischen Geschichte und ihrer visuellen Darstellung zu vermitteln.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was sind die Hauptmerkmale des Horizonts?
Der Horizont ist die scheinbare Grenze zwischen Himmel und Erde. Er erscheint immer auf Augenhöhe des Beobachters. Der Horizont kann sich je nach Standort und Höhe des Beobachters verändern. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was passiert jenseits des Horizonts?
Jenseits des Horizonts befinden sich andere Länder, Ozeane und Kontinente, die wir nicht sehen können. Es gibt unendlich viele Möglichkeiten und Abenteuer, die darauf warten, entdeckt zu werden. Der Horizont ist nur eine Grenze unserer Sicht, aber nicht unserer Vorstellungskraft. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Die-Rettung-des-Horizonts:
-
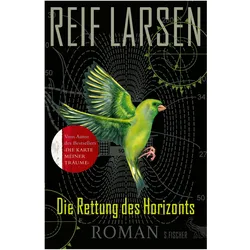
Die Rettung des Horizonts, Belletristik von Reif LarsenNach dem Bestseller 'Die Karte meiner Träume' endlich der neue, schräge Roman von Reif Larsen: 'Die Rettung des Horizonts' nimmt uns mit auf eine irrwitzige und spannende Reise rund um den Globus und durch das 20. Jahrhundert. An einem Apriltag des Jahres 1975 erblickt Radar Radmanovic in New Jersey das Licht der Welt. Nicht weiter ungewöhnlich, hätte der Junge weisse Haut wie seine Eltern und nicht dunkle wie eine Aubergine. Kein Arzt in den USA kann diesen Störfall der Biologie erklären. In der Hoffnung auf Heilung reist die Familie in die norwegische Arktis zu einer mysteriösen Gemeinde von Puppenspielern. Dort experimentiert man mit bestimmten Formen der Elektroschockbehandlung, die es ermöglichen soll, Radars Hautfarbe tiefgreifend zu ändern. Nach der Behandlung ist seine Haut zwar heller, aber er ist Epileptiker, und ist, wie sich im Laufe der Jahre herausstellt, sehr empfänglich für.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erweiterung des Horizonts, FachbücherDas Fachbuch "Erweiterung des Horizonts" bietet einen tiefen Einblick in die polnische Fotoreportage von der Zwischenkriegszeit bis zum Sozialismus. Es beleuchtet, wie fotografische Bilder sowohl die Realität dokumentieren als auch interpretieren können. Durch die Analyse historischer Umbrüche in Polen wird die Doppeldeutigkeit der Fotoreportage deutlich, die nicht nur ästhetische, sondern auch soziale Diskurse widerspiegelt. Die Beiträge in diesem Band untersuchen, wie Fotoreportagen zur Konstruktion von Wirklichkeit in Polen beigetragen haben und welche unterschiedlichen Bilder von Polen in verschiedenen historischen Kontexten entstanden sind. Themen wie die jüdisch geprägten Stadtbilder, NS-Fotoreportagen, die Nachkriegszeit und der Kalte Krieg werden behandelt, um ein umfassendes Bild der polnischen Geschichte und ihrer visuellen Darstellung zu vermitteln.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was sind die Hauptmerkmale des Horizonts?
Der Horizont ist die scheinbare Grenze zwischen Himmel und Erde. Er erscheint immer auf Augenhöhe des Beobachters. Der Horizont kann sich je nach Standort und Höhe des Beobachters verändern. **
Ähnliche Suchbegriffe für Die-Rettung-des-Horizonts
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was passiert jenseits des Horizonts?
Jenseits des Horizonts befinden sich andere Länder, Ozeane und Kontinente, die wir nicht sehen können. Es gibt unendlich viele Möglichkeiten und Abenteuer, die darauf warten, entdeckt zu werden. Der Horizont ist nur eine Grenze unserer Sicht, aber nicht unserer Vorstellungskraft. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.