Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Die-Schatten-des-Schah
Top-Angebote
Produkte zum Begriff Die-Schatten-des-Schah:
-
Lange Schatten des UnrechtsLange Schatten des Unrechts , Im November 1938 wurde in der sogenannten "Reichspogromnacht" die Familie Geiershoefer aus Allersberg (Bayern) inhaftiert. Durch Androhung körperlicher Gewalt und Erpressung sahen sich die Geierhoefers in den Tagen danach gezwungen, ihren Besitz, vor allem eine Fabrik für Christbaumschmuck, weit unter Wert zu verkaufen bzw. zu verschenken. Treibende Kräfte auf Seiten des nationalsozialistischen Regimes waren NSDAP-Vertreter der lokalen und regionalen Ebene. Während Teilen der Familie die Flucht ins Exil gelang, wurde die ehemalige Firmeninhaberin deportiert und im Ghetto Lodz ermordet. Nach 1945 erfolgte die Aufarbeitung der Geschehnisse auf unterschiedlichen Ebenen: Vor dem Landgericht Nürnberg wurden mehrere Männer wegen räuberischer Erpressung angeklagt. Gleichzeitig mussten sich die Angeklagten im Rahmen der Entnazifizierung in Spruchkammerverfahren verantworten. Die Familie Geiershoefer wiederum kämpfte in mehreren Restitutions- und Wiedergutmachungsverfahren jahrelang um die Rückgabe ihres Besitzes und um finanzielle Kompensation für das erlittene Unrecht. Was der Familie Geiershoefer geschah, war keine Ausnahme. Die "Arisierungen" im Deutschen Reich, die zwischen 1933 und dem Beginn des Zweiten Weltkriegs einen der "größten Besitzerwechsel in der neueren deutschen Geschichte" (Frank Bajohr) darstellten, waren integraler Teil der nationalsozialistischen Verfolgungspolitik. Die historische Forschung hat sich mit diesen Prozessen intensiv auseinandergesetzt. Selten jedoch wird dabei die ganze Komplexität des Geschehens zwischen nationalsozialistischer Verfolgung und Aufarbeitung in der Nachkriegszeit umfassend beleuchtet. Das Buch, das auf ein Lehrforschungsprojekt an der KU Eichstätt-Ingolstadt zurückgeht, nimmt daher unterschiedliche Perspektiven ein und erschließt die Ereignisse über einen Zeitraum von mehreren Jahrzehnten hinweg. Dabei stehen einerseits die Opfer und ihre Handlungsspielräume während des Nationalsozialismus, im Exil, aber auch in der Nachkriegszeit im Mittelpunkt. Andererseits aber wird auch den Tätern, Mittätern und anderen am Tatgeschehen Beteiligten nachgespürt. Auf diese Weise entsteht ein vielschichtiges Panorama der Verfolgungsgeschichte und ihrer Aufarbeitung. Durch den umfassenden Zugriff auf mehreren Ebenen wird ein komplexes Geschehen erschlossen, das zentrale Entwicklungslinien der deutschen Geschichte zwischen den 1930er und den 1950er Jahren zusammenbindet. , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 202502, Produktform: Kartoniert, Redaktion: Conze, Vanessa, Seitenzahl/Blattzahl: 120, Abbildungen: einige Abbildungen, Keyword: Aufarbeitung von NS-Verbrechen; Nationalsozialismus; Pogromnacht; Restitution; Verfolgung; Wiedergutmachung, Fachschema: Nationalismus, Fachkategorie: Geschichte, Warengruppe: HC/Geschichte/20. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 150, Höhe: 16, Gewicht: 464, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Verstaatlichung des Schiitentums durch die Dynastie der Safawiden in Iran. Schah Ismail I., Taschenbuch von Turan Karacayir, GRIN,Die Verstaatlichung Des Schiitentums Durch Die Dynastie Der Safawiden In Iran. Schah Ismail I., Taschenbuch Von Turan Karacayir, Grin, 978-3-346-69064-7, Seitenanzahl: 3217,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Reza Schah Pahlavi Kinder
Mohammad Reza Pahl...Ashraf PahlaviShams PahlaviAli RezaMehr Ergebnisse **
Top-Angebote
Produkte zum Begriff Die-Schatten-des-Schah:
-
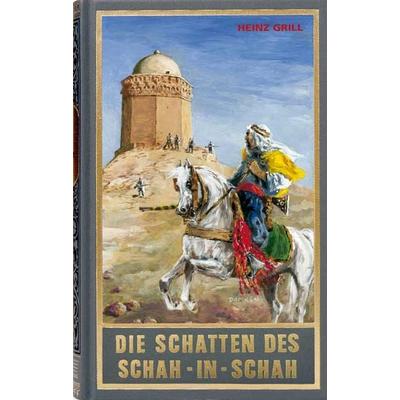
Die Schatten des Schah - In - Schah, Belletristik von Heinz Grill, Bernhard Schmid, Lothar SchmidAuf ihrer Reise durch Persien, dem "Reich des silbernen Löwen", geraten Kara Ben Nemsi und sein treuer Begleiter Hadschi Halef Omar erneut in gefährliche Verwicklungen und geheimnisvolle Verschwörungen. Nach ihren im Karl-May-Band 27 "Bei den Trümmern von Babylon" erzählten Erlebnissen wollen die beiden die Suche nach Dschafar Mirza, dem persischen Edelmann, fortsetzen. Doch das gestaltet sich schwieriger als gedacht. Als sie die Ebene von Schiras erreichen, stossen sie auf die Spuren eines Überfalls. Schnell wird klar, dass sie es erneut mit den "Sillan" oder "Schatten" zu tun haben, Angehörigen eines undurchsichtigen Geheimbundes. Das Komplott reicht bis in höchste Kreise. Aber wie und warum wurde Dschafar Mirza darin verstrickt und welche Rolle spielt die ebenso schöne wie mysteriöse Prinzessin Gul-i-Schiras? Alternative Fortsetzung der Bände 26 "Der Löwe der Blutrache".29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lange Schatten des UnrechtsLange Schatten des Unrechts , Im November 1938 wurde in der sogenannten "Reichspogromnacht" die Familie Geiershoefer aus Allersberg (Bayern) inhaftiert. Durch Androhung körperlicher Gewalt und Erpressung sahen sich die Geierhoefers in den Tagen danach gezwungen, ihren Besitz, vor allem eine Fabrik für Christbaumschmuck, weit unter Wert zu verkaufen bzw. zu verschenken. Treibende Kräfte auf Seiten des nationalsozialistischen Regimes waren NSDAP-Vertreter der lokalen und regionalen Ebene. Während Teilen der Familie die Flucht ins Exil gelang, wurde die ehemalige Firmeninhaberin deportiert und im Ghetto Lodz ermordet. Nach 1945 erfolgte die Aufarbeitung der Geschehnisse auf unterschiedlichen Ebenen: Vor dem Landgericht Nürnberg wurden mehrere Männer wegen räuberischer Erpressung angeklagt. Gleichzeitig mussten sich die Angeklagten im Rahmen der Entnazifizierung in Spruchkammerverfahren verantworten. Die Familie Geiershoefer wiederum kämpfte in mehreren Restitutions- und Wiedergutmachungsverfahren jahrelang um die Rückgabe ihres Besitzes und um finanzielle Kompensation für das erlittene Unrecht. Was der Familie Geiershoefer geschah, war keine Ausnahme. Die "Arisierungen" im Deutschen Reich, die zwischen 1933 und dem Beginn des Zweiten Weltkriegs einen der "größten Besitzerwechsel in der neueren deutschen Geschichte" (Frank Bajohr) darstellten, waren integraler Teil der nationalsozialistischen Verfolgungspolitik. Die historische Forschung hat sich mit diesen Prozessen intensiv auseinandergesetzt. Selten jedoch wird dabei die ganze Komplexität des Geschehens zwischen nationalsozialistischer Verfolgung und Aufarbeitung in der Nachkriegszeit umfassend beleuchtet. Das Buch, das auf ein Lehrforschungsprojekt an der KU Eichstätt-Ingolstadt zurückgeht, nimmt daher unterschiedliche Perspektiven ein und erschließt die Ereignisse über einen Zeitraum von mehreren Jahrzehnten hinweg. Dabei stehen einerseits die Opfer und ihre Handlungsspielräume während des Nationalsozialismus, im Exil, aber auch in der Nachkriegszeit im Mittelpunkt. Andererseits aber wird auch den Tätern, Mittätern und anderen am Tatgeschehen Beteiligten nachgespürt. Auf diese Weise entsteht ein vielschichtiges Panorama der Verfolgungsgeschichte und ihrer Aufarbeitung. Durch den umfassenden Zugriff auf mehreren Ebenen wird ein komplexes Geschehen erschlossen, das zentrale Entwicklungslinien der deutschen Geschichte zwischen den 1930er und den 1950er Jahren zusammenbindet. , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 202502, Produktform: Kartoniert, Redaktion: Conze, Vanessa, Seitenzahl/Blattzahl: 120, Abbildungen: einige Abbildungen, Keyword: Aufarbeitung von NS-Verbrechen; Nationalsozialismus; Pogromnacht; Restitution; Verfolgung; Wiedergutmachung, Fachschema: Nationalismus, Fachkategorie: Geschichte, Warengruppe: HC/Geschichte/20. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 150, Höhe: 16, Gewicht: 464, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Die-Schatten-des-Schah
-
Die Verstaatlichung des Schiitentums durch die Dynastie der Safawiden in Iran. Schah Ismail I., Taschenbuch von Turan Karacayir, GRIN,Die Verstaatlichung Des Schiitentums Durch Die Dynastie Der Safawiden In Iran. Schah Ismail I., Taschenbuch Von Turan Karacayir, Grin, 978-3-346-69064-7, Seitenanzahl: 3217,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Personenschäden, Fachbücher von Michel Schah Sedi, Cordula Schah SediDer Personenschaden gilt als einer der kompliziertesten Bereiche im gesamten Schadensrecht. Er erfordert Kenntnisse auf vielen Rechtsgebieten, darunter das allgemeine zivilrechtliche Haftungsrecht, das Verkehrsrecht, die Produkthaftung, die Arzthaftung, das Medikamenten- und Medizinproduktehaftungsrecht, die Tierhalterhaftung, das Luftfahrtrecht, das Sozialversicherungsrecht und das Versicherungsrecht. Die Autoren behandeln alle Ansprüche bei Verletzung und Tötung eines Menschen: Schmerzensgeld (unter Anwendung des Modells der „taggenauen Schmerzensgeldbemessung“), Haushaltsführungsschaden (wie ist der Ausfall von Haushaltsführenden in Privathaushalten zu berechnen?), Erwerbsschaden (mit welcher gesundheitlichen Verschlechterung und reduzierter Leistungsfähigkeit muss zukünftig gerechnet werden?) und vermehrte Bedürfnisse (welche in der Zukunft liegenden persönlichen Erfordernisse müssen berücksichtigt werden?). Weiterhin wird auf Personenschadensmanagement, Kapitalisierung von Schadensersatzrenten, Kürzung von Verteilungsverfahren und Abfindungsvergleich bei aussergerichtlicher Regulierung eingegangen sowie unfallmedizinische Grundkenntnisse vermittelt. Der Schwerpunkt liegt auf der aussergerichtlichen Regulierung. Hierbei geben die Autoren zahlreiche Praktikertipps aus ihrer langjährigen Regulierungserfahrung - anhand von Beispielen und Musterschreiben werden die möglichen Ansprüche eines Geschädigten umfänglich und dennoch praxisnah dargestellt. Mit der 4. Auflage des bisherigen Werkes „Personenschäden“ in der Reihe Das verkehrsrechtliche Mandat wird das Werk in der Reihe AnwaltsPraxis fortgesetzt, da der Fokus nun nicht mehr auf dem Verkehrsrecht liegt, sondern alle relevanten Rechtsgebiete einbezogen werden.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mittelerde: Schatten des KriegesErleben Sie in Mittelerde: Schatten des Krieges eine epische, offene Welt, die vom preisgekrönten Nemesis-System zum Leben erweckt wird. Schmieden Sie in den Feuern des Schicksalsbergs einen neuen Ring der Macht, erobern Sie Festungen in gewaltigen Schlach25,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Reza Schah Pahlavi Kinder
Mohammad Reza Pahl...Ashraf PahlaviShams PahlaviAli RezaMehr Ergebnisse **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.