Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Die-Stadt-der-Lebenden
Top-Angebote
Produkte zum Begriff Die-Stadt-der-Lebenden:
-
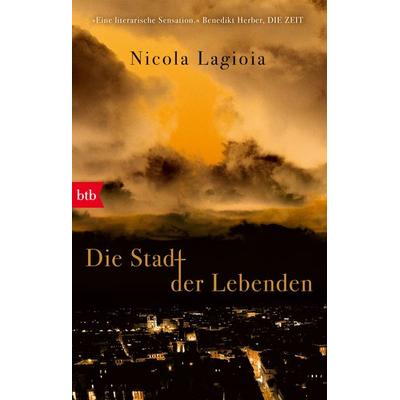
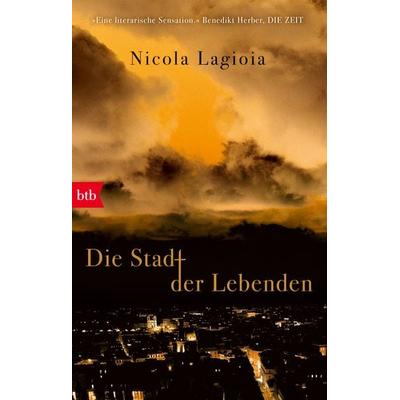
Lagioia, Nicola: Die Stadt der LebendenDie Stadt der Lebenden , »Eine Verbeugung vor Truman Capote auf dem schmalen Grat zwischen Reportage und Roman.« Il Messaggero Im März 2016 quälen Manuel Foffo und Marco Prato, zwei junge Männer aus gutem Hause, in einer Wohnung am Stadtrand von Rom stundenlang den jungen Luca Varani zu Tode. Der Fall schockiert und ist für die Medien ein gefundenes Fressen. Sind die Mörder pervers? Kokainsüchtig? War es gar ein Werk des Teufels? Nicola Lagioia begleitet den Fall zunächst als Reporter: Er sammelt Dokumente und Zeugenaussagen, trifft die Eltern von Luca Varani und beginnt einen Briefwechsel mit einem der beiden Täter. Für seine Recherche begibt sich Lagioia in die Nacht Roms. Eine Stadt, die unbewohnbar und doch voller Leben ist, die von Ratten und wilden Tieren heimgesucht wird, die von Korruption und Drogen zerfressen ist und doch gleichzeitig in der Lage, ihren Bewohnern ein Gefühl der Freiheit zu vermitteln wie kein anderer Ort auf der Welt. Eine Stadt, die zu jenem Zeitpunkt zwar keinen Bürgermeister hat, aber zwei Päpste. Aus anfänglicher Faszination für das grundlos Böse wird eine differenzierte Aufarbeitung enttäuschter Erwartungen, sexueller Verwirrung, Suche nach Identität und Orientierungslosigkeit. Immer verknüpft mit Rom, der Stadt, die alles überdauern wird. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230524, Produktform: Leinen, Autoren: Lagioia, Nicola, Übersetzung: Koskull, Verena von, Seitenzahl/Blattzahl: 507, Keyword: 2023; bestseller aus italien; buch; bücher; ewige stadt; luca varani; manuel foffo; marco prato; neuerscheinung; neuerscheinung 2023; premio strega; rom; roman; romane; social-media; spektakulärer mord; tatsachenroman; true crime, Fachschema: Rom (Stadt) / Roman, Erzählung, Region: Rom, Zeitraum: erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Thema: Entspannen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Eintauchen, Text Sprache: ger, Originalsprache: ita, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Btb, Verlag: Btb, Verlag: btb, Länge: 215, Breite: 143, Höhe: 44, Gewicht: 658, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783641284947, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Die-Stadt-der-Lebenden:
-
Die Stadt der Lebenden, Belletristik von Nicola LagioiaEine Verbeugung vor Truman Capote auf dem schmalen Grat zwischen Reportage und Roman. Im März 2016 quälen Manuel Foffo und Marco Prato, zwei junge Männer aus gutem Hause, in einer Wohnung am Stadtrand von Rom stundenlang den jungen Luca Varani zu Tode. Der Fall schockiert und ist für die Medien ein gefundenes Fressen. Sind die Mörder pervers? Kokainsüchtig? War es gar ein Werk des Teufels? Nicola Lagioia begleitet den Fall zunächst als Reporter: Er sammelt Dokumente und Zeugenaussagen, trifft die Eltern von Luca Varani und beginnt einen Briefwechsel mit einem der beiden Täter. Für seine Recherche begibt sich Lagioia in die Nacht Roms. Eine Stadt, die unbewohnbar und doch voller Leben ist, die von Ratten und wilden Tieren heimgesucht wird, die von Korruption und Drogen zerfressen ist und doch gleichzeitig in der Lage, ihren Bewohnern ein Gefühl der Freiheit zu vermitteln wie kein anderer Ort auf der Welt. Eine Stadt, die zu jenem Zeitpunkt zwar keinen Bürgermeister hat, aber zwei Päpste. Aus anfänglicher Faszination für das grundlos Böse wird eine differenzierte Aufarbeitung enttäuschter Erwartungen, sexueller Verwirrung, Suche nach Identität und Orientierungslosigkeit. Immer verknüpft mit Rom, der Stadt, die alles überdauern wird.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lagioia, Nicola: Die Stadt der LebendenDie Stadt der Lebenden , »Eine Verbeugung vor Truman Capote auf dem schmalen Grat zwischen Reportage und Roman.« Il Messaggero Im März 2016 quälen Manuel Foffo und Marco Prato, zwei junge Männer aus gutem Hause, in einer Wohnung am Stadtrand von Rom stundenlang den jungen Luca Varani zu Tode. Der Fall schockiert und ist für die Medien ein gefundenes Fressen. Sind die Mörder pervers? Kokainsüchtig? War es gar ein Werk des Teufels? Nicola Lagioia begleitet den Fall zunächst als Reporter: Er sammelt Dokumente und Zeugenaussagen, trifft die Eltern von Luca Varani und beginnt einen Briefwechsel mit einem der beiden Täter. Für seine Recherche begibt sich Lagioia in die Nacht Roms. Eine Stadt, die unbewohnbar und doch voller Leben ist, die von Ratten und wilden Tieren heimgesucht wird, die von Korruption und Drogen zerfressen ist und doch gleichzeitig in der Lage, ihren Bewohnern ein Gefühl der Freiheit zu vermitteln wie kein anderer Ort auf der Welt. Eine Stadt, die zu jenem Zeitpunkt zwar keinen Bürgermeister hat, aber zwei Päpste. Aus anfänglicher Faszination für das grundlos Böse wird eine differenzierte Aufarbeitung enttäuschter Erwartungen, sexueller Verwirrung, Suche nach Identität und Orientierungslosigkeit. Immer verknüpft mit Rom, der Stadt, die alles überdauern wird. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230524, Produktform: Leinen, Autoren: Lagioia, Nicola, Übersetzung: Koskull, Verena von, Seitenzahl/Blattzahl: 507, Keyword: 2023; bestseller aus italien; buch; bücher; ewige stadt; luca varani; manuel foffo; marco prato; neuerscheinung; neuerscheinung 2023; premio strega; rom; roman; romane; social-media; spektakulärer mord; tatsachenroman; true crime, Fachschema: Rom (Stadt) / Roman, Erzählung, Region: Rom, Zeitraum: erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Thema: Entspannen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Eintauchen, Text Sprache: ger, Originalsprache: ita, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Btb, Verlag: Btb, Verlag: btb, Länge: 215, Breite: 143, Höhe: 44, Gewicht: 658, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783641284947, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Die-Stadt-der-Lebenden
-
Die Regierung der Lebenden, Fachbücher von Michel Foucault"Die Regierung der Lebenden" von Michel Foucault ist ein bedeutendes Werk, das die Vorlesungen des Philosophen am Collège de France in den Jahren 1979 und 1980 zusammenfasst. In diesem Buch untersucht Foucault die ethischen Wahrheitsregime und Selbsttechnologien, die in der christlich-abendländischen Kultur eine zentrale Rolle spielen. Er stellt die Frage, wie es dazu kommt, dass Menschen nicht nur Gehorsam, sondern auch Wahrheitsakte über sich selbst leisten müssen. Durch eine neue Lektüre von Sophokles' "König Ödipus" und die Analyse von Praktiken des Urchristentums, wie Taufe und Gewissensprüfung, beleuchtet Foucault die pastorale Ökonomie des öffentlichen Geständnisses. Diese Untersuchungen bilden den fulminanten Auftakt zu seinem Spätwerk und bieten tiefgreifende Einblicke in die Ethik und Ästhetik der Existenz.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.