Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Dometic-Montageset-Heki-2
Top-Angebote
Produkte zum Begriff Dometic-Montageset-Heki-2:
-
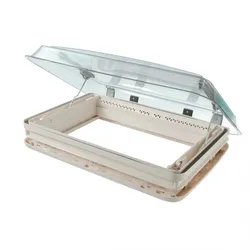
Dometic Dachfenster Midi HekiBringen Sie Licht ins Dunkle. Dank komfortabler Ausstattung, hoher Qualität und benutzerfreundlicher Bedienung bringt Ihnen die doppelt verglaste Haube viel Licht herein, wobei die Mücken dank plissiertem Fliegenschutz draußen bleiben. Bügelversion: Die 3 Öffnungsstellungen bis max. 45° sorgen immer für die richtige Belüftung. Kurbelversion: Die stufenlose Aufstellung bis max. 60° lässt immer genug frische Luft in Ihren Camper. Elektroversion: Die einfache Bedienung über einen integrierten Schalter ermöglicht eine stufenlose Aufstellung bis max. 60°. Hierzu wird lediglich ein 12 V Anschluss benötigt. komfortable Ausstattung und hohe Qualität benutzerfreundliche Bedienung doppelt verglaste Haube, grau getöntes Acrylglas großer Glasüberstand und nach oben gezogener Außenrahmen vermindern das Eindringen von Wasser bei Lüfterstellung Innenseite ist mit Außenseite verklebt, deshalb stabil und leicht zu reinigen plissierter Fliegenschutz (weiß) und Verdunklungsstoff (beige/außen alu beschichtet) Lichte Maße: 58,5 x 40,4 cm für maximale Lichtausbeute Lieferung inkl. Montageset für Dachstärke 30 – 34 mm (bei abweichender Dachstärke das Montageset separat bestellen) Bügelversion Bedienung mittels Bügel, 3 Öffnungsstellungen (Komplett–Mittel–Lüfterstellung), Öffnungswinkel max. 45° Kurbelversion Stufenlose Aufstellung mittels Kurbel, Öffnungswinkel max. 60° Elektroversion Bedienung (elektrisch) über integrierten Schalter, der am Innenrahmen installiert ist. Stufenlose Aufstellung. Öffnungswinkel max. 60°, 12 V, Schließzeit ca. 8 Sekunden. Technische Details Midi Heki Bügel Kurbel Elektro Verdunkelung 1-fach plissiert Fliegenschutz Beschattung schwarz plissiert Aufstellwinkel bis 45° in 3 Stellungen möglich bis 60° stufen- los möglich (Elektro) bis 60° stufenlos möglich319,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist ein Heki-Fenster?
Ein Heki-Fenster ist ein Dachfenster, das speziell für Wohnmobile und Wohnwagen entwickelt wurde. Es besteht aus zwei Teilen, einem festen Rahmen und einem beweglichen Teil, der geöffnet und geschlossen werden kann. Das Heki-Fenster ermöglicht eine gute Belüftung und Lichteinfall im Fahrzeug. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Top-Angebote
Produkte zum Begriff Dometic-Montageset-Heki-2:
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist ein Heki-Fenster?
Ein Heki-Fenster ist ein Dachfenster, das speziell für Wohnmobile und Wohnwagen entwickelt wurde. Es besteht aus zwei Teilen, einem festen Rahmen und einem beweglichen Teil, der geöffnet und geschlossen werden kann. Das Heki-Fenster ermöglicht eine gute Belüftung und Lichteinfall im Fahrzeug. **
Ähnliche Suchbegriffe für Dometic-Montageset-Heki-2
-
Dometic Dachfenster Midi HekiBringen Sie Licht ins Dunkle. Dank komfortabler Ausstattung, hoher Qualität und benutzerfreundlicher Bedienung bringt Ihnen die doppelt verglaste Haube viel Licht herein, wobei die Mücken dank plissiertem Fliegenschutz draußen bleiben. Bügelversion: Die 3 Öffnungsstellungen bis max. 45° sorgen immer für die richtige Belüftung. Kurbelversion: Die stufenlose Aufstellung bis max. 60° lässt immer genug frische Luft in Ihren Camper. Elektroversion: Die einfache Bedienung über einen integrierten Schalter ermöglicht eine stufenlose Aufstellung bis max. 60°. Hierzu wird lediglich ein 12 V Anschluss benötigt. komfortable Ausstattung und hohe Qualität benutzerfreundliche Bedienung doppelt verglaste Haube, grau getöntes Acrylglas großer Glasüberstand und nach oben gezogener Außenrahmen vermindern das Eindringen von Wasser bei Lüfterstellung Innenseite ist mit Außenseite verklebt, deshalb stabil und leicht zu reinigen plissierter Fliegenschutz (weiß) und Verdunklungsstoff (beige/außen alu beschichtet) Lichte Maße: 58,5 x 40,4 cm für maximale Lichtausbeute Lieferung inkl. Montageset für Dachstärke 30 – 34 mm (bei abweichender Dachstärke das Montageset separat bestellen) Bügelversion Bedienung mittels Bügel, 3 Öffnungsstellungen (Komplett–Mittel–Lüfterstellung), Öffnungswinkel max. 45° Kurbelversion Stufenlose Aufstellung mittels Kurbel, Öffnungswinkel max. 60° Elektroversion Bedienung (elektrisch) über integrierten Schalter, der am Innenrahmen installiert ist. Stufenlose Aufstellung. Öffnungswinkel max. 60°, 12 V, Schließzeit ca. 8 Sekunden. Technische Details Midi Heki Bügel Kurbel Elektro Verdunkelung 1-fach plissiert Fliegenschutz Beschattung schwarz plissiert Aufstellwinkel bis 45° in 3 Stellungen möglich bis 60° stufen- los möglich (Elektro) bis 60° stufenlos möglich319,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.