Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Dr-NOYDS-Active-Muskel
Top-Angebote
Produkte zum Begriff Dr-NOYDS-Active-Muskel:
-
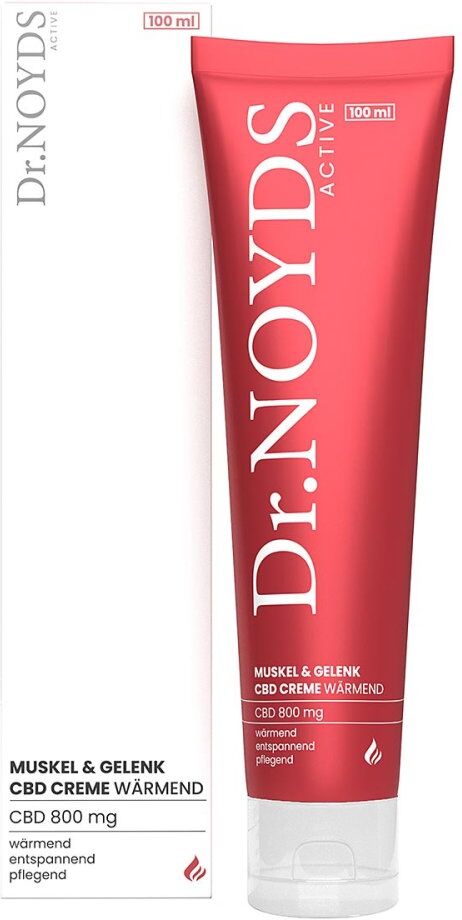
Dr.noyds Active Muskel & Gelenk CBD Creme wärmend 100 mlDr.NOYDS CBD Creme bei Gelenkschmerzen und Muskelverspannung mit Wärmeeffekt Ideal bei: Muskelverspannung Gelenkschmerzen Rückenschmerzen Muskelkater Sport Massage Erholung nach langen Reisen oder stundenlangem Sitzen Gelenkentzündungen (bspw....20,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Dr-NOYDS-Active-Muskel:
-
Dr. NOYDS Dr.noyds Active Muskel & Gelenk CBD Creme wärmend 100 mlDr.NOYDS CBD Creme bei Gelenkschmerzen und Muskelverspannung mit Wärmeeffekt Ideal bei: Muskelverspannung Gelenkschmerzen Rückenschmerzen Muskelkater Sport Massage Erholung nach langen Reisen oder stundenlangem Sitzen Gelenkentzündungen (bspw. Arthritis) Wieso Dr.NOYDS Muskel & Gelenk Creme wärmend? Unsere Creme mit wärmendem Effekt wurde speziell formuliert, um bei Muskel- und Gelenkschmerzen Linderung zu verschaffen. Angereichert mit 800 mg Cannabidiol (CBD), echtem Arnika-Extrakt, Shea Butter, Lavendelöl und irisch Moos pflegt sie nicht nur, sondern bringt auch wohltuende Entspannung. Merkmale: Dermatest “sehr gut” ausgezeichnet ohne Diclofenac Hochwertige, medizinisch basierte Wirkkosmetik 100% vegan Belebender Wärmeeffekt THC-frei: Keine berauschende Wirkung Umweltfreundliche Verpackung aus Zuckerrohr Anwendungshinweise: Für optimale Ergebnisse tragen Sie die Creme ein bis mehrmals täglich dünn auf und massieren sie in die beanspruchten Bereiche ein. Passen Sie die Anwendungsfrequenz an Ihre Bedürfnisse an; es gibt keine zeitliche Begrenzung. Entdecken Sie die Kraft der Natur mit der Dr.NOYDS Creme – natürlich wohlfühlen. Zusammensetzung Aqua, Glycerin, Cannabis Sativa Seed Oil, Cetearyl Alcohol, Olea Europaea Fruit Oil, Sodium Stearoyl Glutamate, Cannabidiol, Arnica Montana Flower Extract, Lavandula Angustifolia Oil, Butyrospermum Parkii Butter, Vanillyl Butyl Ether, Chondrus Crispus, Xanthan Gum, Benzoic Acid, Dehydroacetic Acid, Citric Acid, Tetrasodium Glutamate Diacetate, Sodium Hydroxide, Ethylhexylglycerin, Phenoxyethanol, Linalool20,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dr.NOYDS Active Muskel & Gelenk Cbd Creme WärmendAnwendungsgebiet von Dr.NOYDS Active Muskel & Gelenk Cbd Creme WärmendDie Dr.NOYDS Active Muskel & Gelenk Cbd Creme Wärmend ist eine hochdosierte CBD-Hanfcreme mit weiteren wertvollen und wohltuenden Inhaltsstoffen wie echtem Arnika-Extrakt, Sheabutter, Lavendelöl und Irischem Moos. Neben der wohltuenden und entspannenden Wirkung wird die Haut intensiv und nachhaltig gepflegt. Die äußerst effiziente und einzigartige Formel kombiniert nützliche Inhaltsstoffe in der hochgeschätzten CBD-Hanfcreme für Muskeln und Gelenke für den täglichen Gebrauch. Wohltuend bei: ✔ Verspannungen ✔ Gelenkbeschwerden ✔ sportlichen Anstrengungen und Muskelkater ✔ langen Reisen ✔ langem Sitzen am Schreibtisch Wirkstoffe / Inhaltsstoffe / ZutatenDr.NOYDS Active Muskel & Gelenk Cbd Creme Wärmend enthält: Aqua, Glycerin, Cannabis Sativa Seed Oil, Cetearyl Alcohol, Olea Europaea Fruit Oil, Sodium Stearoyl Glutamate, Cannabidiol, Arnica Montana Flower Extract, Lavandula Angustifolia Oil, Butyrospermum Parkii Butter, Vanillyl Butyl Ether, Chondrus Crispus, Xanthan Gum, Benzoic Acid, Dehydroacetic Acid, Citric Acid, Tetrasodium Glutamate Diacetate, Sodium Hydroxide, Ethylhexylglycerin, Phenoxyethanol, LinaloolGegenanzeigenBei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte dieses Produkt nicht angewendet werden. DosierungDie belebende, beruhigende und pflegende Wirkung wird erzielt, indem man Dr.NOYDS Active Muskel & Gelenk Cbd Creme Wärmend ein- bis mehrmals täglich dünn aufträgt und anschließend an beanspruchten Stellen einreibt. Entwickeln Sie Ihre eigene Routine bis zum gewünschten Anwendungserfolg. Es gibt keine zeitliche Begrenzung für die Anwendung.HinweiseMade in Germany und Qualität Dr. NOYDS Produkte werden nach höchsten kosmetischen Standards in Deutschland hergestellt. Die Produkte erfüllen dank dermatologischer Tests und ständiger Qualit�18,96 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Dr.noyds Active Muskel & Gelenk CBD Creme wärmend 100 mlDr.NOYDS CBD Creme bei Gelenkschmerzen und Muskelverspannung mit Wärmeeffekt Ideal bei: Muskelverspannung Gelenkschmerzen Rückenschmerzen Muskelkater Sport Massage Erholung nach langen Reisen oder stundenlangem Sitzen Gelenkentzündungen (bspw....20,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Dr-NOYDS-Active-Muskel
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
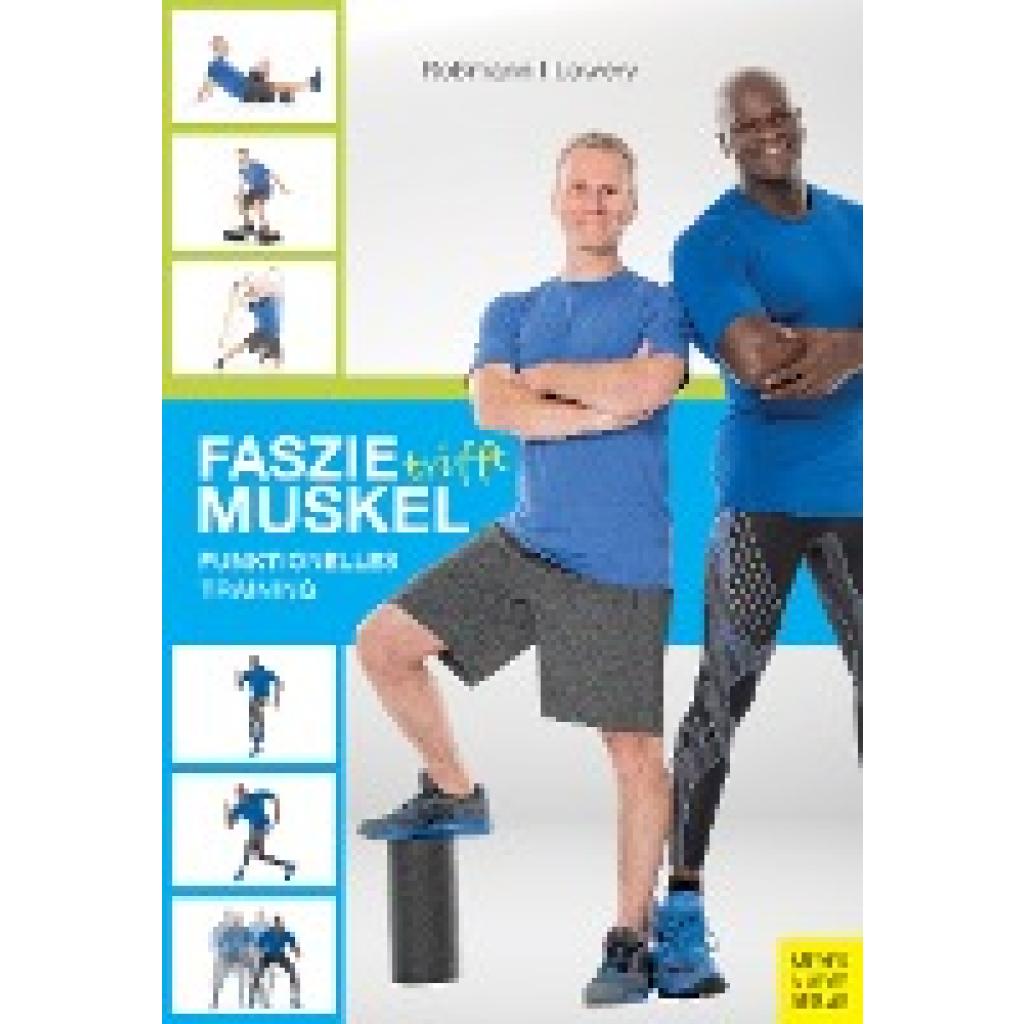
Roßmann, Markus: Faszie trifft MuskelFaszie trifft Muskel , Um die optimale Leistungsfähigkeit zu erreichen und den Körper maximal vor Verletzungen und Alltagsbelastungen zu schützen, braucht man nicht nur gut trainierte Muskeln sondern auch gut trainierte Faszien. Muskeln und Faszien kann man nicht trennen. Dennoch kann man Übungen mehr muskulär betont oder mehr faszial betont trainieren. In diesem Buch zeigen euch Markus Roßmann, Faszienexperte und Certified RolferTM sowie Lamar Lowery, Functional Fitness Experte, wie man aus funktionellen, muskulär betonten Übungen durch kleine Veränderungen mehr faszial betonte Übungen macht. Faszial-funktionelles Training heißt die Formel. Egal, ob du selber trainierst oder als Trainer andere Personen betreust, dieses Buch zeigt dir, wie du dein bisheriges Training ganz einfach durch fasziale Elemente ergänzen kannst. , Lichtmaschinen > Autoelektrik , Erscheinungsjahr: 20170116, Produktform: Kartoniert, Autoren: Roßmann, Markus~Lowery, Lamar, Seitenzahl/Blattzahl: 232, Abbildungen: 463 Fotos, in Farbe, Keyword: Artzt; Faszientraining; Kleingeräte; Krafttraining; Methode; Robert Schleip; Training; Trainingsphilosophie; Zirkeltraining; fasziale Übungen; umfassendes Trainingskonzept, Fachschema: Sport / Training~Training (körperlich)~Sport / Lexikon, Handbuch, Jahrbuch~Physikalische Therapie~Physiotherapie, Fachkategorie: Sport, allgemein~Physiotherapie, Warengruppe: HC/Fitneß/Aerobic/Bodybuilding/Gymnastik, Fachkategorie: Fitness und Workout, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meyer + Meyer Fachverlag, Verlag: Meyer + Meyer Fachverlag, Verlag: Meyer & Meyer, Länge: 243, Breite: 167, Höhe: 19, Gewicht: 565, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWAKEI (SK), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.