Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Duccio-Tessari---Zorro
Top-Angebote
Produkte zum Begriff Duccio-Tessari---Zorro:
-
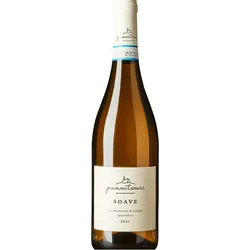
Soave DOC 2024, Gianni Tessari, VenetienSoave DOC 2024, Gianni Tessari, Venetien: Der Soave von Gianni Tessari präsentiert sich mit blass strohgelber Farbe und einem ansprechenden Duft nach weißen Blüten, reifem Pfirsich und feinen Kräutern. Der erste Eindruck am Gaumen ist frisch und lebendig, getragen von einer präzisen, gut eingebundenen Säure. Die mineralische Komponente sorgt für Klarheit und Ausdruck, während die feine Fruchtigkeit den Wein angenehm abrundet. Er wird aus Garganega-Trauben hergestellt, die auf vulkanischen Böden gedeihen - ein Einfluss, der sich in seiner salzigen Mineralität widerspiegelt. Der Soave eignet sich wunderbar als Begleiter zu leichten Vorspeisen, Fisch oder Pasta mit Gemüse. Seine harmonische Balance und der lange, frische Abgang machen ihn zu einem idealen Alltagswein mit Anspruch und Persönlichkeit. - ´Gerardo´ 'Strohgelb mit goldenen Reflexen. Reichhaltig und fruchtig, mit deutlichen Noten von exotischen gelben Früchten, gefolgt von Zitrusfrüchten, mediterranen Kräutern und Trockenfrüchten. Intensiv, einhüllend, frisch, salzig und mit guter Persistenz im Abgang.' - ´Falstaff´9,50 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Hat Zorro Königshaki?
Nein, Zorro hat keine Königshaki. Königshaki ist eine besondere Form von Haki, die nur von einigen wenigen Charakteren in der Serie "One Piece" beherrscht wird. Zorro hat jedoch andere Formen von Haki, wie das Observationshaki und das Rüstungshaki. **
Top-Angebote
Produkte zum Begriff Duccio-Tessari---Zorro:
-
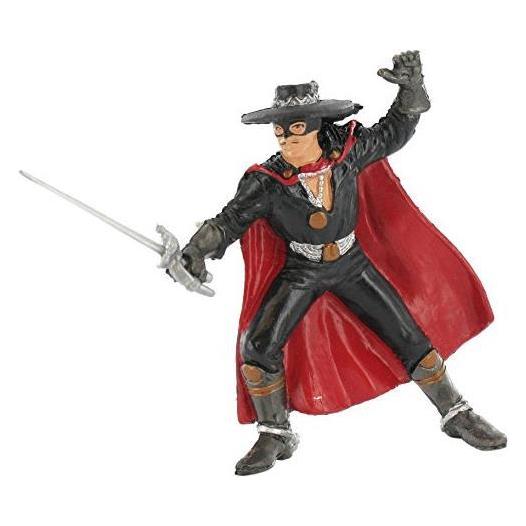
Duccio Tessari - Zorro - Die Legende - Preis vom 27.10.2026 13:04:29 hAspectRatio : 1.77 : 1, AudienceRating : Freigegeben ab 16 Jahren, Brand : Zorro, Binding : DVD, Label : Best Entertainment AG, Publisher : Best Entertainment AG, NumberOfItems : 1, Format : Dolby, medium : DVD, releaseDate : 2009-03-04, runningTime : 119 minutes, theatricalReleaseDate : 1974-01-01, actors : Alain Delon, Stanley Baker, Adriana Asti, directors : Duccio Tessari3,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
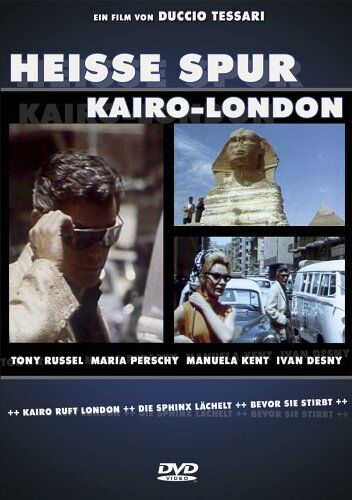
Duccio Tessari - Heisse Spur - Kairo-London - Preis vom 27.10.2026 13:04:29 hAspectRatio : 1.33 : 1, AudienceRating : Freigegeben ab 16 Jahren, Binding : DVD, Label : VZ-Handelsgesellschaft, Publisher : VZ-Handelsgesellschaft, medium : DVD, releaseDate : 2005-02-10, runningTime : 93 minutes, actors : Maria Perschy, Tony Russell, Ivan Desny, directors : Duccio Tessari4,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Soave DOC 2024, Gianni Tessari, VenetienSoave DOC 2024, Gianni Tessari, Venetien: Der Soave von Gianni Tessari präsentiert sich mit blass strohgelber Farbe und einem ansprechenden Duft nach weißen Blüten, reifem Pfirsich und feinen Kräutern. Der erste Eindruck am Gaumen ist frisch und lebendig, getragen von einer präzisen, gut eingebundenen Säure. Die mineralische Komponente sorgt für Klarheit und Ausdruck, während die feine Fruchtigkeit den Wein angenehm abrundet. Er wird aus Garganega-Trauben hergestellt, die auf vulkanischen Böden gedeihen - ein Einfluss, der sich in seiner salzigen Mineralität widerspiegelt. Der Soave eignet sich wunderbar als Begleiter zu leichten Vorspeisen, Fisch oder Pasta mit Gemüse. Seine harmonische Balance und der lange, frische Abgang machen ihn zu einem idealen Alltagswein mit Anspruch und Persönlichkeit. - ´Gerardo´ 'Strohgelb mit goldenen Reflexen. Reichhaltig und fruchtig, mit deutlichen Noten von exotischen gelben Früchten, gefolgt von Zitrusfrüchten, mediterranen Kräutern und Trockenfrüchten. Intensiv, einhüllend, frisch, salzig und mit guter Persistenz im Abgang.' - ´Falstaff´9,50 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Duccio-Tessari---Zorro
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
DUE Veneto Rosso IGT 2023, Gianni Tessari, VenetieńDUE ́ · Veneto Rosso IGT 2023, Gianni Tessari, Venetien: DUE Veneto Rosso, eine Cuvée aus Merlot und Cabernet Sauvignon, präsentiert sich in einem intensiven Granatrot mit brillanten Reflexen. Das Bouquet entfaltet ein einladendes Zusammenspiel aus dunklen Beeren, Kirschen, Gewürzen wie Zimt und schwarzen Pfeffer sowie einem Hauch von Veilchen. Am Gaumen ist der Wein vollmundig und samtig, mit reifen Tanninen, die ihm Struktur und Ausgewogenheit verleihen. Die Frucht bleibt stets präsent, unterstützt von einer feinen Würze und einem eleganten Abgang. Der Name DUE verweist auf eine zweite Gärung, inspiriert von der Ripasso-Methode, die dem Wein zusätzliche Tiefe und Fülle verleiht. Diese Technik bringt eine besondere Komplexität hervor, die ihn über viele andere Cuvées seiner Klasse hinaushebt. Er ist ein ausgezeichneter Begleiter zu Wildgerichten, gereiftem Käse oder geschmortem Fleisch. DUE Rosso verbindet gekonnt Tradition mit moderner Kellertechnik und spiegelt die Seele des Veneto in Rot wider. - ´Gerardo´ 'Funkelndes, sattes Rubinrot. Offene und duftige Nase mit Noten nach Brombeeren und dunklen Johannisbeeren, unterlegt von Noten nach Kardamom. Am Gaumen gute Fülle, öffnet sich mit geschmeidigem Tannin, schöner Schmelz im Finale.' - ´Falstaff´10,50 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Hat Zorro Königshaki?
Nein, Zorro hat keine Königshaki. Königshaki ist eine besondere Form von Haki, die nur von einigen wenigen Charakteren in der Serie "One Piece" beherrscht wird. Zorro hat jedoch andere Formen von Haki, wie das Observationshaki und das Rüstungshaki. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.