Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für E-P-HDMI-6
Top-Angebote
Produkte zum Begriff E-P-HDMI-6:
-
Fiebig, Johannes: Das Tarot von A. E. Waite und P. Colman SmithDas Tarot von A. E. Waite und P. Colman Smith , Diese Edition ist eine umfassende Einführung der berühmten Karten von Arthur E. Waite und Pamela Colman Smith. Unzählige Bilder und Dokumente zur Geschichte und zur Anwendung dieser Karten sowie Originalbeiträge international bekannter Tarotautor*innen vermitteln ein faszinierendes neues Erleben des Waite-Smith Tarot. Die prächtige Box enthält einen kompletten Satz der 78 Karten und Waite's berühmtes Buch The Key to the Tarot. In dem großformatigen Text-Bild-Band, von Johannes Fiebig herausgegeben, werden die Tarotkarten zu Spiegeln und Wegweisern, zu neuen Antworten und persönlichen Lösungen. Gerade die Karten von Waite und Smith ermöglichen dies in vielfacher Hinsicht, wie Rachel Pollack in ihrem Essay darlegt.Jede der 78 Karten wird ausführlich beschrieben. Die erläuternden Texte bieten verschiedene Dimensionen und Ebenen der Deutung an, konkrete Praxistipps werden selbstverständlich mitgeliefert. Eine Neuheit stellt der Quick-Check dar: Er bietet eine kurze, schnelle Antwort für jede Karte auf jeder möglichen Position aller hier im Buch vorgestellten Legemuster. Als Arthur E. Waite und Pamela Colman Smith 1909 ihr Kartendeck schufen, ahnte kaum jemand, dass es 60 Jahre später eine unglaubliche Renaissance erfahren sollte. Wie sahen Leben, Werk und Leidenschaften dieser beiden Schöpfer der Karten aus? Essays von Mary K. Greer und Robert A. Gilbert lassen Pamela Colman Smith und Arthur E. Waite für uns wieder lebendig werden. , > , Erscheinungsjahr: 20231026, Beilage: Hardcover in einer Schlagkassette, Autoren: Fiebig, Johannes~Greer, Mary K.~Pollack, Rachel~Gilbert, Robert A., Seitenzahl/Blattzahl: 444, Themenüberschrift: BODY, MIND & SPIRIT / Divination / Tarot, Keyword: London; England; Vereinigtes Königreich; 20. Jahrhundert; Tarot-Lesung; Mystisch; London; England; United Kingdom; 20th Century; Tarot Reading; Mystical, Fachschema: Tarot~Wahrsagen / Tarot, Warengruppe: HC/Tarot, Lebensdeutung, Orakel, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 314, Breite: 255, Höhe: 94, Gewicht: 3660, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,100,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Warum kann P 5 oder 6 Bindungen eingehen?
P kann 5 oder 6 Bindungen eingehen, da es 5 Valenzelektronen hat. In der Regel bildet Phosphor 3 Bindungen, um eine volle Valenzschale zu erreichen. In einigen Fällen kann es jedoch zusätzliche Elektronenpaare aufnehmen und somit 5 oder 6 Bindungen eingehen. Dies hängt von den spezifischen Bedingungen und der Art der Bindungen ab, die Phosphor eingehen möchte. **
Top-Angebote
Produkte zum Begriff E-P-HDMI-6:
-
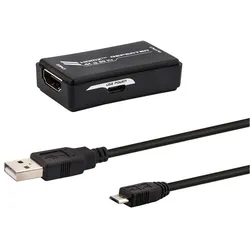
E+P, Kellerregal, HDMIE+P Elektrik HDMI 2.0 Signalverstärker HDV42 Hersteller: E+P Elektrik Bezeichnung: HDMI 2.0 Signalverstärker 4K/60Hz Typ: HDV42 Anschlussart: Sonstiges Anzahl der Ausgänge: 1 Anzahl der Eingänge: 1 Der E+P Elektrik HDMI 2.0 Signalverstärker HDV42 ist dafür ausgelegt, eingehende Signale zu verstärken und sie in optimierter Qualität weiterzuleiten. Das Ausgangssignal entspricht dem Eingangsformat, sodass keine zusätzlichen Einstellungen erforderlich sind. Er unterstützt die höchste Auflösung von 4K x 2K bei 60 Hz und ist kompatibel mit 3D-Displays in Full HD. Dieser Verstärker ist für aktive HDMI-Kabel geeignet und ermöglicht eine Kabellänge von bis zu 25 Metern vor und hinter dem Verstärker bei Verwendung von E+P-Kabeln. Eingang: 19-poliger HDMI-Anschluss (Bild und Ton) Ausgang: 19-poliger HDMI-Anschluss (Bild und Ton) Stromversorgung: über USB (USB-Kabel 0,5 m enthalten) Abmessungen (LxBxH): 51 x 28 x 13 mm EAN: 4005298077952.39,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
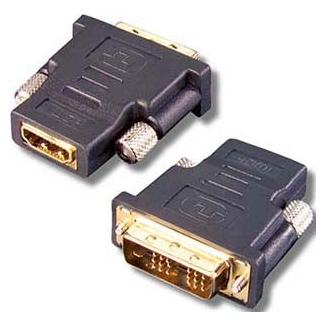
E+P HDMI 6. Anschluss 1: HDMI, Anschluss 2: DVI, Beschichtung Verbindungsanschlüsse: Gold. Produktfa (HDMI, DVI) (HDMI 6)E+P HDMI 6. Anschluss 1: HDMI, Anschluss 2: DVI, Beschichtung Verbindungsanschlüsse: Gold. Produktfa (HDMI, DVI) (HDMI 6)9,75 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Fiebig, Johannes: Das Tarot von A. E. Waite und P. Colman SmithDas Tarot von A. E. Waite und P. Colman Smith , Diese Edition ist eine umfassende Einführung der berühmten Karten von Arthur E. Waite und Pamela Colman Smith. Unzählige Bilder und Dokumente zur Geschichte und zur Anwendung dieser Karten sowie Originalbeiträge international bekannter Tarotautor*innen vermitteln ein faszinierendes neues Erleben des Waite-Smith Tarot. Die prächtige Box enthält einen kompletten Satz der 78 Karten und Waite's berühmtes Buch The Key to the Tarot. In dem großformatigen Text-Bild-Band, von Johannes Fiebig herausgegeben, werden die Tarotkarten zu Spiegeln und Wegweisern, zu neuen Antworten und persönlichen Lösungen. Gerade die Karten von Waite und Smith ermöglichen dies in vielfacher Hinsicht, wie Rachel Pollack in ihrem Essay darlegt.Jede der 78 Karten wird ausführlich beschrieben. Die erläuternden Texte bieten verschiedene Dimensionen und Ebenen der Deutung an, konkrete Praxistipps werden selbstverständlich mitgeliefert. Eine Neuheit stellt der Quick-Check dar: Er bietet eine kurze, schnelle Antwort für jede Karte auf jeder möglichen Position aller hier im Buch vorgestellten Legemuster. Als Arthur E. Waite und Pamela Colman Smith 1909 ihr Kartendeck schufen, ahnte kaum jemand, dass es 60 Jahre später eine unglaubliche Renaissance erfahren sollte. Wie sahen Leben, Werk und Leidenschaften dieser beiden Schöpfer der Karten aus? Essays von Mary K. Greer und Robert A. Gilbert lassen Pamela Colman Smith und Arthur E. Waite für uns wieder lebendig werden. , > , Erscheinungsjahr: 20231026, Beilage: Hardcover in einer Schlagkassette, Autoren: Fiebig, Johannes~Greer, Mary K.~Pollack, Rachel~Gilbert, Robert A., Seitenzahl/Blattzahl: 444, Themenüberschrift: BODY, MIND & SPIRIT / Divination / Tarot, Keyword: London; England; Vereinigtes Königreich; 20. Jahrhundert; Tarot-Lesung; Mystisch; London; England; United Kingdom; 20th Century; Tarot Reading; Mystical, Fachschema: Tarot~Wahrsagen / Tarot, Warengruppe: HC/Tarot, Lebensdeutung, Orakel, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 314, Breite: 255, Höhe: 94, Gewicht: 3660, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,100,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für E-P-HDMI-6
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Warum kann P 5 oder 6 Bindungen eingehen?
P kann 5 oder 6 Bindungen eingehen, da es 5 Valenzelektronen hat. In der Regel bildet Phosphor 3 Bindungen, um eine volle Valenzschale zu erreichen. In einigen Fällen kann es jedoch zusätzliche Elektronenpaare aufnehmen und somit 5 oder 6 Bindungen eingehen. Dies hängt von den spezifischen Bedingungen und der Art der Bindungen ab, die Phosphor eingehen möchte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.