Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist ein PoE Injektor?
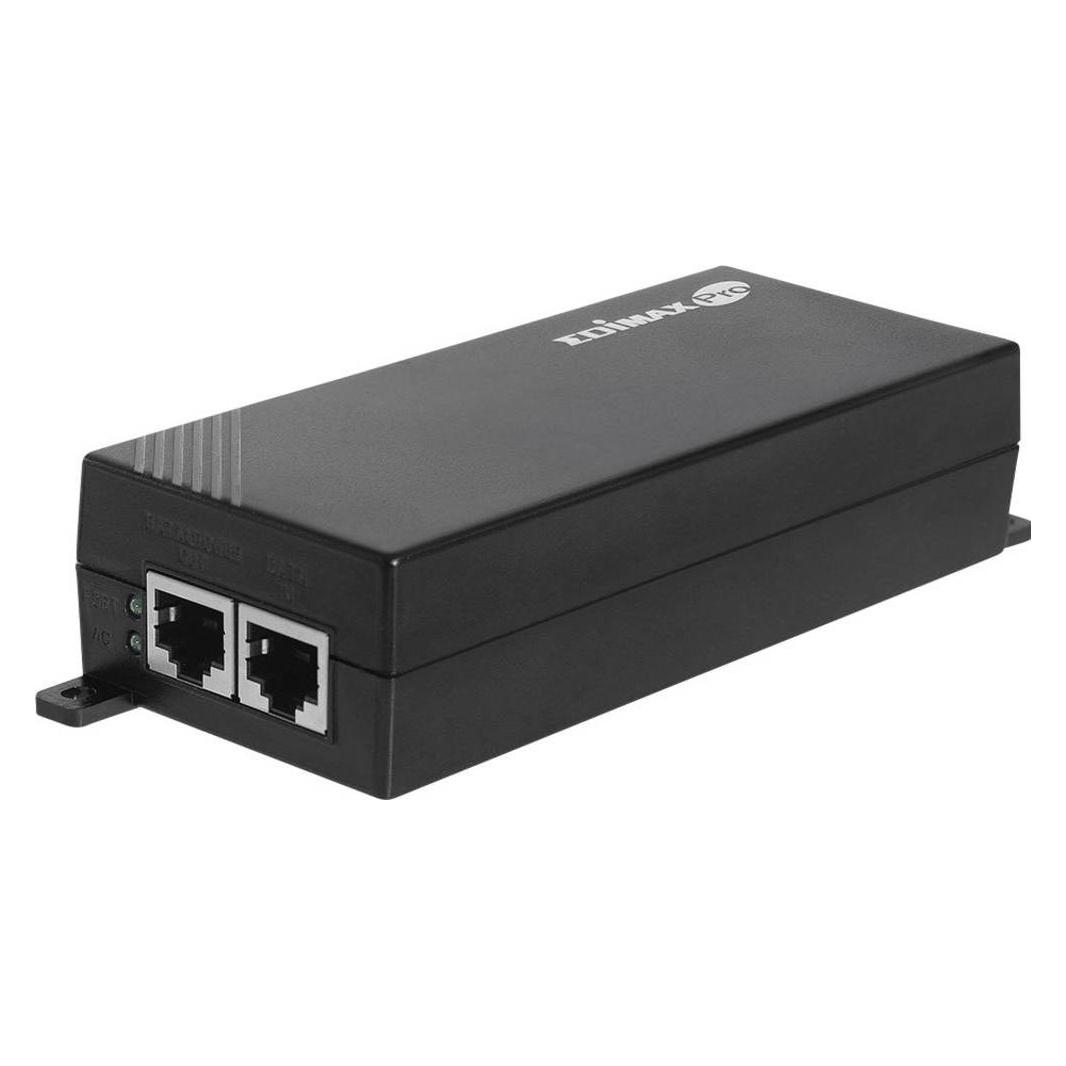
Ein PoE Injektor ist ein Gerät, das Power over Ethernet (PoE) verwendet, um Strom und Daten über ein Ethernet-Kabel an ein Netzwerkgerät zu liefern. Es wird häufig verwendet, um IP-Kameras, VoIP-Telefone oder WLAN-Zugangspunkte mit Strom zu versorgen, ohne dass separate Stromkabel benötigt werden. Der PoE Injektor wird einfach zwischen dem Netzwerkswitch und dem Netzwerkgerät angeschlossen und liefert die benötigte Leistung über das Ethernet-Kabel. Dadurch wird die Installation vereinfacht und die Flexibilität erhöht, da die Geräte an verschiedenen Orten ohne Zugang zu einer Steckdose betrieben werden können. **
Was ist ein PoE-Injektor?
Ein PoE-Injektor ist ein Gerät, das Power over Ethernet (PoE) verwendet, um Strom und Daten über ein Ethernet-Kabel an ein Netzwerkgerät zu liefern. Es wird oft verwendet, um Geräte wie IP-Kameras, VoIP-Telefone oder WLAN-Zugangspunkte mit Strom zu versorgen, ohne dass separate Stromkabel benötigt werden. Der PoE-Injektor wird einfach zwischen dem Netzwerkswitch und dem Netzwerkgerät angeschlossen und ermöglicht so eine einfache und effiziente Stromversorgung über das Ethernet-Kabel. **

Ähnliche Suchbegriffe für EDIMAX-GP-101IT-PoE-Injektor
Top-Angebote
Produkte zum Begriff EDIMAX-GP-101IT-PoE-Injektor:
-
EDIMAX GP-101IT PoE Injektor 1 GBit/s IEEE 802.3at (25.5 W), IEEE 802.3af (12.95 W)Der Edimax GP-101IT ist ein PoE-Injektor, der nicht nur eine kostengünstige Lösung für die Energieverteilung ist, sondern sich auch reibungslos in die bestehende LAN-Infrastruktur einbinden lässt. Mit Hilfe von Strominjektoren werden Strom und Daten von bis zu 30W, die von einem Switch oder Router ohne PoE-Funktion stammen, zusammengeführt und dann durch die Ethernet-Verkabelung an IEEE 802.3at/af-konforme Produkte übertragen, zum Beispiel an PoE Kameras. Dadurch werden hohe Investitionen in neue Hardware gespart, da keine zusätzlichen PoE-Switches erworben werden müssen. Standard IEEE 802.3at/af Power over Ethernet Durch das Hinzufügen der Funktion IEEE 802.3at/af PoE zu einem Switch oder Router ohne PoE Ethernet-Funktion, kann der GP-101IT direkt mit einem beliebigen IEEE 802.3at/af-konformen Endknoten verbunden werden, z.B. PTZ (Pan, Tilt, Zoom) Netzwerkkameras, PTZ Speed-Dome, Voice over IP (VoIP)-Telefone mit farbigem Touchscreen oder Multichannel WLAN Access Points, die die PoE Standards IEEE 802.3at/af unterstützen. Mehr Kosteneffizienz und einfache Installation Mit der PoE-Technologie werden über ein einziges Ethernet-Kabel sowohl Daten als auch Strom übertragen. Mit dem GP-101IT entsteht kein zusätzlicher Aufwand für das Verlegen von Kabeln und es werden keine Verlängerungskabel benötigt, um Steckdosen an der Wand zu erreichen oder andere schwer zugängliche Stellen. So werden die Kosten für die Installation gesenkt und die Inbetriebnahme um einiges erleichtert. Flexible & zuverlässige Stromversorgung Der PoE Kurzschlussschutz ist eine Schutzvorrichtung, um die eingebundenen Netzwerkgeräte vor Beschädigungen zu schützen.31,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Poe, Edgar Allan: Poe: Unheimliche GeschichtenPoe: Unheimliche Geschichten , Illustrierte Buchreihe , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20180412, Produktform: Leinen, Titel der Reihe: Illustrierte Lieblingsbücher#5#, Autoren: Poe, Edgar Allan, Illustrator: Menschik, Kat, Übersetzung: Jacobs, Steffen~Nitzberg, Alexander, Seitenzahl/Blattzahl: 96, Keyword: Buchreihe; Edgar Allan Poe; Fjodor Dostojewski; Geistergeschichte; Geschenkbuch; Gruselgeschichte; Illustrierte Ausgabe; Illustrierte Lieblingsbücher; Kat Menschik; Reihe, Fachschema: Horror / Romane, Erzählungen, Heftromane~Amerikanische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik: allgemein und literarisch, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Horror- und Geistergeschichten, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Galiani, Verlag, Verlag: Galiani, Verlag, Verlag: Galiani Berlin ein Imprint von Kiepenheuer & Witsch, Länge: 195, Breite: 125, Höhe: 14, Gewicht: 210, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 160328122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist das Poe-Gerät nicht an den Poe-Injektor angeschlossen?
Ja, das Poe-Gerät wird normalerweise über ein Ethernet-Kabel mit dem Poe-Injektor verbunden, um sowohl Daten als auch Strom zu erhalten. Der Poe-Injektor liefert die benötigte Stromversorgung über das Ethernet-Kabel an das Poe-Gerät. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff EDIMAX-GP-101IT-PoE-Injektor:
-
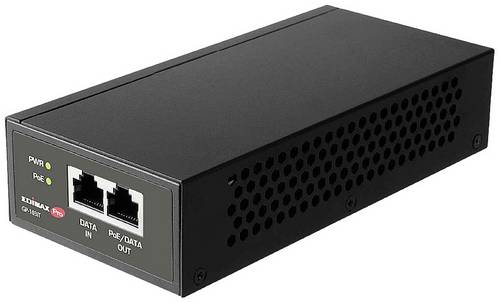
Edimax GP-101IT IEEE 802.3at Gigabit PoE+ Injector•Kompatibel mit den Standards des IEEE 802.3af und dem IEEE 802.3at Power over Ethernet (PoE) •Für Switche oder Router ohne PoE-Ethernet-Funktion •Gigabit LAN-Ports ermöglichen schnelle Konnektivität •Unterstützt PoE PSE (Power Sourcing Equipment)-Geräte bis zu 30W •PoE-Kurzschluss-Schutz zur Sicherung von Netzwerkgeräten. •Liefert Strom und Daten an PoE-Geräte aus bis zu 100 Metern Entfernung über ein einziges Ethernet-Kabel •Reduziert Kosten für Installation und Geräteanschaffung •Einfache Plug-and-Play-Installation für die Wandmontage oder Desktop39,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EDIMAX GP-101IT PoE Injektor 1 GBit/s IEEE 802.3at (25.5 W), IEEE 802.3af (12.95 W)Der Edimax GP-101IT ist ein PoE-Injektor, der nicht nur eine kostengünstige Lösung für die Energieverteilung ist, sondern sich auch reibungslos in die bestehende LAN-Infrastruktur einbinden lässt. Mit Hilfe von Strominjektoren werden Strom und Daten von bis zu 30W, die von einem Switch oder Router ohne PoE-Funktion stammen, zusammengeführt und dann durch die Ethernet-Verkabelung an IEEE 802.3at/af-konforme Produkte übertragen, zum Beispiel an PoE Kameras. Dadurch werden hohe Investitionen in neue Hardware gespart, da keine zusätzlichen PoE-Switches erworben werden müssen. Standard IEEE 802.3at/af Power over Ethernet Durch das Hinzufügen der Funktion IEEE 802.3at/af PoE zu einem Switch oder Router ohne PoE Ethernet-Funktion, kann der GP-101IT direkt mit einem beliebigen IEEE 802.3at/af-konformen Endknoten verbunden werden, z.B. PTZ (Pan, Tilt, Zoom) Netzwerkkameras, PTZ Speed-Dome, Voice over IP (VoIP)-Telefone mit farbigem Touchscreen oder Multichannel WLAN Access Points, die die PoE Standards IEEE 802.3at/af unterstützen. Mehr Kosteneffizienz und einfache Installation Mit der PoE-Technologie werden über ein einziges Ethernet-Kabel sowohl Daten als auch Strom übertragen. Mit dem GP-101IT entsteht kein zusätzlicher Aufwand für das Verlegen von Kabeln und es werden keine Verlängerungskabel benötigt, um Steckdosen an der Wand zu erreichen oder andere schwer zugängliche Stellen. So werden die Kosten für die Installation gesenkt und die Inbetriebnahme um einiges erleichtert. Flexible & zuverlässige Stromversorgung Der PoE Kurzschlussschutz ist eine Schutzvorrichtung, um die eingebundenen Netzwerkgeräte vor Beschädigungen zu schützen.31,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Poe, Edgar Allan: Poe: Unheimliche GeschichtenPoe: Unheimliche Geschichten , Illustrierte Buchreihe , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20180412, Produktform: Leinen, Titel der Reihe: Illustrierte Lieblingsbücher#5#, Autoren: Poe, Edgar Allan, Illustrator: Menschik, Kat, Übersetzung: Jacobs, Steffen~Nitzberg, Alexander, Seitenzahl/Blattzahl: 96, Keyword: Buchreihe; Edgar Allan Poe; Fjodor Dostojewski; Geistergeschichte; Geschenkbuch; Gruselgeschichte; Illustrierte Ausgabe; Illustrierte Lieblingsbücher; Kat Menschik; Reihe, Fachschema: Horror / Romane, Erzählungen, Heftromane~Amerikanische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik: allgemein und literarisch, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Horror- und Geistergeschichten, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Galiani, Verlag, Verlag: Galiani, Verlag, Verlag: Galiani Berlin ein Imprint von Kiepenheuer & Witsch, Länge: 195, Breite: 125, Höhe: 14, Gewicht: 210, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 160328122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein PoE Injektor?
Ein PoE Injektor ist ein Gerät, das Power over Ethernet (PoE) verwendet, um Strom und Daten über ein Ethernet-Kabel an ein Netzwerkgerät zu liefern. Es wird häufig verwendet, um IP-Kameras, VoIP-Telefone oder WLAN-Zugangspunkte mit Strom zu versorgen, ohne dass separate Stromkabel benötigt werden. Der PoE Injektor wird einfach zwischen dem Netzwerkswitch und dem Netzwerkgerät angeschlossen und liefert die benötigte Leistung über das Ethernet-Kabel. Dadurch wird die Installation vereinfacht und die Flexibilität erhöht, da die Geräte an verschiedenen Orten ohne Zugang zu einer Steckdose betrieben werden können. **
-
Was ist ein PoE-Injektor?
Ein PoE-Injektor ist ein Gerät, das Power over Ethernet (PoE) verwendet, um Strom und Daten über ein Ethernet-Kabel an ein Netzwerkgerät zu liefern. Es wird oft verwendet, um Geräte wie IP-Kameras, VoIP-Telefone oder WLAN-Zugangspunkte mit Strom zu versorgen, ohne dass separate Stromkabel benötigt werden. Der PoE-Injektor wird einfach zwischen dem Netzwerkswitch und dem Netzwerkgerät angeschlossen und ermöglicht so eine einfache und effiziente Stromversorgung über das Ethernet-Kabel. **
-
Ist das Poe-Gerät nicht an den Poe-Injektor angeschlossen?
Ja, das Poe-Gerät wird normalerweise über ein Ethernet-Kabel mit dem Poe-Injektor verbunden, um sowohl Daten als auch Strom zu erhalten. Der Poe-Injektor liefert die benötigte Stromversorgung über das Ethernet-Kabel an das Poe-Gerät. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für EDIMAX-GP-101IT-PoE-Injektor
-
EDIMAX GP-103IT PoE Injektor 1000MBit/s IEEE802.3af (15.4 W), IEEE802.3at (30 W), IEEE 802.3btDer Edimax GP-103IT ist ein Power over Ethernet (PoE) Injektor, der nicht nur eine kostengünstige Lösung für die Stromverteilung bietet, sondern auch eine nahtlose Implementierung in die bestehende LAN-Infrastruktur ermöglicht. Mit dem Einsatz von Power-Injektoren werden Gleichstrom bis zu 90 W nach dem IEEE 802.3bt-Standard und die von einem Nicht-PoE-Switch oder -Router kommenden Daten zusammengeführt und dann zu den entfernten IEEE 802.3af/at/bt-konformen Produkten, die sich ohne Steckdose befinden, über die Ethernet-Verkabelung übertragen. Daher schützt der einfache Plug-and-Play GP-103IT Gigabit PoE++ Injektor Ihre Investitionen in Hardware-Upgrades, ohne dass Sie zusätzliche PoE-Switches kaufen und Stromkabel verlegen müssen. IEEE 802.3af/at/bt Power over Ethernet Standard Durch das Hinzufügen der Fähigkeit von IEEE 802.3 af/at/bt Power over Ethernet (PoE) zu einem Nicht-PoE-Ethernet-Switch oder -Router kann der GP-103IT direkt an alle IEEE 802.3af/at/bt-Endknoten angeschlossen werden, wie z.B. Speed-Dome-IP-Kameras, Digital Signage, Farb-Touchscreen-VoIP-Telefone, Mehrkanal-WLAN-Zugangspunkte, Informationskioske, POS-Systeme und Thin Clients, bei denen der IEEE 802.3af/at/bt In-Line-PoE-Port unterstützt wird. Kosteneffiziente und einfache Installation Die Power-over-Ethernet-Technologie ermöglicht es dem Ethernet-Kabel, sowohl Daten als auch Strom zu übertragen. Somit reduziert der GP-103IT die Notwendigkeit der Kabelinstallation und m85,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EDIMAX GP-101IT PoE Injektor 1 GBit/s IEEE 802.3at (25.5 W), IEEE 802.3af (12.95 W)Der Edimax Gp-101it Ist Ein Poe-injektor, Der Nicht Nur Eine Kostengünstige Lösung Für Die Energieverteilung Ist, Sondern Sich Auch Reibungslos In Die Bestehende Lan-infrastruktur Einbinden Lässt. Mit Hilfe Von Strominjektoren Werden Strom Und Daten...32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.