Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist ein PoE Splitter?
Ein PoE Splitter ist ein Gerät, das es ermöglicht, Power over Ethernet (PoE) Signale in separate Strom- und Datenströme aufzuteilen. Dies ist nützlich, wenn ein Endgerät PoE-fähig ist, aber nur Daten benötigt und keine Stromversorgung über das Ethernet-Kabel. Der PoE Splitter wird zwischen dem PoE-Switch und dem Endgerät angeschlossen und extrahiert die Stromversorgung, während er die Daten an das Endgerät weiterleitet. Auf diese Weise kann ein PoE Splitter die Flexibilität und Effizienz eines PoE-Systems verbessern, indem er die Stromversorgung dort bereitstellt, wo sie benötigt wird. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für EDIMAX-GP-101ST-PoE-Splitter
Top-Angebote
Produkte zum Begriff EDIMAX-GP-101ST-PoE-Splitter:
-
Jamison, Leslie: SplitterSplitter , Der New York Times-Bestseller , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Jamison, Leslie, Übersetzung: Zeitz, Sophie, Seitenzahl/Blattzahl: 304, Themenüberschrift: FICTION / Romance / General, Keyword: Alkohol; Alleinerziehend; Autofiktion; Empathie Tests; Essay; Essays; Kulturkritik; Kunst; Körperpolitik; Magersucht; Memoir; Mutterschaft; Reflexion; Scheidung; identität; scheidung, Fachschema: Amerikanische Belletristik / Essay, Feuilleton, Reportage, Fachkategorie: Belletristik: allgemein und literarisch~Liebesromane~Literarische Essays, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 136, Höhe: 32, Gewicht: 362, Produktform: Gebunden, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
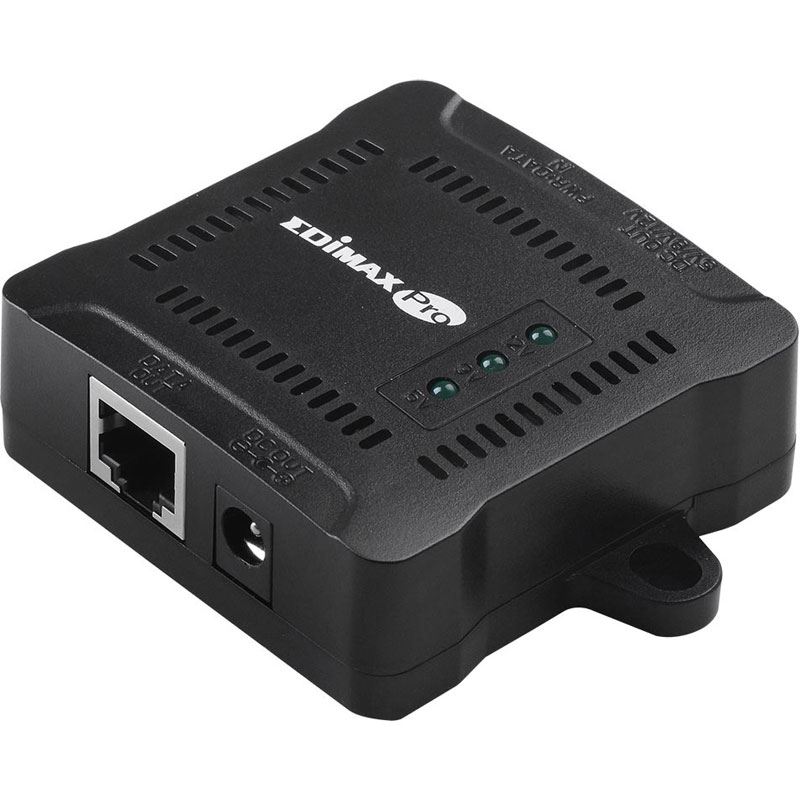
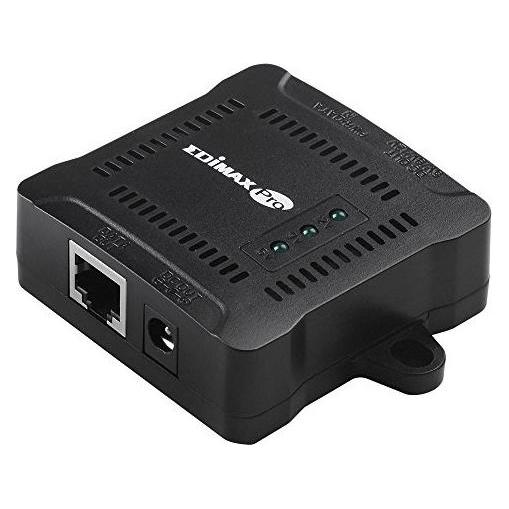
Edimax Pro Gp-101st (Netzwerk Zubehör), Zubehör NetzwerkDer Edimax Pro GP-101ST ist ein leistungsstarker Gigabit PoE-Splitter, der eine PoE-Verbindung in separate Strom- und Datensignale aufteilt. Dieses Gerät ermöglicht die Stromversorgung von Nicht-PoE-Geräten über ein Ethernet-Kabel, was besonders nützlich für die Installation von Geräten wie IP-Kameras, Wireless Access Points und IP-Telefonen ist. Der Splitter unterstützt den IEEE 802.3at Standard und bietet eine maximale Leistung von 25,4 Watt, wobei eine einstellbare Ausgangsspannung von 5V, 9V oder 12V zur Verfügung steht. Mit einer Übertragungsreichweite von bis zu 100 Metern und einer RJ-45 Geschwindigkeit von bis zu 1000 Mbit/s ist der GP-101ST eine flexible Lösung, die den Verkabelungsaufwand erheblich reduziert und eine einfache Platzierung der Endgeräte ermöglicht. Die Kompatibilität mit anderen 802.3af PoE-fähigen Injektoren oder PoE-Switches macht ihn zu einer vielseitigen Ergänzung für jedes Netzwerk. - Einstellbare Ausgangsspannung von 5V, 9V und 12V - Maximale Leistung von 25,4 Watt für effiziente Stromversorgung - Unterstützt Gigabit-Geschwindigkeiten bis zu 1000 Mbit/s - Übertragung von Daten und Strom über bis zu 100 Meter.26,82 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet "passives Poe Poe" in?
"Passives Poe Poe" ist kein gängiger Ausdruck und hat keine festgelegte Bedeutung. Es könnte sich um einen individuellen oder regionalen Slang handeln, der sich auf eine passive oder gleichgültige Haltung bezieht. Ohne weitere Informationen ist es jedoch schwierig, den genauen Kontext oder die Bedeutung zu bestimmen. **
Top-Angebote
Produkte zum Begriff EDIMAX-GP-101ST-PoE-Splitter:
-
EDIMAX GP-101ST PoE Splitter 1 GBit/s IEEE 802.3at (25.5 W)Der GP-101ST Gigabit PoE (Power overEthernet) Splitter liefert sowohl Daten, als auch Strom über ein einziges Ethernet Kabel zu Geräten, die kein PoEFast Ethernet oder Gigabit Ethernet nutzen könne. Wie z.B. bei Netzwerkkameras und WLAN Access Points und dass ohne die Verwendung von zusätzlichen, externen Stromquellen. Mit dem GP-101ST können Daten über eine Entfernung von bis zu 100 Metern übertragen werden, bei Gigabit Geschwindigkeit zwischen dem PSE (Power Source Equipment) und dem PoESplitter. Die Ausgangsspannung lässt sich auf 5V, 9Voder 12V regulieren. Damit ist er ideal geeignet für den Betrieb an weiter entfernten Orten. Der Edimax Gigabit Splitter ist leicht, ohne Tools und Software, zu installieren und arbeitet zuverlässig. Dank des GP-101ST können Sie flexibel die Netzwerkeinbindung planen und sparen sogar noch Kosten. Einfach zu installierende End-to-End PoE-Lösung Der GP-101ST unterstützt 802.3at/afund proprietäres PoE, wodurch die Kompatibilität mit anderen 802.3at/afPoE/proprietären Injektoren und Switchen gewährleistet wird. Der GP-101ST ist einfach zu installieren und erfordert keine Tools oder Softwarekonfigurationen. Schließen Sie einfach den GP-101ST an einer Stromquelle an, wie z.B. an einer PoE-Injektor-Einheit oder einem PoE-Switch, um Ethernet-fähige Geräte mit Strom zu versorgen. Der GP-101ST ist für kleine und mittelständische Unternehmen eine gute End-to-End PoE-Lösung. Kostensparende Netzwerkeinbindung Der GP-101ST unterstützt 802.3at/af, wodurch die Kompatibilität mit anderen 802.3af PoE-fähigen Injektoren oder Switchen gewährleistet ist. Durch die Nutzung der praktischen PoE-Funktion des GP-101ST erübrigen sich die Kosten und die Notwendigkeit für ein weiteres Ethernet-fähiges Gerät, wie z.B. einen WLAN Access Point oder eine Netzwerkkamera. Diese müssten ansonsten in der Nähe einer Steckdose platziert werden müssen oder zusätzliche Stromkabel verlegt werden. Für die flexible Netzwerkeinbindung, kann der kompakte GP-101ST bis zu 100 Meter von einer Stromquelle entfernt, an der Decke oder Wand montiert werden. Zuverlässigeund flexible Spannungsversorgung Der GP-101ST hat einen integrierten PoE-Kurzschluss-Schutzmechanismus, um Netzwerkgeräte abzusichern. Die Ausgangsspannung ist regelbar auf 5V, 9V oder 12V DC. Über den Regler / Schalter können Sie die Ausgangsspannung, entsprechend den Anforderungen Ihres Netzwerkgerätes, regulieren.28,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Jamison, Leslie: SplitterSplitter , Der New York Times-Bestseller , Kühlplatten > Kühlerkomponenten , Erscheinungsjahr: 20240229, Produktform: Leinen, Autoren: Jamison, Leslie, Übersetzung: Zeitz, Sophie, Seitenzahl/Blattzahl: 304, Themenüberschrift: FICTION / Romance / General, Keyword: Alkohol; Alleinerziehend; Autofiktion; Empathie Tests; Essay; Essays; Kulturkritik; Kunst; Körperpolitik; Magersucht; Memoir; Mutterschaft; Reflexion; Scheidung; identität; scheidung, Fachschema: Amerikanische Belletristik / Essay, Feuilleton, Reportage, Fachkategorie: Belletristik: allgemein und literarisch~Liebesromane~Literarische Essays, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 136, Höhe: 32, Gewicht: 362, Produktform: Gebunden, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein PoE Splitter?
Ein PoE Splitter ist ein Gerät, das es ermöglicht, Power over Ethernet (PoE) Signale in separate Strom- und Datenströme aufzuteilen. Dies ist nützlich, wenn ein Endgerät PoE-fähig ist, aber nur Daten benötigt und keine Stromversorgung über das Ethernet-Kabel. Der PoE Splitter wird zwischen dem PoE-Switch und dem Endgerät angeschlossen und extrahiert die Stromversorgung, während er die Daten an das Endgerät weiterleitet. Auf diese Weise kann ein PoE Splitter die Flexibilität und Effizienz eines PoE-Systems verbessern, indem er die Stromversorgung dort bereitstellt, wo sie benötigt wird. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für EDIMAX-GP-101ST-PoE-Splitter
-
Edimax Pro Gp-101st (Netzwerk Zubehör), Zubehör NetzwerkDer Edimax Pro GP-101ST ist ein leistungsstarker Gigabit PoE-Splitter, der eine PoE-Verbindung in separate Strom- und Datensignale aufteilt. Dieses Gerät ermöglicht die Stromversorgung von Nicht-PoE-Geräten über ein Ethernet-Kabel, was besonders nützlich für die Installation von Geräten wie IP-Kameras, Wireless Access Points und IP-Telefonen ist. Der Splitter unterstützt den IEEE 802.3at Standard und bietet eine maximale Leistung von 25,4 Watt, wobei eine einstellbare Ausgangsspannung von 5V, 9V oder 12V zur Verfügung steht. Mit einer Übertragungsreichweite von bis zu 100 Metern und einer RJ-45 Geschwindigkeit von bis zu 1000 Mbit/s ist der GP-101ST eine flexible Lösung, die den Verkabelungsaufwand erheblich reduziert und eine einfache Platzierung der Endgeräte ermöglicht. Die Kompatibilität mit anderen 802.3af PoE-fähigen Injektoren oder PoE-Switches macht ihn zu einer vielseitigen Ergänzung für jedes Netzwerk. - Einstellbare Ausgangsspannung von 5V, 9V und 12V - Maximale Leistung von 25,4 Watt für effiziente Stromversorgung - Unterstützt Gigabit-Geschwindigkeiten bis zu 1000 Mbit/s - Übertragung von Daten und Strom über bis zu 100 Meter.26,82 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
edimax GP-103IT (802.3af (PoE), 802.3at (PoE+), 802.3bt (PoE++), 90 W), PoE InjectorDer Edimax GP-103IT ist ein Power over Ethernet (PoE) Injektor, der eine kostengünstige Lösung für die Stromverteilung bietet und eine nahtlose Implementierung in die bestehende LAN-Infrastruktur ermöglicht. Mit Power-Injektoren werden Gleichstrom bis zu 90 W nach dem IEEE 802.3bt-Standard und die von einem Nicht-PoE-Switch oder -Router kommenden Daten zusammengeführt und dann zu den entfernten IEEE 802.3af/at/bt-konformen Produkten, die sich ohne Steckdose befinden, über die Ethernet-Verkabelung übertragen. Der einfache Plug-and-Play GP-103IT Gigabit PoE++ Injektor schützt die Investitionen in Hardware-Upgrades, ohne dass zusätzliche PoE-Switches gekauft oder Stromkabel verlegt werden müssen. Durch das Hinzufügen der Fähigkeit von IEEE 802.3 af/at/bt Power over Ethernet (PoE) zu einem Nicht-PoE-Ethernet-Switch oder -Router kann der GP-103IT direkt an alle IEEE 802.3af/at/bt-Endknoten angeschlossen werden, wie z.B. Speed-Dome-IP-Kameras, Digital Signage, Farb-Touchscreen-VoIP-Telefone, Mehrkanal-WLAN-Zugangspunkte, Informationskioske, POS-Systeme und Thin Clients, die den IEEE 802.3af/at/bt In-Line-PoE-Port unterstützen. Die Power-over-Ethernet-Technologie ermöglicht es dem Ethernet-Kabel, sowohl Daten als auch Strom zu übertragen. Somit reduziert der GP-103IT die Notwendigkeit der Kabelinstallation und macht Verlängerungskabel, Steckdosen, Decken oder andere abgelegene, unerreichbare Orte für PoE-fähige Geräte durch einfache Plug-and-Play-Installation überflüssig. Alles in allem senkt es die Installationskosten und vereinfacht den Aufwand für die Bereitstellung. Als optionale Lösung für PoE-fähige Geräte ist der GP-103IT die perfekte Ergänzung für bestehende Netzwerkinfrastrukturen ohne PoE oder Nachrüstungsprojekte.90,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Edimax GP-101IT IEEE 802.3at Gigabit PoE+ Injector•Kompatibel mit den Standards des IEEE 802.3af und dem IEEE 802.3at Power over Ethernet (PoE) •Für Switche oder Router ohne PoE-Ethernet-Funktion •Gigabit LAN-Ports ermöglichen schnelle Konnektivität •Unterstützt PoE PSE (Power Sourcing Equipment)-Geräte bis zu 30W •PoE-Kurzschluss-Schutz zur Sicherung von Netzwerkgeräten. •Liefert Strom und Daten an PoE-Geräte aus bis zu 100 Metern Entfernung über ein einziges Ethernet-Kabel •Reduziert Kosten für Installation und Geräteanschaffung •Einfache Plug-and-Play-Installation für die Wandmontage oder Desktop39,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "passives Poe Poe" in?
"Passives Poe Poe" ist kein gängiger Ausdruck und hat keine festgelegte Bedeutung. Es könnte sich um einen individuellen oder regionalen Slang handeln, der sich auf eine passive oder gleichgültige Haltung bezieht. Ohne weitere Informationen ist es jedoch schwierig, den genauen Kontext oder die Bedeutung zu bestimmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.