Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
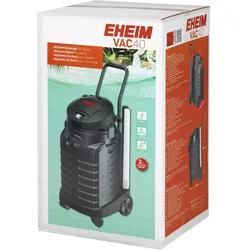

Ähnliche Suchbegriffe für EHEIM-VAC40-Schlammabsauger
Top-Angebote
Produkte zum Begriff EHEIM-VAC40-Schlammabsauger:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EHEIM eheim Luftpumpe 200Luftpumpe EHEIM Air Pump 200 verfügt über zwei individuell einstellbare Auslässe, EHEIM Diffusoren und eine regulierbare Luftzufuhr für einen individuellen Blaseneffekt. Diese Aquarien-Luftpumpe ist Teil einer dreimodelligen Reihe und ermöglicht es Ihnen, den Luftstrom an jedem Auslass der Pumpe und an jedem Diffusor zu regulieren. Vibrationshemmende Gummifüße sorgen für einen ruhigen Lauf, sodass die Pumpe leise bleibt und nicht "wandert", und sie kann außerdem mithilfe des mitgelieferten Hakens vertikal an der Aquarienscheibe aufgehängt werden. Zwei individuell einstellbare Luftauslässe Luftstromregulierung an jedem Auslass und an jedem Diffusor Ausgestattet mit EHEIM Diffusoren Vibrationshemmende Gummifüße für ruhigen Lauf Leiser Betrieb und stabiler Stand Kann mit Haken vertikal an Aquarienscheibe montiert werden Flexible Steuerung sowie stabiler, leiser Lauf machen es einfach, den gewünschten Blaseneffekt in Ihrem Aquarium zu erzeugen.46,56 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
EHEIM eheim Autofeeder+ WiFiWith the EHEIM autofeeder+ we offer you the smart version of our (basic version) autofeeder with additional functions and advantages. The EHEIM autofeeder+ is our intelligent automatic feeder with digital control via WLAN. All functions can be programmed and monitored via smartphone, tablet or PC/MAC. You can set both feeding times and quantities individually and generate a fasting day. There is protection against overfeeding and you will also receive an email message when the food in the drum is running low. In addition, synchronisation with other devices in our WiFi programme is also possible. For example, when linked to the EHEIM thermocontrol+e aquarium heater, you will be warned by email before feeding if the water temperature is too high and, when linked to the EHEIM professionel 5e external filter, the flow rate can be automatically reduced or increased for 10 minutes during feeding. EHEIM autofeeder+ has a power supply unit so it is not battery operated like the standard autofeeder. Maximum safety and reliability are a matter of course and the feeder comes with a 3-year guarantee.184,27 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff EHEIM-VAC40-Schlammabsauger:
-
EHEIM VAC40 SchlammabsaugerDer EHEIM Schlammabsauger ist speziell für die schonende Reinigung des Teichgrundes konstruiert. Die Leistung ist so abgestimmt, dass Schmutz aufgenommen wird, ohne den Bodengrund zu sehr aufzuwirbeln. Schonende Reinigung des Teichgrundes von ..206,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eheim, Brunnen + Gartenteich, VAC40 Teich-SchlammabsaugerFutterreste, Fischkot, abgestorbene Tiere und Pflanzenteile sowie Eintragungen von aussen setzen sich am Teichgrund ab. Dort faulen sie und bilden Bodenschlamm. Durch die Abbauprozesse entstehen Faulgase, und dem Wasser wird Sauerstoff entzogen. Der Eheim Schlammabsauger ist speziell für die schonende Reinigung des Teichgrundes konstruiert. Die Leistung ist so abgestimmt, dass Schmutz aufgenommen wird, ohne den Bodengrund zu sehr aufzuwirbeln.376,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für EHEIM-VAC40-Schlammabsauger
-
EHEIM eheim Luftpumpe 200Luftpumpe EHEIM Air Pump 200 verfügt über zwei individuell einstellbare Auslässe, EHEIM Diffusoren und eine regulierbare Luftzufuhr für einen individuellen Blaseneffekt. Diese Aquarien-Luftpumpe ist Teil einer dreimodelligen Reihe und ermöglicht es Ihnen, den Luftstrom an jedem Auslass der Pumpe und an jedem Diffusor zu regulieren. Vibrationshemmende Gummifüße sorgen für einen ruhigen Lauf, sodass die Pumpe leise bleibt und nicht "wandert", und sie kann außerdem mithilfe des mitgelieferten Hakens vertikal an der Aquarienscheibe aufgehängt werden. Zwei individuell einstellbare Luftauslässe Luftstromregulierung an jedem Auslass und an jedem Diffusor Ausgestattet mit EHEIM Diffusoren Vibrationshemmende Gummifüße für ruhigen Lauf Leiser Betrieb und stabiler Stand Kann mit Haken vertikal an Aquarienscheibe montiert werden Flexible Steuerung sowie stabiler, leiser Lauf machen es einfach, den gewünschten Blaseneffekt in Ihrem Aquarium zu erzeugen.46,56 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
EHEIM eheim Autofeeder+ WiFiWith the EHEIM autofeeder+ we offer you the smart version of our (basic version) autofeeder with additional functions and advantages. The EHEIM autofeeder+ is our intelligent automatic feeder with digital control via WLAN. All functions can be programmed and monitored via smartphone, tablet or PC/MAC. You can set both feeding times and quantities individually and generate a fasting day. There is protection against overfeeding and you will also receive an email message when the food in the drum is running low. In addition, synchronisation with other devices in our WiFi programme is also possible. For example, when linked to the EHEIM thermocontrol+e aquarium heater, you will be warned by email before feeding if the water temperature is too high and, when linked to the EHEIM professionel 5e external filter, the flow rate can be automatically reduced or increased for 10 minutes during feeding. EHEIM autofeeder+ has a power supply unit so it is not battery operated like the standard autofeeder. Maximum safety and reliability are a matter of course and the feeder comes with a 3-year guarantee.184,27 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
EHEIM eheim aquaball 130Innenfilter für Aquarien EHEIM Aquaball 130 verfügt über einen Kugelgelenk-Pumpenkopf zur verstellbaren Ausströmrichtung, einen Auslassregler zur Durchflusskontrolle und einen Power-Diffusor zur Lufteinstellung. Dieses preisgekrönte Innenfilter-Konzept nutzt ein modulares System, sodass das Filtervolumen an Ihre Bedürfnisse angepasst werden kann, mit Filterkörben, die sich leicht ein- und ausklicken lassen und mit verschiedenen Filtermedien befüllt werden können, erhältlich in Modellen für kleine, mittlere und große Aquarien bis 180 Liter. Kugelgelenk-Pumpenkopf ermöglicht flexible Einstellung der Ausströmrichtung Auslassregler zum Einstellen der Durchflussmenge Power-Diffusor reguliert den Luftstrom Modulares Design ermöglicht Anpassung des Filtervolumens nach Bedarf Einklickbare Filterkörbe zum einfachen Entnehmen und Nachfüllen Ausgelegt für Aquarien bis 180 l (Modellreihe) Bietet anpassbare Filtration mit einfacher, präziser Kontrolle über Wasser- und Luftausgabe.66,52 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.