Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für ELIZ-EAP-05B
Top-Angebote
Produkte zum Begriff ELIZ-EAP-05B:
-
Esch, Karin: Engagierte Mitarbeitende mit EAPEngagierte Mitarbeitende mit EAP , Angebote für Mitarbeitende sind längst Teil des Baukastens im Personalmanagement. Sie reichen vom Obstkorb im Büro über das hauseigene Sport- und Fitnessangebot bis hin zum (eher fragwürdigen) Tankgutschein. Unternehmen versprechen sich dadurch eine bessere Mitarbeiterbindung, mehr Bewerbungen sowie einen Imagegewinn im Sinne des Employer Branding. Häufig wollen sie auch ihrer sozialen Verantwortung stärker gerecht werden. So sensibilisiert Geschäftsführende und Personaler bereits für das Thema sind, so sehr neigen sie gleichzeitig dazu, sich zu verzetteln. Was bringt ein Fitnessstudio, wenn kaum jemand es nutzt? Und muss der Obstkorb gerechtigkeitshalber auch per Paketdienst ins Homeoffice geschickt werden? In wirklich schwierigen Lebenslagen werden Mitarbeitende dagegen oft alleingelassen. Die Suche nach Kinderbetreuung lässt viele Eltern verzweifeln. Coaching steht meist nur Führungskräften zu. Über Suchtprobleme spricht man nicht. Karin Esch zeigt, welche Angebote für Mitarbeitende tatsächlich einen Unterschied machen und Unternehmen auf dem Weg zur sozialen Nachhaltigkeit weiterbringen. Sie plädiert für ein Ende der Beliebigkeit und den Fokus auf das, was Menschen in einer sich wandelnden Arbeitswelt wirklich effektiv unterstützt. Das schließt das sprichwörtliche Sahnehäubchen nicht aus, sofern das Angebot zum Unternehmen passt. Im Mittelpunkt des Buchs stehen vier Praxisfelder: Eltern und Kinder, Pflege, Lebenslagen und Emotionales. Die Autorin stellt größere Kontexte her und eröffnet neue, erhellende Perspektiven. Nach der Lektüre hat die Zielgruppe das Thema Employee Assistance Program (EAP) ganzheitlich durchdrungen und besitzt somit eine solide Basis für die Entscheidung, welche Arten der Mitarbeitendenunterstützung im Unternehmen neu implementiert oder fortgeführt werden sollen. , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240410, Autoren: Esch, Karin, Seitenzahl/Blattzahl: 256, Themenüberschrift: BUSINESS & ECONOMICS / Human Resources & Personnel Management, Keyword: EAP; Employee Assistance Program; Führung; Human Ressources; Management f. Führungskräfte; Mitarbeiterbindung; Mitarbeiterentwicklung; Mitarbeiterunterstützung; Personal; Personalmanagement; Pflege; Strategisches Management; Unterstützung; Wellbeing; Wirtschaft u. Management; nachhaltig; sozial, Fachschema: Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 145, Höhe: 25, Gewicht: 438, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ELIZ ECW 240 WIFIKonvektorheizung - Wandmontage oder frei stehend, Leistungsaufnahme 2400 W, Heizleistung 2400 W, 2 Leistungsstufen, Länge des Zuleitungskabels 1,5 m, Schutzgrad IP24, geeignet für Räume der Größe von 28 m², heizt den Raum auf bis zu 65 m³, Steuerung: mechanisch, automatisch und ferngesteuert, Überhitzungsschutz, Kindersicherung, automatische Abschaltung, Ausstattung: Display, Thermostat und Transportrollen, Frostschutz, Timer, Wochenprogramm und Speicher für Einstellungen, Material: Stahl, Farbe: weiß, Abmessungen: 40 × 95 × 9 cm (H×B×T), Gewicht: 6,6 kg ELÍZ ECW 240 WIFIWandkonvektor mit zwei Leistungsstufen für die Beheizung von Haushalt und BüroDer Konvektor ELÍZ ECW 240 WIFI in modernem Design bietet eine umschaltbare Leistung von 1.200/2.400 W, w149,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
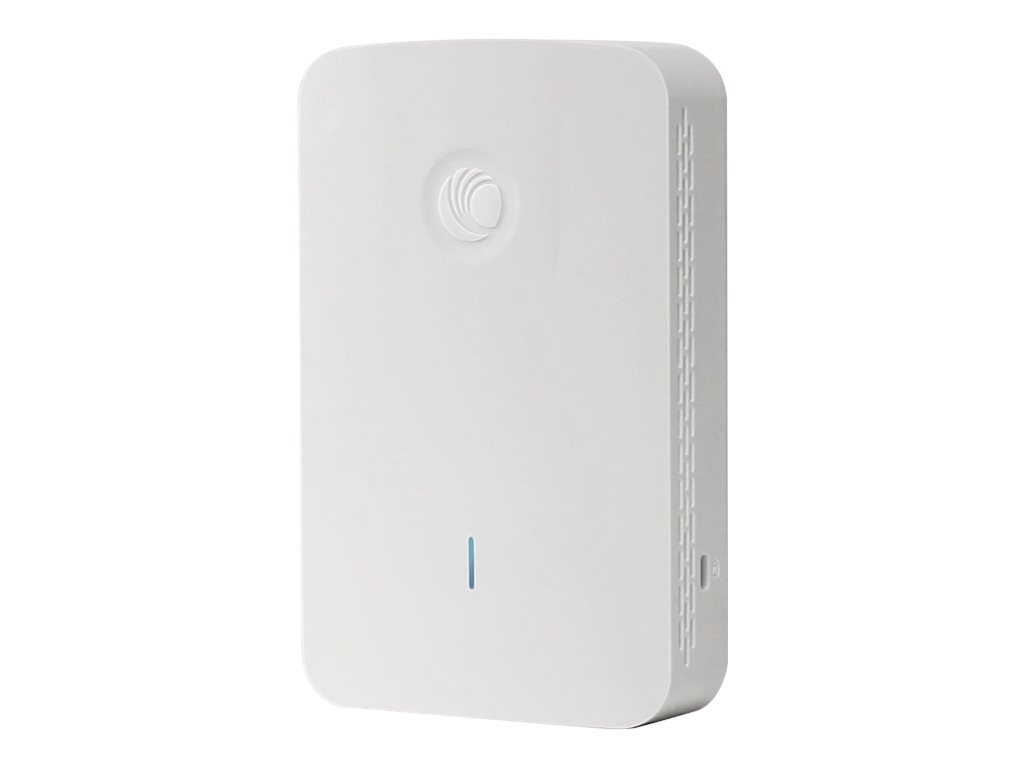
Cambium Networks cnPilot e430H, 2,4 GHz, 5 GHz, 802.1x RADIUS, EAP-AKA, EAP-FAST, EAP-GTC, EAP-PEAP, EAP-SIM, EAP-TLS, EAP-TTLS, MSCHAPv2, PEAP,..., 10,100,1000 Mbit/sAllgemeinGerätetypAccesspointRobustes DesignInnenBreite9.4 cmTiefe3.4 cmHöhe14.7 cmGewicht390 gLokalisierungEuropaNetzwerkFormfaktorExternAnschlusstechnikKabellosLeitungskodierformatCCK, 64 QAM, 256 QAM, BPSK, QPSK, 16 QAMData Link ProtocolIEEE 802.11b, IEEE 802.11a, IEEE 802.11g, IEEE 802.11n, Bluetooth 4.0, IEEE 802.11ac Wave 2Spread-Spectrum-MethodeOFDM, DSSSNetzwerk/TransportprotokollL2TP, PPPoE, DHCP, DNSRouting ProtocolIGMPv2, IGMP, IGMPv3RemoteverwaltungsprotokollSNMP 1, Telnet, SNMP 3, SNMP 2c, HTTP, HTTPS, SSH, CLICloud-verwaltetJaFrequenzband2.4 GHz, 5 GHzLeistungMaximale Datenrate (2,4 GHz): 400 Mbit/s Maximale Datenrate (5 GHz): 867 Mbit/sKapazitätSSIDs gesamt: 16 Maximale Anzahl von Clients: 256LeistungsmerkmaleNAT Support, Lastenausgleich, VLAN-Unterstützung, Auto-Uplink (Auto MDI/MDI-X), IGMP Snooping, Syslog-Unterstützung, MAC-Adressenfilter, unterstützt Wireless Distribution System (WDS), geeignet für Wandmontage, unterstützt Wi-Fi Multimedia (WMM), Access Control List418,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welche EAP-Methode?
Es gibt verschiedene EAP-Methoden, die in der psychologischen Beratung und Therapie eingesetzt werden können. Einige gängige Methoden sind die kognitive Verhaltenstherapie, die psychodynamische Therapie und die systemische Therapie. Die Wahl der Methode hängt von den individuellen Bedürfnissen und Zielen des Klienten ab. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff ELIZ-EAP-05B:
-
ELIZ EAP 05BLuftreiniger - Leistung: 8 m³/h, Leistungsbedarf: 3 W, max. Lärm: 40 dB(A), HEPA, Kohle-Filter, mit Luftionisation, Indikation: Luftqualität, Steuerung auf dem Gehäuse, 1 Filter, Filter fängt auf feste Unreinheiten,Mikroorganismen und Gerüche, Abmessungen: 17 × 7,4 × 7,4 cm (H×B×T), Gewicht: 0,25 kg Viele Menschen achten auf die Luftqualität in ihrem Zuhause. Doch die meisten kümmern sich nicht um die Luftqualität in ihrem Auto. Haben Sie auch im Auto weiterhin mit diesen unsichtbaren Gefahren zu42,33 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
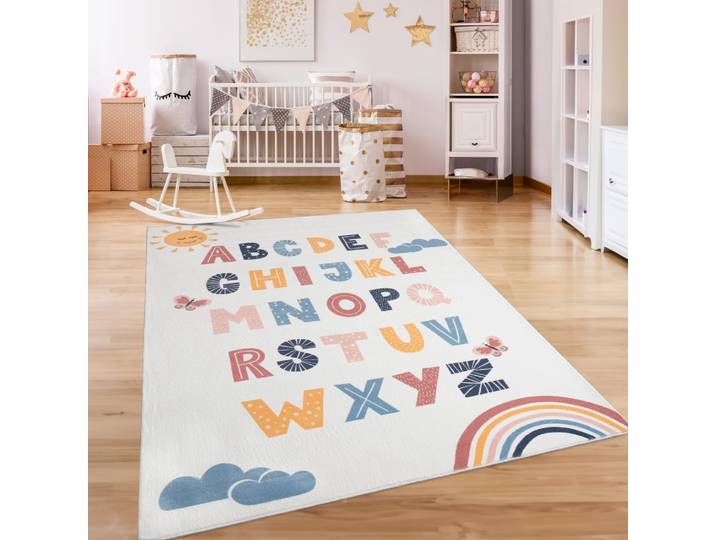
Kinder-teppich ElizKinder-teppich Eliz. Hier wachsen Genies heran. Ihre Kleinen werden das Alphabet so schnell nicht mehr vergessen, denn mit leuchtenden Farben und aufregenden Mustern machen die einzelnen Buchstaben auf diesen bezaubernden Kinderteppichen gekonnt auf sich aufmerksam und prägen sich schnell und langfristig ein. Zusammen m...99,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Esch, Karin: Engagierte Mitarbeitende mit EAPEngagierte Mitarbeitende mit EAP , Angebote für Mitarbeitende sind längst Teil des Baukastens im Personalmanagement. Sie reichen vom Obstkorb im Büro über das hauseigene Sport- und Fitnessangebot bis hin zum (eher fragwürdigen) Tankgutschein. Unternehmen versprechen sich dadurch eine bessere Mitarbeiterbindung, mehr Bewerbungen sowie einen Imagegewinn im Sinne des Employer Branding. Häufig wollen sie auch ihrer sozialen Verantwortung stärker gerecht werden. So sensibilisiert Geschäftsführende und Personaler bereits für das Thema sind, so sehr neigen sie gleichzeitig dazu, sich zu verzetteln. Was bringt ein Fitnessstudio, wenn kaum jemand es nutzt? Und muss der Obstkorb gerechtigkeitshalber auch per Paketdienst ins Homeoffice geschickt werden? In wirklich schwierigen Lebenslagen werden Mitarbeitende dagegen oft alleingelassen. Die Suche nach Kinderbetreuung lässt viele Eltern verzweifeln. Coaching steht meist nur Führungskräften zu. Über Suchtprobleme spricht man nicht. Karin Esch zeigt, welche Angebote für Mitarbeitende tatsächlich einen Unterschied machen und Unternehmen auf dem Weg zur sozialen Nachhaltigkeit weiterbringen. Sie plädiert für ein Ende der Beliebigkeit und den Fokus auf das, was Menschen in einer sich wandelnden Arbeitswelt wirklich effektiv unterstützt. Das schließt das sprichwörtliche Sahnehäubchen nicht aus, sofern das Angebot zum Unternehmen passt. Im Mittelpunkt des Buchs stehen vier Praxisfelder: Eltern und Kinder, Pflege, Lebenslagen und Emotionales. Die Autorin stellt größere Kontexte her und eröffnet neue, erhellende Perspektiven. Nach der Lektüre hat die Zielgruppe das Thema Employee Assistance Program (EAP) ganzheitlich durchdrungen und besitzt somit eine solide Basis für die Entscheidung, welche Arten der Mitarbeitendenunterstützung im Unternehmen neu implementiert oder fortgeführt werden sollen. , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240410, Autoren: Esch, Karin, Seitenzahl/Blattzahl: 256, Themenüberschrift: BUSINESS & ECONOMICS / Human Resources & Personnel Management, Keyword: EAP; Employee Assistance Program; Führung; Human Ressources; Management f. Führungskräfte; Mitarbeiterbindung; Mitarbeiterentwicklung; Mitarbeiterunterstützung; Personal; Personalmanagement; Pflege; Strategisches Management; Unterstützung; Wellbeing; Wirtschaft u. Management; nachhaltig; sozial, Fachschema: Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 145, Höhe: 25, Gewicht: 438, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welche EAP-Methode?
Es gibt verschiedene EAP-Methoden, die in der psychologischen Beratung und Therapie eingesetzt werden können. Einige gängige Methoden sind die kognitive Verhaltenstherapie, die psychodynamische Therapie und die systemische Therapie. Die Wahl der Methode hängt von den individuellen Bedürfnissen und Zielen des Klienten ab. **
Ähnliche Suchbegriffe für ELIZ-EAP-05B
-
ELIZ ECW 240 WIFIKonvektorheizung - Wandmontage oder frei stehend, Leistungsaufnahme 2400 W, Heizleistung 2400 W, 2 Leistungsstufen, Länge des Zuleitungskabels 1,5 m, Schutzgrad IP24, geeignet für Räume der Größe von 28 m², heizt den Raum auf bis zu 65 m³, Steuerung: mechanisch, automatisch und ferngesteuert, Überhitzungsschutz, Kindersicherung, automatische Abschaltung, Ausstattung: Display, Thermostat und Transportrollen, Frostschutz, Timer, Wochenprogramm und Speicher für Einstellungen, Material: Stahl, Farbe: weiß, Abmessungen: 40 × 95 × 9 cm (H×B×T), Gewicht: 6,6 kg ELÍZ ECW 240 WIFIWandkonvektor mit zwei Leistungsstufen für die Beheizung von Haushalt und BüroDer Konvektor ELÍZ ECW 240 WIFI in modernem Design bietet eine umschaltbare Leistung von 1.200/2.400 W, w149,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Cambium Networks cnPilot e430H, 2,4 GHz, 5 GHz, 802.1x RADIUS, EAP-AKA, EAP-FAST, EAP-GTC, EAP-PEAP, EAP-SIM, EAP-TLS, EAP-TTLS, MSCHAPv2, PEAP,..., 10,100,1000 Mbit/sAllgemeinGerätetypAccesspointRobustes DesignInnenBreite9.4 cmTiefe3.4 cmHöhe14.7 cmGewicht390 gLokalisierungEuropaNetzwerkFormfaktorExternAnschlusstechnikKabellosLeitungskodierformatCCK, 64 QAM, 256 QAM, BPSK, QPSK, 16 QAMData Link ProtocolIEEE 802.11b, IEEE 802.11a, IEEE 802.11g, IEEE 802.11n, Bluetooth 4.0, IEEE 802.11ac Wave 2Spread-Spectrum-MethodeOFDM, DSSSNetzwerk/TransportprotokollL2TP, PPPoE, DHCP, DNSRouting ProtocolIGMPv2, IGMP, IGMPv3RemoteverwaltungsprotokollSNMP 1, Telnet, SNMP 3, SNMP 2c, HTTP, HTTPS, SSH, CLICloud-verwaltetJaFrequenzband2.4 GHz, 5 GHzLeistungMaximale Datenrate (2,4 GHz): 400 Mbit/s Maximale Datenrate (5 GHz): 867 Mbit/sKapazitätSSIDs gesamt: 16 Maximale Anzahl von Clients: 256LeistungsmerkmaleNAT Support, Lastenausgleich, VLAN-Unterstützung, Auto-Uplink (Auto MDI/MDI-X), IGMP Snooping, Syslog-Unterstützung, MAC-Adressenfilter, unterstützt Wireless Distribution System (WDS), geeignet für Wandmontage, unterstützt Wi-Fi Multimedia (WMM), Access Control List418,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
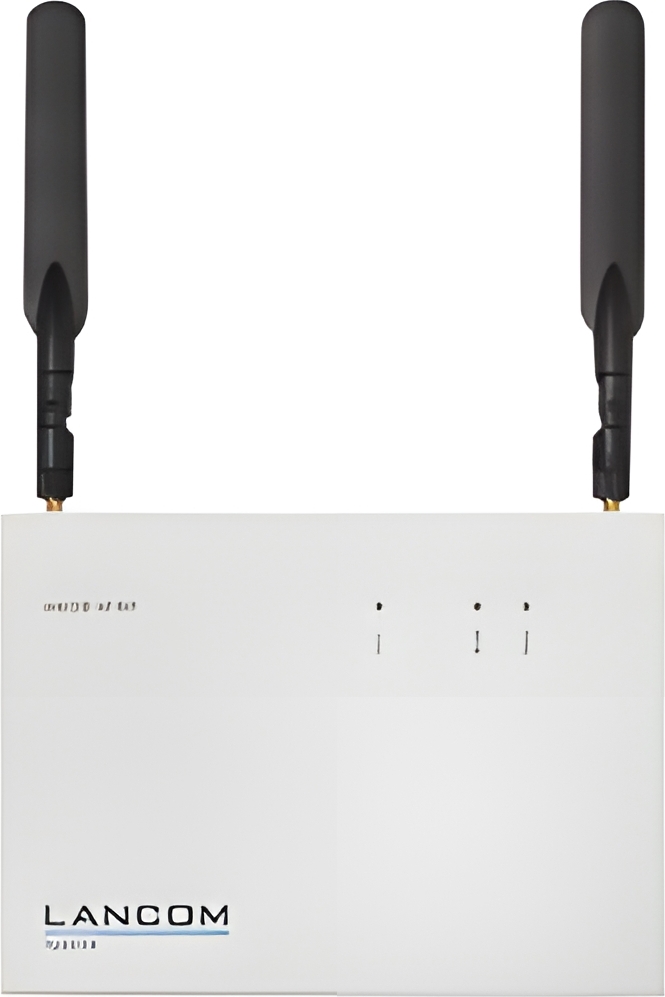
LANCOM IAP-821, 2,4 GHz, 5 GHz, 867 Mbit/s, 802.1x RADIUS, AES, EAP-AKA, EAP-FAST, EAP-MD5, EAP-PEAP, EAP-SIM, EAP-TLS, EAP-TTLS, HTTPS,..., 10,100,1000 Mbit/sExtreme Temperaturen, Staub und Erschütterungen: Der robuste Industrial Access Point trotzt jeder Widrigkeit. Die ideale geeignet für besondere Herausforderungen in Lager und Logistik, für die Ausstattung mobiler Maschinen oder überdachte Außenbereiche. Single Operation WLAN mit bis zu 867 MBit/s Der LANCOM IAP-821 ist ein leistungsstarker 11ac-WLAN Industrial Access Point. Er bedient 11n- und 11ac-Clients wahlweise mit schnellem WLAN mit bis zu 867 MBit/s in 5 GHz oder mit bis zu 300 MBit/s in 2,4 GHz. Robustes Vollmetall-Gehäuse Der LANCOM IAP-821 ist damit optimal vor äußeren Einflüssen geschützt und eignet sich ideal für WLAN-Anwendungen in Lagern oder überdachten Veranstaltungsplätzen. Erweiterter Temperaturbereich Dank erweitertem Temperaturbereich von -20 °C bis +50 °C ermöglicht das Gerät auch unter Extrembedingungen eine zuverlässige Funkverbindung und eine hohe WLAN-Verfügbarkeit. Dynamische Funkfeld-Optimierung dank Active Radio Control Der LANCOM IAP-821 unterstützt das WL1017,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cisco Aironet 3800, 2,4 GHz, 5 GHz, 5200 Mbit/s, 802.1x RADIUS, AES, EAP, EAP-FAST, EAP-PEAP, EAP-SIM, EAP-TLS, EAP-TTLS, MSCHAPv2, PEAP, TKIP,..., 100,1000,2500,5000 Mbit/s2,4 GHz:Ja5 GHz:JaMaximale Datenübertragungsrate:5200 Mbit/sWi-Fi Datenrate (max):5200 Mbit/sEthernet LAN Datentransferraten:100,1000,2500,5000 Mbit/sFrequenzband:2.412 - 2.472, 5.18 - 5.32, 5.5 - 5.6, 5.64 - 5.7 GHzNetzstandard:IEEE 802.11v, IEEE 802.11a, IEEE 802.11ac, IEEE 802.11b, IEEE 802.11d, IEEE 802.11g, IEEE 802.11h, IEEE 802.11n, IEEE 802.11r, IEEE 802.11u, IEEE 802.11w, IEEE 802.1x, IEEE 802.3af, IEEE 802.3at, IEEE 802.3bzAnzahl Kanäle:29 KanäleWLAN-Multimedia (WMM)/(WME):JaUnterstützte Sicherheitsalgorithmen:802.1x RADIUS, AES, EAP, EAP-FAST, EAP-PEAP, EAP-SIM, EAP-TLS, EAP-TTLS, MSCHAPv2, PEAP, TKIP, WPA, WPA2Anzahl Ethernet-LAN-Anschlüsse (RJ-45):2Anzahl USB 2.0 Anschlüsse:0WAN Port:Ethernet (RJ-45)Power over Ethernet (PoE):JaPlatzierung:Tisch, WandProduktfarbe:WeißLED-Anzeigen:JaAntennentyp:InternAntennenfunktionen:Integrierte AntenneAntenne Zunahmeniveau (max):6 dBiFlash-Speicher:256 MBSpeicherkapazität:1024 MB:UL 60950-1 CAN/CSA-C22.2 No. 60950-1 UL 2043 IEC 60950-1 EN2573,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.