Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist ein EMG NLG?
Ein EMG NLG steht für Elektromyographie und Nervenleitungsuntersuchung. Es handelt sich um medizinische Verfahren, die zur Diagnose von Erkrankungen des Nervensystems eingesetzt werden. Bei der Elektromyographie werden die elektrischen Aktivitäten der Muskeln gemessen, während die Nervenleitungsuntersuchung die Geschwindigkeit und Stärke der Nervenimpulse misst. Diese Untersuchungen können helfen, Erkrankungen wie Neuropathien, Muskelerkrankungen oder Nervenschäden zu identifizieren und zu überwachen. Ein EMG NLG wird in der Regel von Neurologen oder Neurophysiologen durchgeführt und kann wichtige Informationen zur Behandlung und Prognose von Patienten liefern. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für EMG-NLG
Top-Angebote
Produkte zum Begriff EMG-NLG:
-
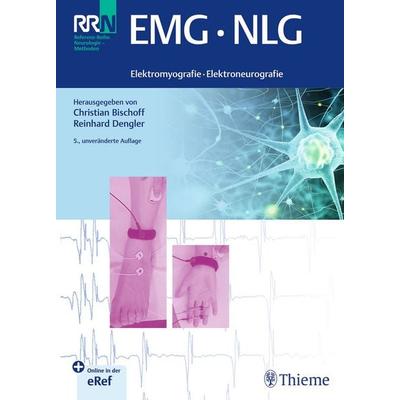
EMG NLGEMG NLG , Elektromyografie · Elektroneurografie , Reiningungssets > Autopflege & Aufbereitung , Auflage: 5. unveränderte Auflage, Erscheinungsjahr: 20241002, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Bischoff, Christian~Dengler, Reinhard, Auflage: 24005, Auflage/Ausgabe: 5. unveränderte Auflage, Seitenzahl/Blattzahl: 184, Keyword: Dystonie; EMG-Befunde; EMG-Techniken; Elektromyografie; Elektroneurografie; Engpasssyndrome; Erkrankungen; Motoneuron; Motoneuron-Erkrankungen; Myasthenie; Myopathie; Nervenleitungsuntersuchung; Nervenleitungsuntersuchungen; Neuropathie; Pathologien; Spastik; Tremor; neurogene Prozesse, Fachschema: Elektromyographie - EMG ~Innere Medizin~Medizin / Innere Medizin~Nervensystem~Neurologie / Nervensystem~Neurologie~Neurologie / Neurophysiologie~Neurophysiologie~Physiologie / Neurophysiologie, Fachkategorie: Neurologie und klinische Neurophysiologie, Warengruppe: HC/Medizin/Andere Fachgebiete, Sender’s product category: BUNDLE, Länge: 270, Breite: 195, Höhe: 15, Gewicht: 766, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist ein NLG?
Ein NLG steht für Natural Language Generation und bezieht sich auf die Technologie, die es Computern ermöglicht, menschenähnliche Texte automatisch zu generieren. NLG wird häufig in Chatbots, virtuellen Assistenten, automatisierten Berichten und anderen Anwendungen eingesetzt, um natürliche Sprache zu produzieren. Diese Technologie basiert auf Algorithmen und künstlicher Intelligenz, um Daten zu analysieren und in verständliche Texte umzuwandeln. NLG kann dabei helfen, effizient Informationen zu kommunizieren, Inhalte zu personalisieren und die Benutzererfahrung zu verbessern. Es wird zunehmend in verschiedenen Branchen wie Marketing, Kundenservice, Gesundheitswesen und Finanzwesen eingesetzt. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff EMG-NLG:
-
Emg Nlg, Fachbücher von Christian Bischoff, Reinhard DenglerDas bewährte Fachbuch für Einsteiger und Experten. Elektromyografie, Elektroneurografie und Reflexuntersuchungen gehören heutzutage zum Handwerkszeug eines jeden Neurologen. Dieses Buch ist eine Zusammenstellung der wichtigsten diagnostischen Methoden und Untersuchungen. Gleichzeitig bietet es eine Anleitung zur sicheren Auswertung und Einordnung von EMG-Befunden sowie zur differenzialdiagnostischen Abgrenzung verschiedener Pathologien. Anfänger erhalten einen umfassenden Einblick in die wichtigsten Begrifflichkeiten der Elektromyografie. Darüber hinaus ist es für Experten ein übersichtliches Nachschlagewerk mit ausführlichen Informationen zu den Schwerpunktthemen: - Differenzierung zwischen Neuropathie und Myopathie - Verlaufskontrollen bei neurogenen Prozessen - Diagnostik von Motoneuron-Erkrankungen - Diagnostik bei Tremor, Spastik, Dystonien u.a. Online-Extra: 17 Videos zu speziellen EMG-Techniken und Befunden. Das Autorenteam aus Experten der EMG, ENG und der peripheren Neurologie hat praxisrelevantes Wissen und Erfahrungen sowie aktuelle Entwicklungen der Elektromyografie verständlich und übersichtlich aufbereitet. Dieses umfassende Werk ist ein unverzichtbarer Begleiter für Ihre Ausbildung oder den Klinikalltag. Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit.85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EMG NLGEMG NLG , Elektromyografie · Elektroneurografie , Reiningungssets > Autopflege & Aufbereitung , Auflage: 5. unveränderte Auflage, Erscheinungsjahr: 20241002, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Bischoff, Christian~Dengler, Reinhard, Auflage: 24005, Auflage/Ausgabe: 5. unveränderte Auflage, Seitenzahl/Blattzahl: 184, Keyword: Dystonie; EMG-Befunde; EMG-Techniken; Elektromyografie; Elektroneurografie; Engpasssyndrome; Erkrankungen; Motoneuron; Motoneuron-Erkrankungen; Myasthenie; Myopathie; Nervenleitungsuntersuchung; Nervenleitungsuntersuchungen; Neuropathie; Pathologien; Spastik; Tremor; neurogene Prozesse, Fachschema: Elektromyographie - EMG ~Innere Medizin~Medizin / Innere Medizin~Nervensystem~Neurologie / Nervensystem~Neurologie~Neurologie / Neurophysiologie~Neurophysiologie~Physiologie / Neurophysiologie, Fachkategorie: Neurologie und klinische Neurophysiologie, Warengruppe: HC/Medizin/Andere Fachgebiete, Sender’s product category: BUNDLE, Länge: 270, Breite: 195, Höhe: 15, Gewicht: 766, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein EMG NLG?
Ein EMG NLG steht für Elektromyographie und Nervenleitungsuntersuchung. Es handelt sich um medizinische Verfahren, die zur Diagnose von Erkrankungen des Nervensystems eingesetzt werden. Bei der Elektromyographie werden die elektrischen Aktivitäten der Muskeln gemessen, während die Nervenleitungsuntersuchung die Geschwindigkeit und Stärke der Nervenimpulse misst. Diese Untersuchungen können helfen, Erkrankungen wie Neuropathien, Muskelerkrankungen oder Nervenschäden zu identifizieren und zu überwachen. Ein EMG NLG wird in der Regel von Neurologen oder Neurophysiologen durchgeführt und kann wichtige Informationen zur Behandlung und Prognose von Patienten liefern. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für EMG-NLG
-
EMG EMG PI2 Push/Pull PotEMG PI2 Push/Pull Pot; Aktiv-Phasenumkehrschaltung montiert auf einem Push/Pull Poti; zur Verwendung mit zwei oder mehr EMG-Tonabnehmern; in Serie mit einem der Tonabnehmer verdrahtet, kehrt er die Phase des Tonabnehmers um und reproduziert den klassischen luftigen „Out Of Phase“-Klang ohne Nebengeräusche; inkl. Batterieclip mit Busanschluss, Stereo-Ausgangsbuchse & Verbindungskabel85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist ein NLG?
Ein NLG steht für Natural Language Generation und bezieht sich auf die Technologie, die es Computern ermöglicht, menschenähnliche Texte automatisch zu generieren. NLG wird häufig in Chatbots, virtuellen Assistenten, automatisierten Berichten und anderen Anwendungen eingesetzt, um natürliche Sprache zu produzieren. Diese Technologie basiert auf Algorithmen und künstlicher Intelligenz, um Daten zu analysieren und in verständliche Texte umzuwandeln. NLG kann dabei helfen, effizient Informationen zu kommunizieren, Inhalte zu personalisieren und die Benutzererfahrung zu verbessern. Es wird zunehmend in verschiedenen Branchen wie Marketing, Kundenservice, Gesundheitswesen und Finanzwesen eingesetzt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.