Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

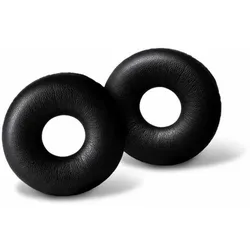
Ähnliche Suchbegriffe für EPOS-HZP-SDW-30
Top-Angebote
Produkte zum Begriff EPOS-HZP-SDW-30:
-
EPOS SDW 30 60Ohrstöpsel für Headset EPOS SDW 30 60 sind im 2er-Pack erhältlich und für Headsets der EPOS IMPACT SDW Serie konzipiert. EPOS SDW 30, 60 Ohrstöpsel sind für die Verwendung mit Headsets vorgesehen und als kompatibel mit EPOS IMPACT SDW 30 HS, 5013T, 5016T, 5033/5033T, 5034, 5035, 5036/5036T, 5063/5063T, 5064, 5065, 5066/5066T und 60 HS aufgeführt. Produkttyp: Ohrstöpsel Packungsgröße: 2 Vorgesehen für: Headset Konzipiert für EPOS IMPACT SDW 30 HS und 60 HS Kompatibel mit IMPACT SDW 5013T, 5016T, 5033 Serie, 5034, 5035, 5036 Serie, 5063 Serie, 5064, 5065, 5066 Serie Einfache Ersatz-Ohrstöpsel, damit Ihr kompatibles EPOS IMPACT SDW Headset für den täglichen Einsatz bereit bleibt.18,02 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
EPOS battery SDW 30 60Akku EPOS battery SDW 30 60 bietet 2.1 Wh Kapazität und ist für EPOS IMPACT SDW Headset-Modelle konzipiert. Dieser EPOS Headset-Akku (Modell 1000807) ist für die Kompatibilität mit IMPACT SDW 30 HS und ausgewählten SDW 50xx/60 HS Varianten ausgelegt und bietet eine passende Ersatzstromquelle für unterstützte Headsets. Produkttyp: Akku Entwickelt für: Headset Kapazität: 2.1 Wh Kompatibel mit: EPOS IMPACT SDW 30 HS Kompatibel mit: 5033, 5034, 5035, 5036, 5063, 5064, 5065, 5066, 60 HS Konformitätsstandards: WEEE Hilft, kompatible EPOS IMPACT SDW Headsets mit dem korrekt passenden Akku mit Strom zu versorgen.27,60 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
EPOS HZP 30Ohrpolster bieten Akustikschaum-Polsterung für EPOS IMPACT SC 200 Series Headsets, geliefert als ein Paar für kompatible IMPACT SC Modelle. EPOS HZP 30 ist ein Headset-Ohrpolster-Set aus Akustikschaum, entwickelt passend für EPOS IMPACT SC 230, 232, 238, 260, 262 und 268, einschließlich ausgewählter USB-Varianten. Produkttyp: Ohrpolster für Headset Material: Akustikschaum Packungsinhalt: 1 Paar Ohrpolster Entwickelt für EPOS IMPACT SC 230/232/238/260/262/268 (inkl. ausgewählter USB-Modelle) Ideal, um Ihr kompatibles EPOS IMPACT SC Headset komfortabel und korrekt passend zu halten.8,21 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff EPOS-HZP-SDW-30:
-
EPOS HZP SDW 10Ohrhörer für Headset EPOS HZP SDW 10 ist für EPOS IMPACT SDW 10 HS, 5013, 5014, 5015 und 5016 ausgelegt. Dieser EPOS Headset-Ohrhörer ist ein dediziertes Ersatz-Zubehör, das für kompatible IMPACT SDW-Modelle passt und hilft, Ihr Headset-Setup für den täglichen Einsatz bereit zu halten. Produkttyp: Ohrhörer Vorgesehen für: Headset Ausgelegt für: EPOS IMPACT SDW 10 HS, 5013, 5014, 5015, 5016 Modell: 1000687 Gewicht: 14 g Einfacher, kompatibler Ohrhörer-Ersatz für unterstützte EPOS IMPACT SDW Headsets.11,70 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
EPOS HZP SDW 30, 60 Spare earpad setProduktbeschreibung : EPOS SDW 30, 60 - Ohrpolster für HeadsetProdukttyp : OhrpolsterPackungsmenge : 2 (Spezifikationen gelten für einen Artikel)Bestimmt für : HeadsetEntwickelt für : IMPACT SDW 30 HS, 5013T, 5016T, 5033, 5033T, 5034, 5035, 5036, 5036T, 5063, 5063T, 5064, 5065, 5066, 5066T, 60 HS16,80 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
EPOS SDW 30 60Ohrstöpsel für Headset EPOS SDW 30 60 sind im 2er-Pack erhältlich und für Headsets der EPOS IMPACT SDW Serie konzipiert. EPOS SDW 30, 60 Ohrstöpsel sind für die Verwendung mit Headsets vorgesehen und als kompatibel mit EPOS IMPACT SDW 30 HS, 5013T, 5016T, 5033/5033T, 5034, 5035, 5036/5036T, 5063/5063T, 5064, 5065, 5066/5066T und 60 HS aufgeführt. Produkttyp: Ohrstöpsel Packungsgröße: 2 Vorgesehen für: Headset Konzipiert für EPOS IMPACT SDW 30 HS und 60 HS Kompatibel mit IMPACT SDW 5013T, 5016T, 5033 Serie, 5034, 5035, 5036 Serie, 5063 Serie, 5064, 5065, 5066 Serie Einfache Ersatz-Ohrstöpsel, damit Ihr kompatibles EPOS IMPACT SDW Headset für den täglichen Einsatz bereit bleibt.18,02 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
EPOS battery SDW 30 60Akku EPOS battery SDW 30 60 bietet 2.1 Wh Kapazität und ist für EPOS IMPACT SDW Headset-Modelle konzipiert. Dieser EPOS Headset-Akku (Modell 1000807) ist für die Kompatibilität mit IMPACT SDW 30 HS und ausgewählten SDW 50xx/60 HS Varianten ausgelegt und bietet eine passende Ersatzstromquelle für unterstützte Headsets. Produkttyp: Akku Entwickelt für: Headset Kapazität: 2.1 Wh Kompatibel mit: EPOS IMPACT SDW 30 HS Kompatibel mit: 5033, 5034, 5035, 5036, 5063, 5064, 5065, 5066, 60 HS Konformitätsstandards: WEEE Hilft, kompatible EPOS IMPACT SDW Headsets mit dem korrekt passenden Akku mit Strom zu versorgen.27,60 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für EPOS-HZP-SDW-30
-
EPOS HZP 30Ohrpolster bieten Akustikschaum-Polsterung für EPOS IMPACT SC 200 Series Headsets, geliefert als ein Paar für kompatible IMPACT SC Modelle. EPOS HZP 30 ist ein Headset-Ohrpolster-Set aus Akustikschaum, entwickelt passend für EPOS IMPACT SC 230, 232, 238, 260, 262 und 268, einschließlich ausgewählter USB-Varianten. Produkttyp: Ohrpolster für Headset Material: Akustikschaum Packungsinhalt: 1 Paar Ohrpolster Entwickelt für EPOS IMPACT SC 230/232/238/260/262/268 (inkl. ausgewählter USB-Modelle) Ideal, um Ihr kompatibles EPOS IMPACT SC Headset komfortabel und korrekt passend zu halten.8,21 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
EPOS IMPACT SDW 30 HS (Headset only)Headset liefert einseitigen On-Ear-DECT-Kabellos-Sound mit aktiver Geräuschunterdrückung, Bügelmikrofon und Kompatibilität mit EPOS IMPACT SDW 5036 Single-Sided DECT. EPOS IMPACT SDW 30 HS (nur Headset) ist für ganztägigen Tragekomfort mit weichen Kunstleder-Ohrpolstern zur Geräuschdämpfung ausgelegt, plus einem Busylight, das anzeigt, wenn Sie in einem Gespräch sind, und hilft, ungestört zu bleiben. DECT-Kabellos-Konnektivität Mono-Soundausgabe Aktive Geräuschunterdrückung On-Ear, einseitiges Design Bügelmikrofon Bis zu 14 Stunden Betriebszeit Wiederaufladbarer Lithium-Polymer-Akku (530 mAh) Bis zu 180 m Betriebsreichweite Entwickelt für klare Anrufe und weniger Unterbrechungen in geschäftigen Arbeitsumgebungen.170,05 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.