Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für EPOS-IMPACT-SDW-10
Top-Angebote
Produkte zum Begriff EPOS-IMPACT-SDW-10:
-
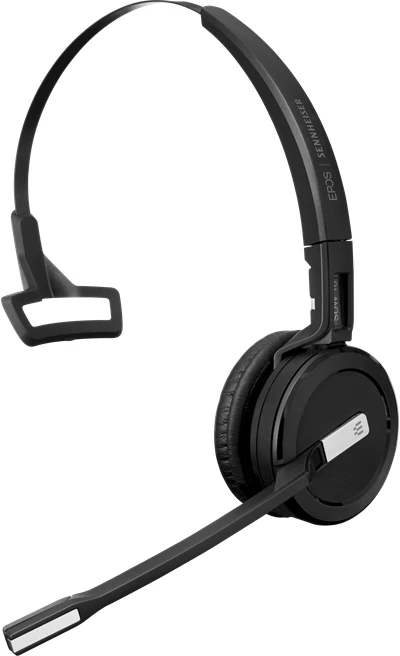
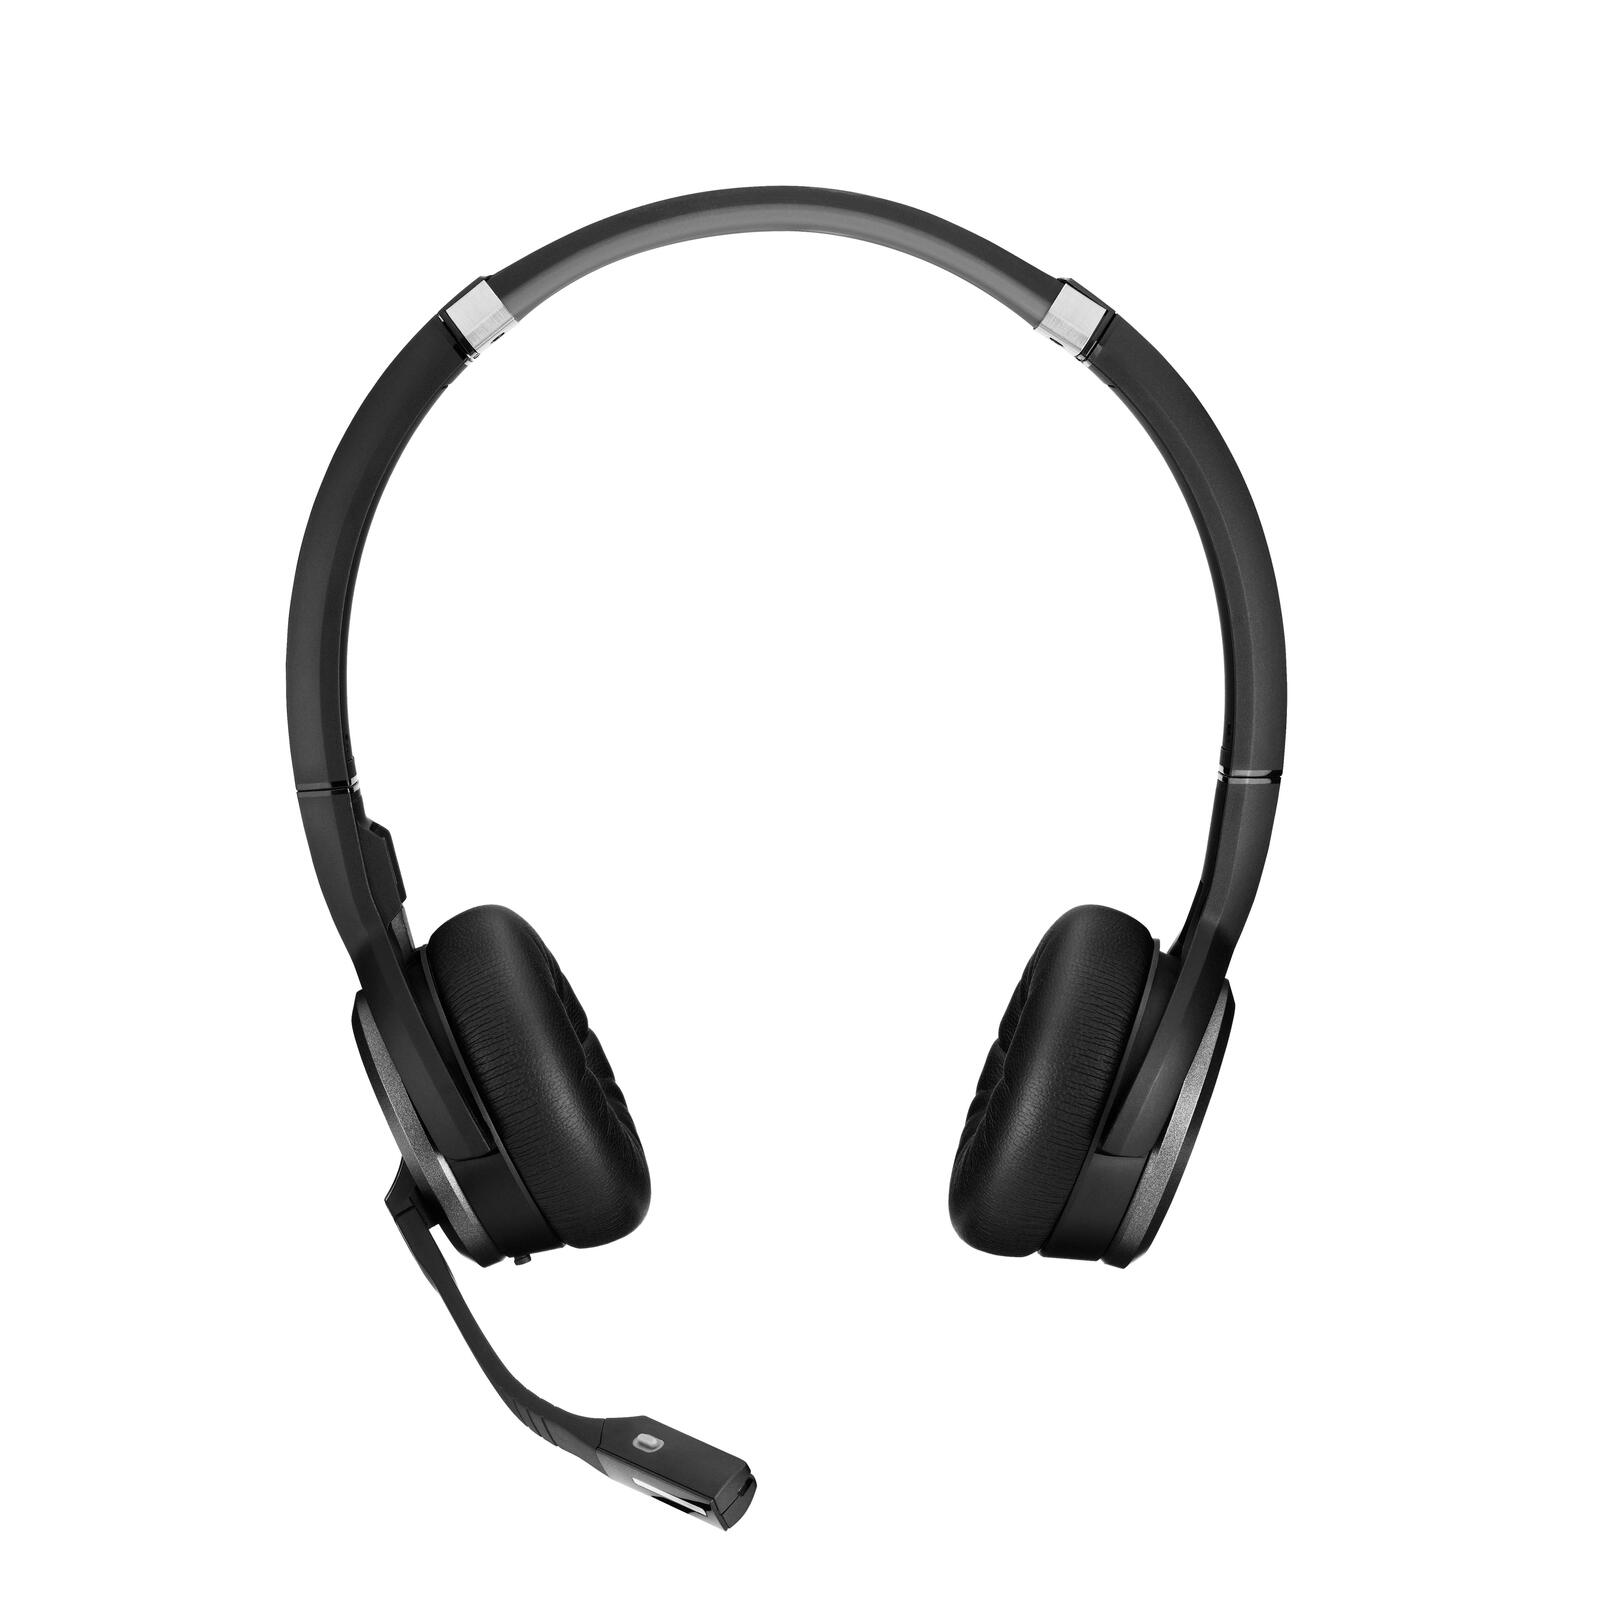
EPOS I IMPACT SDW 10 HSHeadset bietet erstklassigen, einseitigen kabellosen DECT-Sound mit einem flexiblen, konvertierbaren FlexFit-System, Busylight-Statusanzeige und Anrufannahme durch Abheben. EPOS I IMPACT SDW 10 HS ist ein On-Ear-Mono-Headset mit Bügelmikrofon, entwickelt für ganztägigen Tragekomfort mit drei Tragevarianten-Kopfbügel, Ohrhaken oder Nackenbügel-am linken oder rechten Ohr nutzbar und ohne Basisstation geliefert. Kabellose DECT-Konnektivität Konvertierbares On-Ear-Design mit FlexFit und drei Trageoptionen Busylight zeigt an, wenn Sie in einem Gespräch sind, um Unterbrechungen zu reduzieren Headset abheben, um Anrufe vom Schreibtisch anzunehmen Bis zu 10 Stunden Betriebszeit, bis zu 48 Stunden Standby Inklusive Kopfbügel, Ohrhaken, Nackenbügel, 3 Paar Ohrstöpsel und Ohrhaken-/Nackenbügel-Adapter Entwickelt, um Sie bei Anrufen komfortabel und fokussiert zu halten - mit klarem Mono-Sound und praktischen Anrufsteuerungsfunktionen.164,37 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was ist das Genshin Impact Team 10? - Was ist das Genshin Impact Team 10?
Das Genshin Impact Team 10 ist ein Team von Entwicklern, das an der Entwicklung des beliebten Spiels Genshin Impact beteiligt ist. Es handelt sich um eine Gruppe von talentierten Personen, die gemeinsam an der Gestaltung, Programmierung und Optimierung des Spiels arbeiten. Das Team 10 spielt eine wichtige Rolle bei der kontinuierlichen Weiterentwicklung und Verbesserung von Genshin Impact, um den Spielern ein bestmögliches Spielerlebnis zu bieten. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff EPOS-IMPACT-SDW-10:
-
EPOS I IMPACT SDW 10 HSHeadset bietet erstklassigen, einseitigen kabellosen DECT-Sound mit einem flexiblen, konvertierbaren FlexFit-System, Busylight-Statusanzeige und Anrufannahme durch Abheben. EPOS I IMPACT SDW 10 HS ist ein On-Ear-Mono-Headset mit Bügelmikrofon, entwickelt für ganztägigen Tragekomfort mit drei Tragevarianten-Kopfbügel, Ohrhaken oder Nackenbügel-am linken oder rechten Ohr nutzbar und ohne Basisstation geliefert. Kabellose DECT-Konnektivität Konvertierbares On-Ear-Design mit FlexFit und drei Trageoptionen Busylight zeigt an, wenn Sie in einem Gespräch sind, um Unterbrechungen zu reduzieren Headset abheben, um Anrufe vom Schreibtisch anzunehmen Bis zu 10 Stunden Betriebszeit, bis zu 48 Stunden Standby Inklusive Kopfbügel, Ohrhaken, Nackenbügel, 3 Paar Ohrstöpsel und Ohrhaken-/Nackenbügel-Adapter Entwickelt, um Sie bei Anrufen komfortabel und fokussiert zu halten - mit klarem Mono-Sound und praktischen Anrufsteuerungsfunktionen.164,37 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für EPOS-IMPACT-SDW-10
-
Das Gilgamesch-EposDas Gilgamesch-Epos , Neu übersetzt und kommentiert von Stefan M. Maul , Elektromotoren > Elektromotoren & -teile , Auflage: 9. Auflage, Erscheinungsjahr: 20240523, Produktform: Leinen, Redaktion: Maul, Stefan M., Auflage: 24009, Auflage/Ausgabe: 9. Auflage, Seitenzahl/Blattzahl: 192, Abbildungen: mit 13 Abbildungen, Keyword: 2. Jahrtausend v. Chr.; Alter Orient; Babylon; Epos; Frühgeschichte; Gilgamesch; Mythologie; Schöpfungsmythos; akkadische Literatur; conditio humana; sumerische Literatur, Fachschema: Babel~Babylon~Gilgamesch~Literaturwissenschaft~Sage~Volkssage, Fachkategorie: Sagen & Epen~Klassische Belletristik~Mythen und Legenden (fiktional), Region: Babylonien, Sprache: Akkadisch, Assyrobabylonische Sprachen, Zeitraum: ca. 3000 bis 2000 v. Chr., Warengruppe: HC/Belletristik/Märchen/Sagen/Legenden, Fachkategorie: Literaturwissenschaft: Antike und Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 210, Breite: 130, Höhe: 21, Gewicht: 314, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was ist das Genshin Impact Team 10? - Was ist das Genshin Impact Team 10?
Das Genshin Impact Team 10 ist ein Team von Entwicklern, das an der Entwicklung des beliebten Spiels Genshin Impact beteiligt ist. Es handelt sich um eine Gruppe von talentierten Personen, die gemeinsam an der Gestaltung, Programmierung und Optimierung des Spiels arbeiten. Das Team 10 spielt eine wichtige Rolle bei der kontinuierlichen Weiterentwicklung und Verbesserung von Genshin Impact, um den Spielern ein bestmögliches Spielerlebnis zu bieten. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.