Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
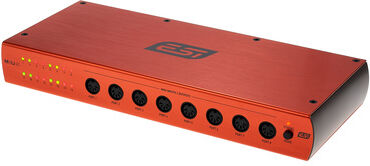

Ähnliche Suchbegriffe für ESI-M8U-eX
Top-Angebote
Produkte zum Begriff ESI-M8U-eX:
-
ESI M4U eXESI M4U eX; USB 3.0 MIDI-Interface mit insgesamt 8 MIDI Ports; jeder Port kann als Ein-oder Ausgang verwendet werden; automatische Ein- und Ausgangserkennung; mehrfarbige LEDs für Statusanzeige; zusätzliche Funktionen erlauben es das Interface als Thru- oder Merge-Box zu verwenden; Stromversogrung über USB oder dem mitgelieferten Netzteil; class-compliant - ohne Treiber unter Windows 7, Windows 8.1, Windows 10 und Mac OSX (32-/64-bit); Abmessungen: 175 x 120 x 45 mm149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EX-IN GenesungsbegleitungEX-IN Genesungsbegleitung , Erfahrungsberichte aus der Praxis , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20210818, Produktform: Kartoniert, Redaktion: Ackers, Susanne~Nuißl, Klaus, Seitenzahl/Blattzahl: 224, Keyword: Psychiatrie; Gemeindepsychiatrie; Recovery, Fachschema: Psychiatrie - Psychiater~Pflege / Psychiatrische Pflege, Fachkategorie: Pflege von psychisch Kranken~Psychiatrie~Psychologie, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Psychiatrische Pflege, psychische Gesundheitspflege, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychiatrie-Verlag GmbH, Verlag: Psychiatrie-Verlag GmbH, Verlag: Psychiatrie Verlag GmbH, Länge: 210, Breite: 133, Höhe: 20, Gewicht: 342, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESI MAYA44 eXESI MAYA44 eX; PCIe-Audiointerface mit 4 analogen Eingangs- und 4 analogen Ausgangskanälen (gleichzeitig nutzbar); 1 Mikrofonvorverstärker mit 48V Phantomspeisung; Hi-Z Instrumenteneingang; 24-bit 96kHz AD/DA-Wandler; S/PDIF Ein- und Ausgang optisch; DirectWIRE 3.0; Unterstützung von Microsoft Windows 7, 8, 8.1 & 10 32- & 64-bit; Low-Latency EWDM-Treiber: MME, WDM, DirectSound und ASIO 2.0 Support125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESI MidiMate eXESI MidiMate eX, USB-MIDI Interface mit automatischer Ein-/Ausgangserkennung, 2 MIDI-Stecker die jeweils als unabhängiger Ein- oder Ausgang arbeiten können, Power-over-MIDI: 5V Speisung des angeschlossenen Geräts direkt über das USB-MIDI-Kabel, USB Schnittstelle, Stromversorgung über USB, Länge: ca. 1.9m, direkte Unterstützung von Windows XP/VISTA/Windows 7, 8.1, 10, 11 (alle 32/64bit) und Mac OS X27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff ESI-M8U-eX:
-
ESI M8U eXESI M8U eX; USB 3.0 MIDI-Interface mit insgesamt 16 MIDI Ports; jeder Port kann als Ein-oder Ausgang verwendet werden; automatische Ein- und Ausgangserkennung; mehrfarbige LEDs für Statusanzeige; zusätzliche Funktionen erlauben es das Interface als Thru- oder Merge-Box zu verwenden; Stromversogrung über USB oder dem mitgelieferten Netzteil; class-compliant - ohne Treiber unter Windows 7, Windows 8.1, Windows 10 und macOS (32-/64-bit); Rack-Winkel im Lieferumfang enthalten; Abmessungen: 325 x 145 x 45 mm231,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESI M8U eX USB 3.0 MIDI-Interface mit MIDI Kabel (USB), Audio InterfaceDas ESI M8U eX ist ein hochentwickeltes USB 3.0 MIDI-Interface, das mit 16 intelligenten MIDI-Ports ausgestattet ist. Diese Ports können flexibel als Ein- oder Ausgänge konfiguriert werden, was eine Vielzahl von Setups ermöglicht. Die automatische Erkennung der Portnutzung vereinfacht die Handhabung erheblich, da alle Ports gleichzeitig als Eingänge oder Ausgänge verwendet werden können. Das Interface bietet zudem die Möglichkeit, im Standalone-Modus zu arbeiten, was bedeutet, dass es ohne Computer betrieben werden kann. Die Stromversorgung erfolgt über ein mitgeliefertes Netzteil, während im Computerbetrieb kein zusätzliches Netzteil erforderlich ist. Ein integrierter USB 3.0 Hub mit drei Anschlüssen ermöglicht den Anschluss weiterer USB-Geräte, wobei eine 5V Stromversorgung bereitgestellt wird. Die LED-Anzeigen an der Frontseite informieren über den Status der Kanäle, und der Mode-Button ermöglicht das Wechseln zwischen verschiedenen Betriebsmodi. - 16 intelligente MIDI-Ports, die als Ein- oder Ausgänge konfiguriert werden können - Automatische Erkennung der Portnutzung für einfache Handhabung - Standalone-Betrieb ohne Computer möglich - Integrierter USB 3.0 Hub mit 3 Anschlüssen für externe Geräte - LED-Anzeigen zur Statusüberwachung der MIDI-Kanäle.302,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESI M4U eXESI M4U eX; USB 3.0 MIDI-Interface mit insgesamt 8 MIDI Ports; jeder Port kann als Ein-oder Ausgang verwendet werden; automatische Ein- und Ausgangserkennung; mehrfarbige LEDs für Statusanzeige; zusätzliche Funktionen erlauben es das Interface als Thru- oder Merge-Box zu verwenden; Stromversogrung über USB oder dem mitgelieferten Netzteil; class-compliant - ohne Treiber unter Windows 7, Windows 8.1, Windows 10 und Mac OSX (32-/64-bit); Abmessungen: 175 x 120 x 45 mm149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EX-IN GenesungsbegleitungEX-IN Genesungsbegleitung , Erfahrungsberichte aus der Praxis , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20210818, Produktform: Kartoniert, Redaktion: Ackers, Susanne~Nuißl, Klaus, Seitenzahl/Blattzahl: 224, Keyword: Psychiatrie; Gemeindepsychiatrie; Recovery, Fachschema: Psychiatrie - Psychiater~Pflege / Psychiatrische Pflege, Fachkategorie: Pflege von psychisch Kranken~Psychiatrie~Psychologie, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Psychiatrische Pflege, psychische Gesundheitspflege, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychiatrie-Verlag GmbH, Verlag: Psychiatrie-Verlag GmbH, Verlag: Psychiatrie Verlag GmbH, Länge: 210, Breite: 133, Höhe: 20, Gewicht: 342, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für ESI-M8U-eX
-
ESI MAYA44 eXESI MAYA44 eX; PCIe-Audiointerface mit 4 analogen Eingangs- und 4 analogen Ausgangskanälen (gleichzeitig nutzbar); 1 Mikrofonvorverstärker mit 48V Phantomspeisung; Hi-Z Instrumenteneingang; 24-bit 96kHz AD/DA-Wandler; S/PDIF Ein- und Ausgang optisch; DirectWIRE 3.0; Unterstützung von Microsoft Windows 7, 8, 8.1 & 10 32- & 64-bit; Low-Latency EWDM-Treiber: MME, WDM, DirectSound und ASIO 2.0 Support125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESI MidiMate eXESI MidiMate eX, USB-MIDI Interface mit automatischer Ein-/Ausgangserkennung, 2 MIDI-Stecker die jeweils als unabhängiger Ein- oder Ausgang arbeiten können, Power-over-MIDI: 5V Speisung des angeschlossenen Geräts direkt über das USB-MIDI-Kabel, USB Schnittstelle, Stromversorgung über USB, Länge: ca. 1.9m, direkte Unterstützung von Windows XP/VISTA/Windows 7, 8.1, 10, 11 (alle 32/64bit) und Mac OS X27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
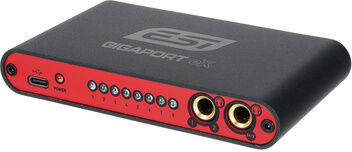
ESI Gigaport eXESI Gigaport eX, 8 Kanal USB 3.1 Audiointerface (USB 2.0 kompatibel), 8 analoge Ausgänge (Cinch -10dBV), 24-bit /192 kHz Digital-Analog-Wandler mit 114dB Dynamikumfang, 2 getrennte Kopfhörerausgange, kompatibel mit Windows 7 / 8.1 / 10 und OS X / macOS, Unterstützung von ASIO 2.0, WDM, MME über EWDM-Treiber und von Core Audio, 100% Class Compliant, Abmaße: 120 x 70 x 20 mm, Gewicht: 0,184 kg, Metallgehäuse149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
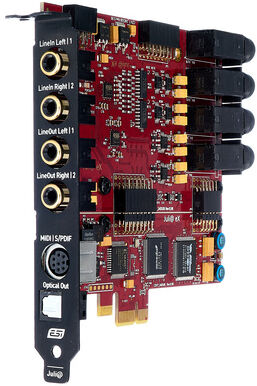
ESI Juli@ eXESI Juli@ eX; PCIe-Audiointerface; Sabre ESS-Wandler mit 32bit / 192kHz; EWDM-Treiber für niedrige Latenz; wechselbares I/O-Panel: Cinch (unsymmetrisch) oder TRS (symmetrisch); digitale Ein- und Ausgänge S/PDIF (optisch / koaxial); MIDI I/O über Breakout-Kabel; AC3-/DTS-kompatibel; inklusive Software (Download): Wavelab LE, Bitwig 8-Track und JackTrip (3-Monats-Abo); Abmessungen (B x T x H): 140 x 130 x 20mm; Gewicht: 164g197,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.