Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für ESP-E-II-Horizon-QM
Top-Angebote
Produkte zum Begriff ESP-E-II-Horizon-QM:
-
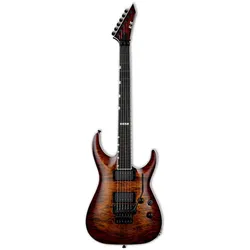
ESP E-II Horizon FR-7 QM BTB Black Turqoise BurstESP E-II Horizon FR-7 QM,7-Saiter E-Gitarre, Mahagoni Korpus (Khaya Ivorensis), Wölkchenahorn Decke, 3-teiliger Ahorn Hals, Ebenholz (Diospyros spp. /Africa) Griffbrett, 305mm Radius, 48mm Sattel, 648mm Mensur, 24XJ Bünde, EMG 57-7H (Brücke) & EMG 66-7H (Hals) Humbucker, 1x Volume Regler, 1x Tone Regler, 3-Wege Toggle Switch, schwarze Hardware, Gotoh Locking Mechaniken, Floyd Rose Original Tremolo, Finish: Black Turqoise Burst, inkl. Koffer.3399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESP E-II Horizon FR II Andromeda Andromeda mattESP E-II Horizon FR II Andromeda Satin; ST-Style E-Gitarre; Korpus: Mahagoni (Swietenia Macrophylla); Decke: Ahorn; Hals: Ahorn; Griffbrett: Ebenholz (Diospyros Crassiflora); Halsbefestigung: Geleimt (Set-Thru); Halsprofil: Thin U; 24 XJ Stainless Super Jumbo Bünde; Sattelbreite: 42 mm (1,65"); Mensur: 648 mm (25,5"); Griffbrettradius: 305 mm (12,01"); Tonabnehmer: EMG 81 BBC (Steg), EMG 89R BBC (Hals); Regler: Volume (Push/Pull), Tone; Schalter: 3-Wege Toggle; Tremolo: Floyd Rose Original; Hardware Oberfläche: Schwarz; Mechaniken: Gotoh Locking; inkl. Koffer; Farbe: Andromeda Satin; Originalbesaitung: Elixir Nanoweb Super Light (.009/.011/.016/.024/.032/.042); Made in Japan3599,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESP E-II Horizon NT-7B Hipshot MattschwarzESP E-II Horizon NT-I7B Hipshot Black Satin, E-Gitarre, 7-saiter, Erle Korpus, Ebenholz Griffbrett, 3-tlg. Ahorn Hals, 27" Baritone Mensur, Griffbrett Radius 305mm, Sattelbreite 48mm, Thin U Halsform, 24 Edelstahl XJ Bünde, Schwarze Hardware, Gotoh Locking Mechanik, Hipshot w/ String Thru Brücke, Regler: Volume/Tone/Toggle Switch, Tonabnehmer: EMG 85-7H (Hals), EMG 81-7H (Brücke), Aktive Elektronik, Original Besaitung: Elixir Nanoweb Light (.010/.013/.017/.026/.036/.046/.056), Inkl. MH XL Form Fit Case, Farbe Black Satin2999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff ESP-E-II-Horizon-QM:
-
ESP E-II Horizon QM FR RDB Reindeer BlueESP E-II Horizon QM FR, ST-Style E-Gitarre, Korpus: Mahagoni (Khaya Ivorensis/ West Africa); Decke: Wölkchen-Ahorn, Hals: Ahorn, Halsbefestigung: Geleimt (Set-Thru), Halsform: Thin U, Griffbrett: Ebenholz (Diospyros spp./ Africa); 24 X-Jumbo Edelstahl-Bünde, Sattel: Locking Nut, Sattelbreite: 42 mm (1,65"), Mensur: 648 mm (25,5"), Griffbrettradius: 305 mm (12"), Tonabnehmer: Seymour Duncan Pegasus (Steg) - Seymour Duncan Sentient (Hals), Regler: Volume - Tone (Push/Pull), Schalter: 3-Wege Toggle, Steg: Floyd Rose Original, Hardware Finish: Black, Mechaniken: Gotoh Locking, inkl. Koffer, Farbe: Reindeer Blue, made in Japan2899,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESP USA Horizon II II QM STBLKSB FL BH #US25606 - E-GitarreDie ESP USA HORIZON II QM STBLKSB FL BH ist eine kompromisslose Premium-Gitarre; die modernes Design; herausragende Verarbeitung und vielseitige Klangmöglichkeiten miteinander verbindet. Gefertigt in der ESP USA-Serie; bietet sie alles; was man von einer professionellen High-End-Gitarre erwartet.Der Mahagoni-Korpus wird von einer eindrucksvoll gemaserten Quilted-Maple-Decke gekrönt und sorgt zusammen mit dem durchgehenden Hals für eine kraftvolle Ansprache und langanhaltendes Sustain. Das Ebenholzgriffbrett mit 24 Bünden ermöglicht ein komfortables und präzises Spielgefühl und macht die Horizon II auch in den hohen Lagen besonders angenehm zu spielen.Für die nötige klangliche Flexibilität sorgt das Fishman Fluence Modern 3-Voice Pickup-Set. Die unterschiedlichen Voicings bieten eine enorme Bandbreite und reichen von transparenten Clean-Sounds über klassische Humbucker-Klänge bis hin zu modernen; aggressiven High-Gain-Sounds. Damit fühlt sich die Horizon II in nahezu jedem musikalischen6599,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESP E-II Horizon FR-7 QM BTB Black Turqoise BurstESP E-II Horizon FR-7 QM,7-Saiter E-Gitarre, Mahagoni Korpus (Khaya Ivorensis), Wölkchenahorn Decke, 3-teiliger Ahorn Hals, Ebenholz (Diospyros spp. /Africa) Griffbrett, 305mm Radius, 48mm Sattel, 648mm Mensur, 24XJ Bünde, EMG 57-7H (Brücke) & EMG 66-7H (Hals) Humbucker, 1x Volume Regler, 1x Tone Regler, 3-Wege Toggle Switch, schwarze Hardware, Gotoh Locking Mechaniken, Floyd Rose Original Tremolo, Finish: Black Turqoise Burst, inkl. Koffer.3399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für ESP-E-II-Horizon-QM
-
ESP E-II Horizon FR II Andromeda Andromeda mattESP E-II Horizon FR II Andromeda Satin; ST-Style E-Gitarre; Korpus: Mahagoni (Swietenia Macrophylla); Decke: Ahorn; Hals: Ahorn; Griffbrett: Ebenholz (Diospyros Crassiflora); Halsbefestigung: Geleimt (Set-Thru); Halsprofil: Thin U; 24 XJ Stainless Super Jumbo Bünde; Sattelbreite: 42 mm (1,65"); Mensur: 648 mm (25,5"); Griffbrettradius: 305 mm (12,01"); Tonabnehmer: EMG 81 BBC (Steg), EMG 89R BBC (Hals); Regler: Volume (Push/Pull), Tone; Schalter: 3-Wege Toggle; Tremolo: Floyd Rose Original; Hardware Oberfläche: Schwarz; Mechaniken: Gotoh Locking; inkl. Koffer; Farbe: Andromeda Satin; Originalbesaitung: Elixir Nanoweb Super Light (.009/.011/.016/.024/.032/.042); Made in Japan3599,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESP E-II Horizon NT-7B Hipshot MattschwarzESP E-II Horizon NT-I7B Hipshot Black Satin, E-Gitarre, 7-saiter, Erle Korpus, Ebenholz Griffbrett, 3-tlg. Ahorn Hals, 27" Baritone Mensur, Griffbrett Radius 305mm, Sattelbreite 48mm, Thin U Halsform, 24 Edelstahl XJ Bünde, Schwarze Hardware, Gotoh Locking Mechanik, Hipshot w/ String Thru Brücke, Regler: Volume/Tone/Toggle Switch, Tonabnehmer: EMG 85-7H (Hals), EMG 81-7H (Brücke), Aktive Elektronik, Original Besaitung: Elixir Nanoweb Light (.010/.013/.017/.026/.036/.046/.056), Inkl. MH XL Form Fit Case, Farbe Black Satin2999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Exner, Frank: Olympus OM-D E-M5 Mark IIOlympus OM-D E-M5 Mark II , Das Handbuch zur Kamera. Der Praxisratgeber für den Einstieg mit vielen Profitipps , Kühlwasserschläuche > Motorkühlung , Erscheinungsjahr: 201509, Produktform: Leinen, Autoren: Exner, Frank, Seitenzahl/Blattzahl: 376, Themenüberschrift: COMPUTERS / General, Keyword: Olympus Systemkamera; Olympus Kompaktkamera; Olympus E-M5 Mark II; Kamerahandbuch; Olympus Kamerabuch; Digitale Fotografie; Fotoschule; Digitalfotografie; Kameratechnik; Kameraschulung; digital fotografieren; fotografieren; Live-Composite-Technik; kreative Bilder machen; Bedienungsanleitung; Anwendungsbeispiele, Fachschema: Digital / Digitale Fotografie~Digitale Fotografie - Digitalfotografie~Fotografie / Digitale Fotografie~Kamera / Digitalkamera~Informatik~EDV / Theorie / Allgemeines~Camera~Fotografie / Kamera~Kamera, Fachkategorie: Informatik~Informationstechnik (IT), allgemeine Themen~Lifestyle, Hobbys und Freizeit, Sprache: Deutsch, Thema: Optimieren, Warengruppe: HC/Fotografieren/Filmen/Videofilmen, Fachkategorie: Kamerahandbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vierfarben, Verlag: Vierfarben, Verlag: Vierfarben, Länge: 246, Breite: 200, Höhe: 27, Gewicht: 1186, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weghorn, Roland: QM-AtlasQM-Atlas , Der Weg zum zertifizierten Qualitätsbeauftragten und Qualitätsmanager , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20220121, Produktform: Leinen, Autoren: Weghorn, Roland, Seitenzahl/Blattzahl: 432, Abbildungen: komplett in Farbe, Keyword: Ausbildung; Qualitätsmanagement; Zertifizierung, Fachschema: Management / TQM~Qualitätsmanagement / TQM~Total Quality Management~TQM - Total Quality Management ~Qualitätssicherung~Sicherung / Qualitätssicherung, Bildungszweck: Für die Erwachsenenbildung: Anfängerstufen, Thema: Verstehen, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Qualitätssicherung (QS) und Total Quality Management (TQM), Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Länge: 247, Breite: 181, Höhe: 32, Gewicht: 1190, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783446472556, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 269319549,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.