Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für ETA-Stephany-2270-90000
Top-Angebote
Produkte zum Begriff ETA-Stephany-2270-90000:
-
ETA 6075 90000 BestoFleischwolf elektrisch, Ganzmetallausführung, Leistungsaufnahme 2500 W, 5 verschiedene Mahlscheiben - 2 zum Füllen von Würsten, 3 zum Mahlen, Schneiden, Reiben, Füllen von Würsten, Herstellung von Schinken und Pressen von Obst / Entsaften, Rückwärtslauf, Fleischverarbeitungsgeschwindigkeit 2,9 kg/min, Gummifüße, Stopfer in der Verpackung Elektrischer Fleischwolf ETA Besto 6075 90000Sie möchten Hackfleisch aus dem Supermarkt vermeiden und es lieber zu Hause zubereiten? Mit dem ETA Besto 6075 90000 elektrischen Fleischwolf geht das schn171,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
ETA Adagio 2511 90000Beutelstaubsauger - mit Kabel, für alle Typen von Böden, für Allergiker und für Tierhaare, für Staubsaugen und Trockenreinigung, HEPA, Leistungsaufnahme: 800 W, Lärmpegel: 66 dB, Volumen des Behälters: 4,5 l, Steuerung am Gehäuse, Kabellänge: 10 m, Aktionsradius: 13 m, automatisches Wickeln des Kabels, mit Teleskop-Düse, Abmessungen: 24,5 × 33,5 × 51,5 cm (H×B×T), Farbe: blau Beutel-Staubsauger ETA Adagio 2511 90000Sind Sie auf der Suche nach einer zuverlässigen Haushaltshilfe für die tägliche Reinigung Ihres Hauses? Der Beutelsauger ETA Adagio 2511 ist eine gute Wahl. Auf179,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist Netflix 2270?
Netflix 2270 ist eine fiktive Version des Streaming-Dienstes Netflix, die in der Zukunft spielt. In dieser Version werden vermutlich noch fortschrittlichere Technologien und Inhalte angeboten sein. Es könnte sein, dass Netflix 2270 virtuelle Realität oder holografische Darstellungen von Filmen und Serien anbietet. Es ist eine interessante Vorstellung, wie sich Streaming-Dienste in der Zukunft weiterentwickeln könnten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff ETA-Stephany-2270-90000:
-
ETA Stephany 2270 90000Dampfglätter - Leistungsaufnahme 1400 W, Dampfleistung 25 g/min, Entkalkung, automatisches Ausschalten, Teil der Ausstattung: Aufsätze, Material der Bügelfläche: Keramik, Methode der Wassererwärmung: Im Inneren des Bügeleisen , Volumen des Behälters: 320 ml, Länge des Kabels: 1,85 m, Gewicht: 1170 g, Farbe: rosa und grau Möchten Sie, dass Ihre Kleidung immer in perfektem Zustand bereit liegt? Dank des Wäschedampfers ETA Stephany 2270 90000 werden Sie alle Falten in Ihrer Kleidung loswerden. Aufgrund der Leistungsaufna52,79 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
ETA 6297 90000Blutdruckmessgerät am Arm - oszillometrische Messmethode, misst Arrhythmien, Blutdruckmessung mit einer Genauigkeit von 3 mmHg, Pulsmessung von 40 bis 199 mit einer Genauigkeit von 5 %, Manschette für einen maximalen Umfang von 42 cm, Touch-Bedienung, grafische Darstellung und Anzeige für korrekt angelegte Manschette, speichert 150 Messungen, Stromversorgung durch wiederaufladbaren Akku, Batterien und USB-Kabel im Lieferumfang enthalten, SMART-Anwendung MedM, Farbe weiß, Abmessungen 4,5 × 12,5 × 2,5 cm (H×B×T) Manometer ETA 6297 90000Das ETA Blutdruckmessgerät ist ein zuverlässiger Helfer für die Hausmessung des systolischen und diastolischen Blutdrucks. Natürlich gibt es auch eine Pulsmessung und einen Ala47,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist Netflix 2270?
Netflix 2270 ist eine fiktive Version des Streaming-Dienstes Netflix, die in der Zukunft spielt. In dieser Version werden vermutlich noch fortschrittlichere Technologien und Inhalte angeboten sein. Es könnte sein, dass Netflix 2270 virtuelle Realität oder holografische Darstellungen von Filmen und Serien anbietet. Es ist eine interessante Vorstellung, wie sich Streaming-Dienste in der Zukunft weiterentwickeln könnten. **
Ähnliche Suchbegriffe für ETA-Stephany-2270-90000
-
ETA 6075 90000 BestoFleischwolf elektrisch, Ganzmetallausführung, Leistungsaufnahme 2500 W, 5 verschiedene Mahlscheiben - 2 zum Füllen von Würsten, 3 zum Mahlen, Schneiden, Reiben, Füllen von Würsten, Herstellung von Schinken und Pressen von Obst / Entsaften, Rückwärtslauf, Fleischverarbeitungsgeschwindigkeit 2,9 kg/min, Gummifüße, Stopfer in der Verpackung Elektrischer Fleischwolf ETA Besto 6075 90000Sie möchten Hackfleisch aus dem Supermarkt vermeiden und es lieber zu Hause zubereiten? Mit dem ETA Besto 6075 90000 elektrischen Fleischwolf geht das schn171,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
ETA Adagio 2511 90000Beutelstaubsauger - mit Kabel, für alle Typen von Böden, für Allergiker und für Tierhaare, für Staubsaugen und Trockenreinigung, HEPA, Leistungsaufnahme: 800 W, Lärmpegel: 66 dB, Volumen des Behälters: 4,5 l, Steuerung am Gehäuse, Kabellänge: 10 m, Aktionsradius: 13 m, automatisches Wickeln des Kabels, mit Teleskop-Düse, Abmessungen: 24,5 × 33,5 × 51,5 cm (H×B×T), Farbe: blau Beutel-Staubsauger ETA Adagio 2511 90000Sind Sie auf der Suche nach einer zuverlässigen Haushaltshilfe für die tägliche Reinigung Ihres Hauses? Der Beutelsauger ETA Adagio 2511 ist eine gute Wahl. Auf179,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
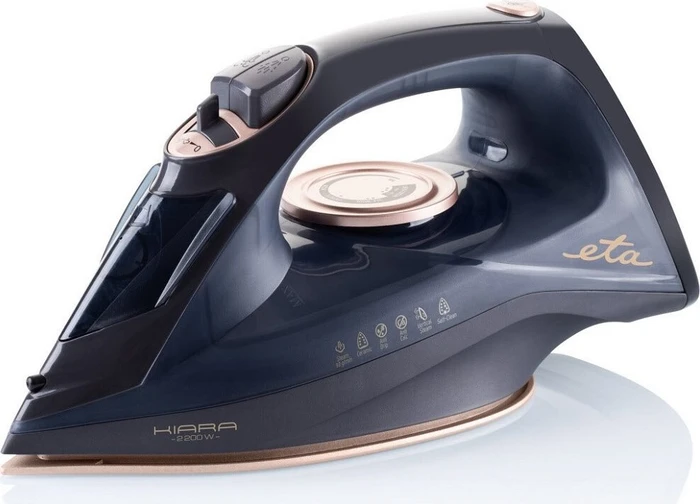
ETA Kiara 1276 90000Bügeleisen - Dampf, für Wäsche, Leistungsaufnahme 2200 W, Sprühfunktion und schnelles Aufheizen, Entkalkung, Wassertankvolumen 220 ml, Dampfleistung 40 g/min, Dampfstoß 90 g/min, Bügelsohlenmaterial Keramik, dunkelgraue Farbe, kabelloses Bügeleisen Bügeleisen ETA Kiara 1276 90000Sogar das Bügeln kann zu Ihrer Lieblingsbeschäftigung werden. Das ETA Kiara 1276 Bügeleisen bietet Ihnen Bewegungsfreiheit ohne lästiges Kabel. Die Ladebasis eignet sic56,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
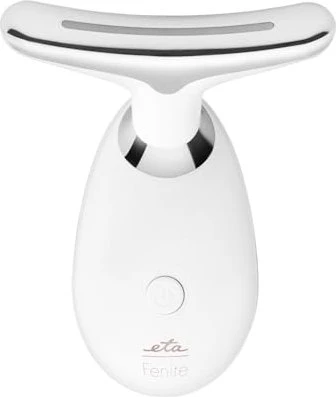
ETA Fenité 4353 90000Massagegerät - für Hals und Gesicht, auch zur Hautverjüngung, zur Förderung der Durchblutung, Vibrationsmassage, 3 Intensitätsstufen, 3 Programme, Magnetfeldtherapie, für Reisen, 1 Aufsatz, USB-Kabel im Lieferumfang enthalten, Stromversorgung über USB-Kabel, mit wiederaufladbarem Li-Ionen-Akku, Akkukapazität 500 mAh, Akkulaufzeit 170 min, weiße Farbe, Gewicht 100 g, Maße 12 × 90 cm (H×B) Massagegerät ETA Fenité 4353 90000Mit dem Massagegerät ETA Fenité müssen Sie keine Kosmetiksalons mehr aufsuchen. Eine umfassende Pflege können Sie sich ganz bequem von zu Hause aus gönnen. Das Massag48,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.