Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
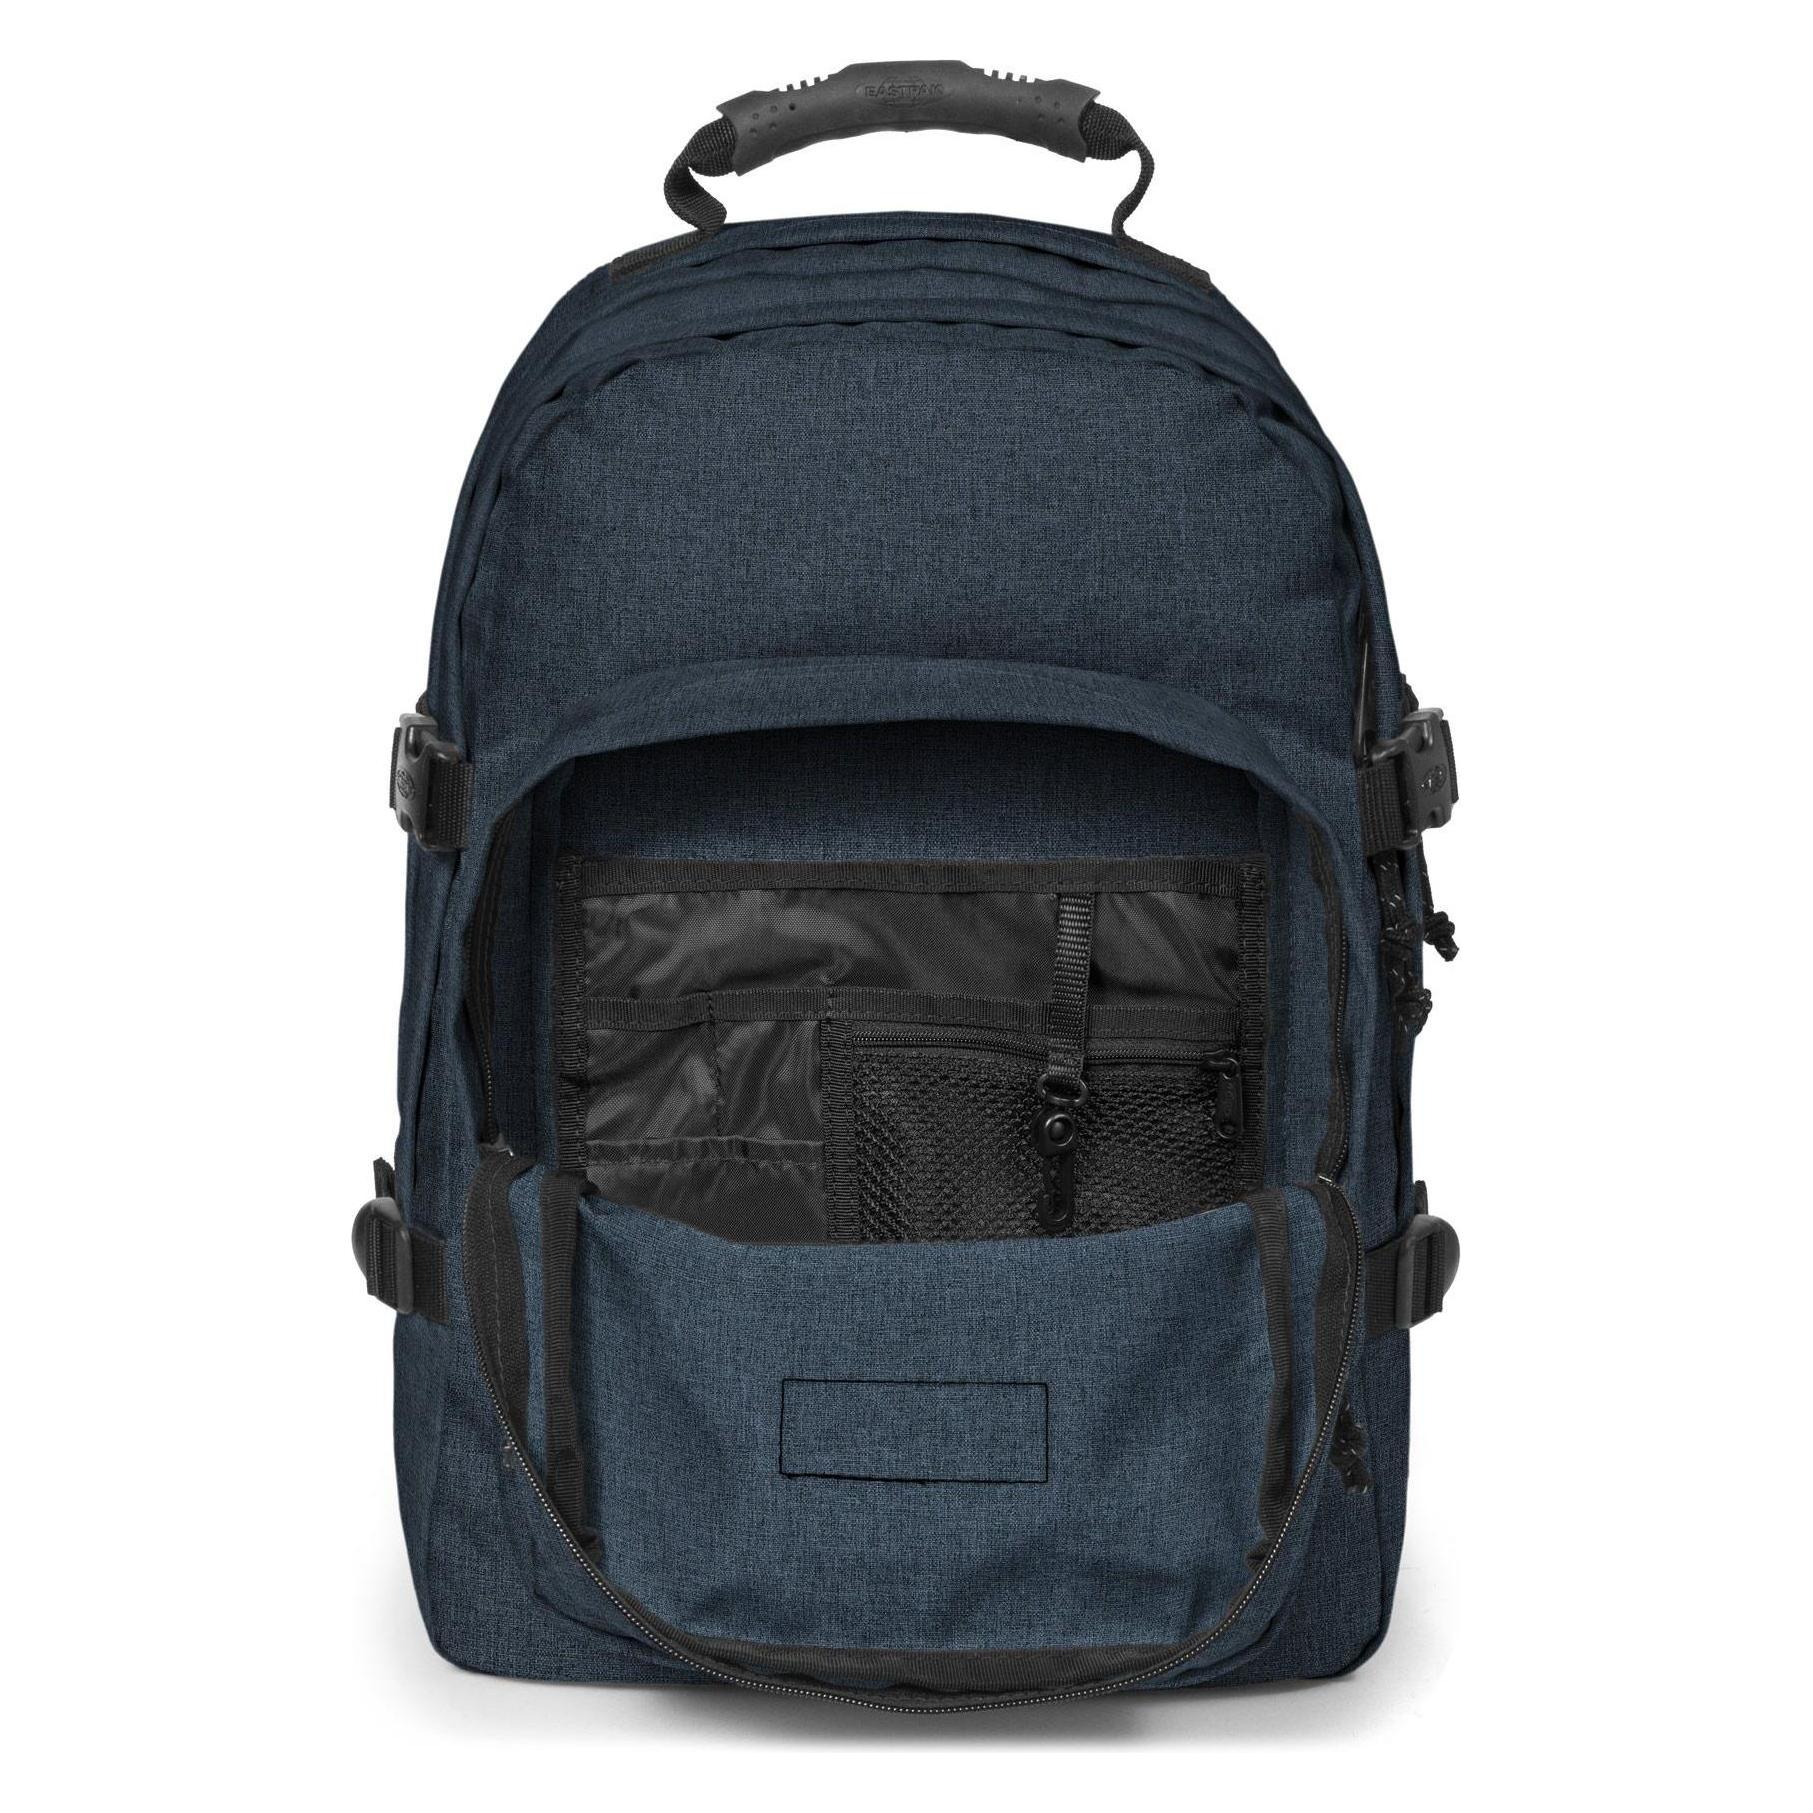
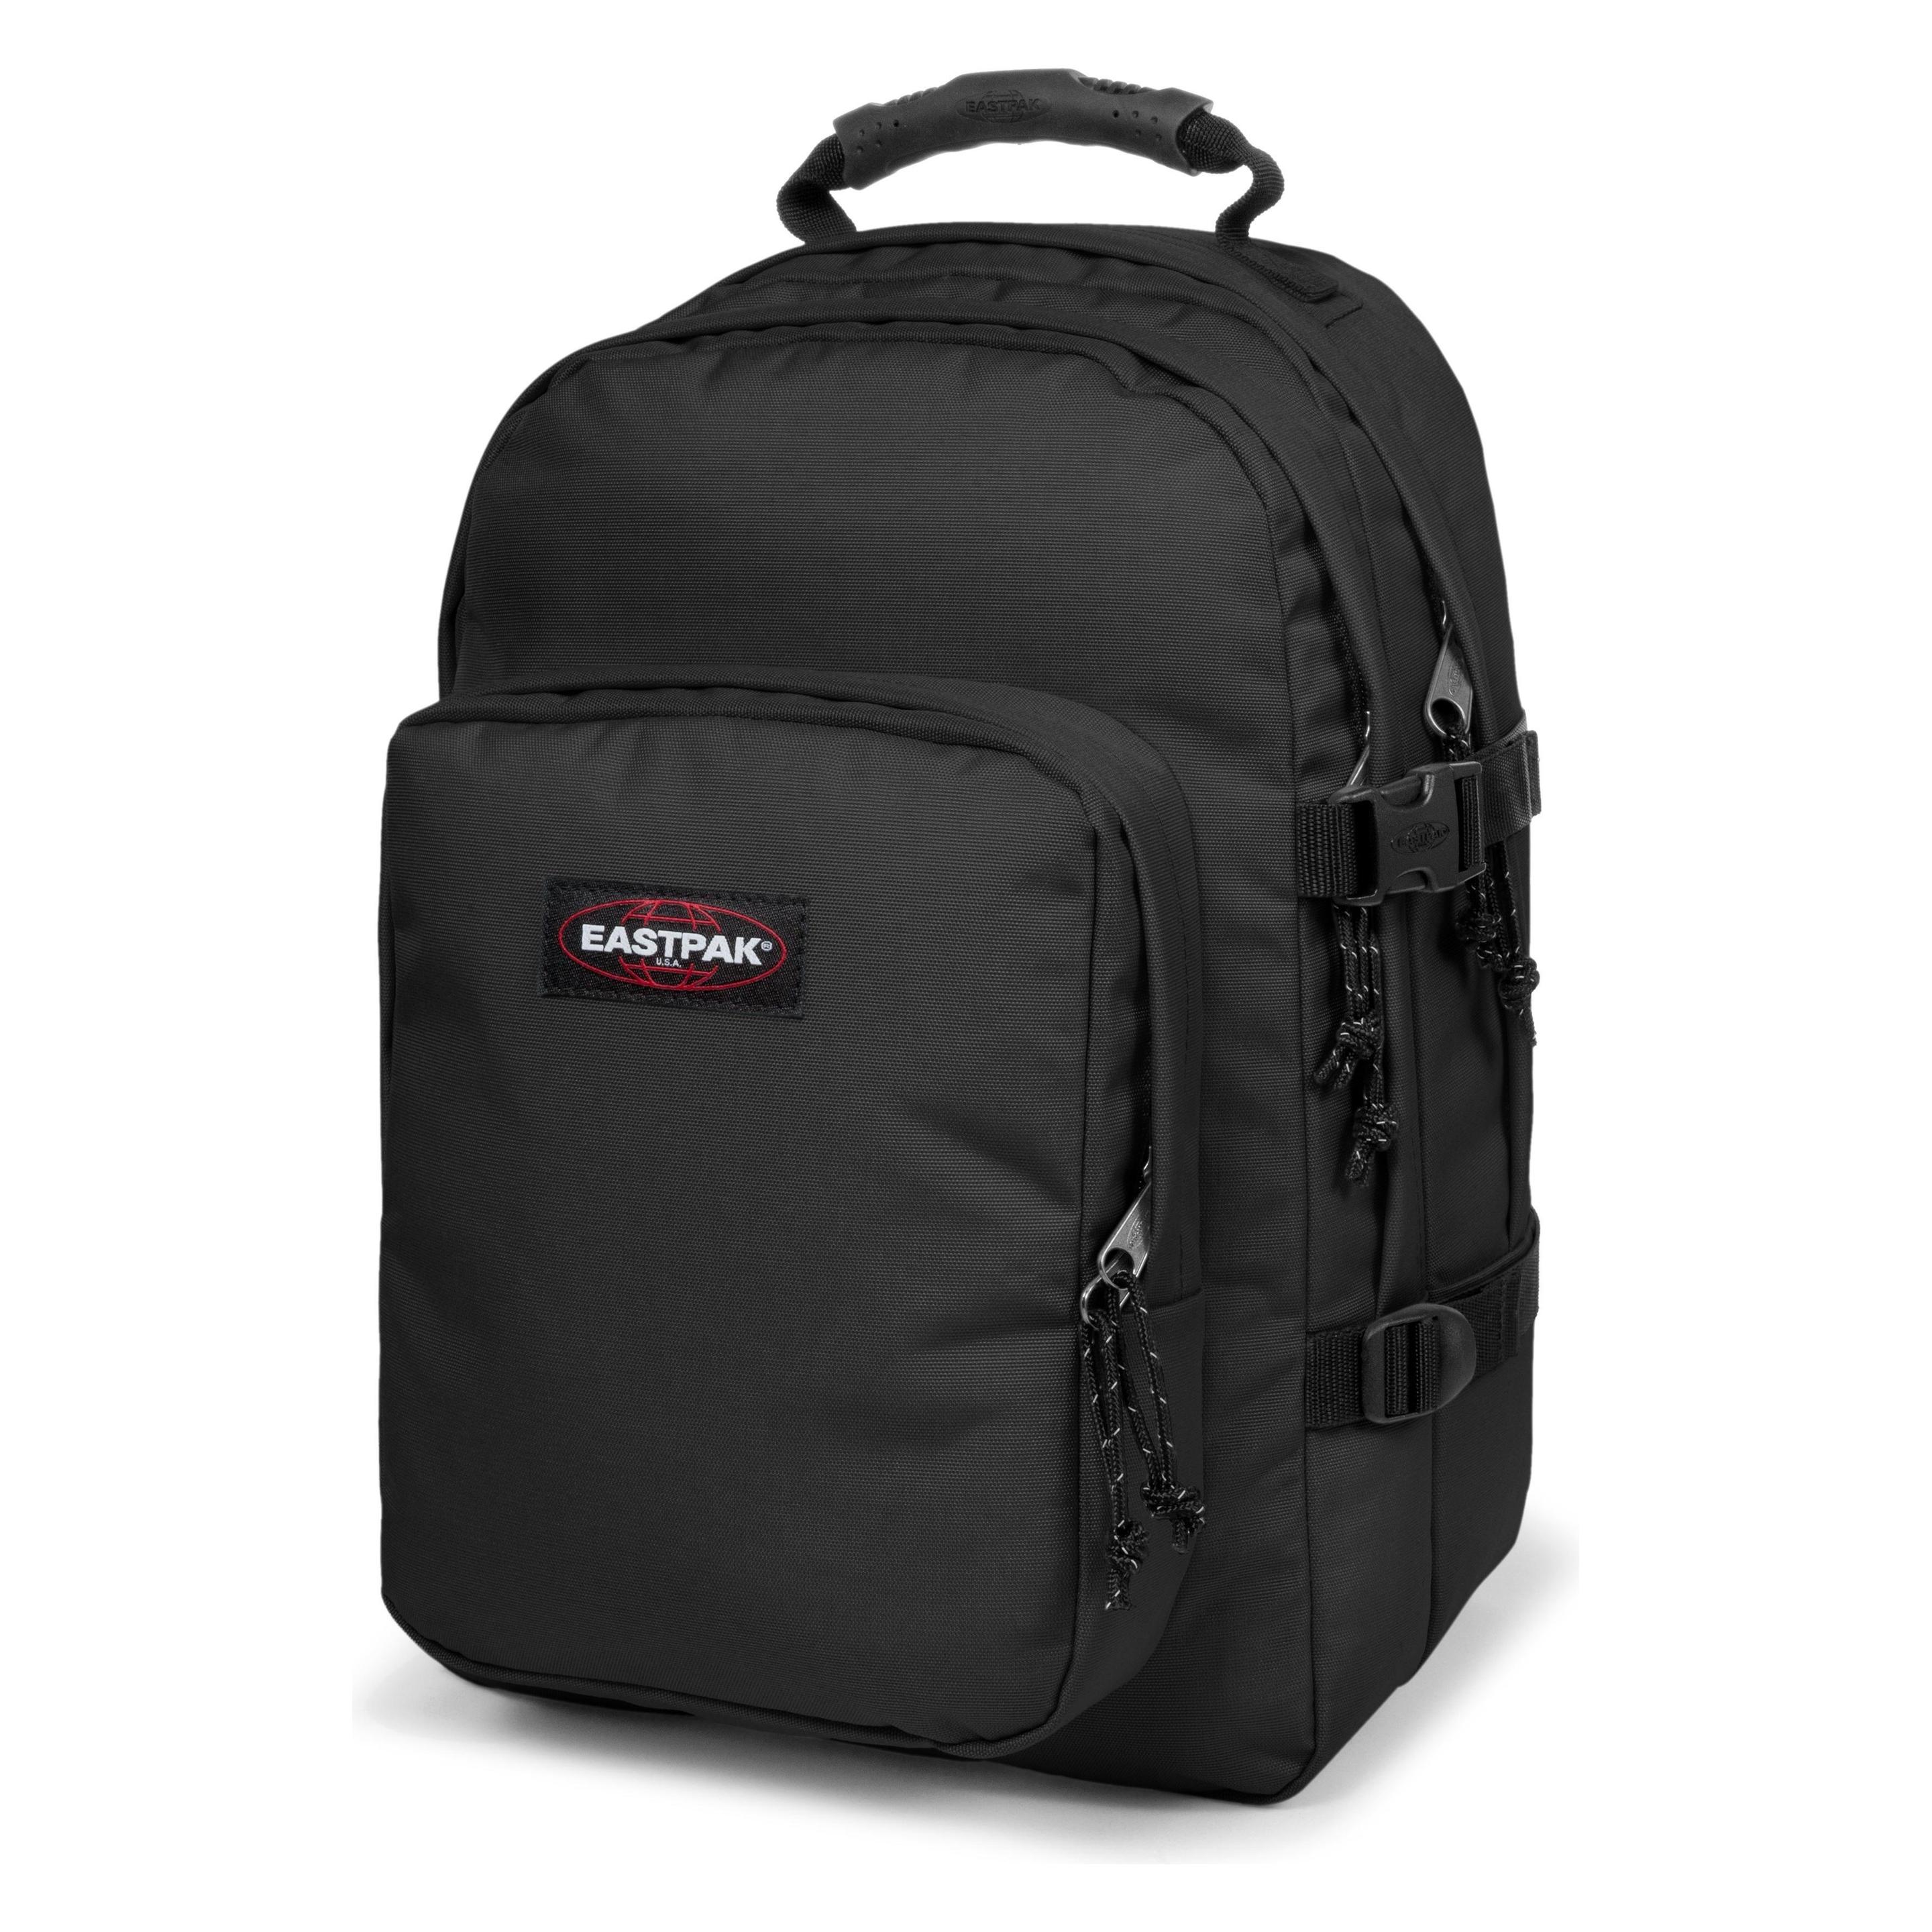
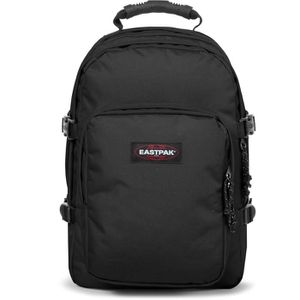
Hat der Eastpak Provider Schulrucksack wirklich so harte Träger?
Ja, der Eastpak Provider Schulrucksack hat tatsächlich sehr robuste und stabile Träger. Sie sind mit einer speziellen Polsterung versehen, um den Tragekomfort zu erhöhen und die Belastung auf den Schultern zu reduzieren. Dadurch ist der Rucksack auch für schwerere Lasten geeignet. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Eastpak-Provider-33-l
Top-Angebote
Produkte zum Begriff Eastpak-Provider-33-l:
-
Schasteen, Maria L.: Duftmedizin der Liebe - 33 Seelenöle auf dem Weg zum GlückDuftmedizin der Liebe - 33 Seelenöle auf dem Weg zum Glück , Ätherische Öle und ihre therapeutische Anwendung , Sicherungen > Autoelektrik , Erscheinungsjahr: 20210324, Produktform: Leinen, Autoren: Schasteen, Maria L.~Ristow-Leetz, Gabriela, Seitenzahl/Blattzahl: 214, Abbildungen: durchgehend vierfarbig illustriert, Keyword: aromatherapie; duft-medizin; heilung; doterra; young living; gary young; maria schasteen; c.g. jung; Maria L. Schasteen; Herz; gut riechen; liebevolle Verbindung; seelische Verspannungen; seelische Blockaden lösen; Heilkraft; Strahlkraft; Liebe im Herzen; Anziehung zwischen Menschen; Lebensenergie; neue Lebensenergie; Duftnote; Lebensqualität; Lebensqualität verbessern; Synthese; Helmuth Matzner, Fachschema: Aroma - Aromatherapie, Warengruppe: HC/Esoterik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 169, Höhe: 20, Gewicht: 668, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
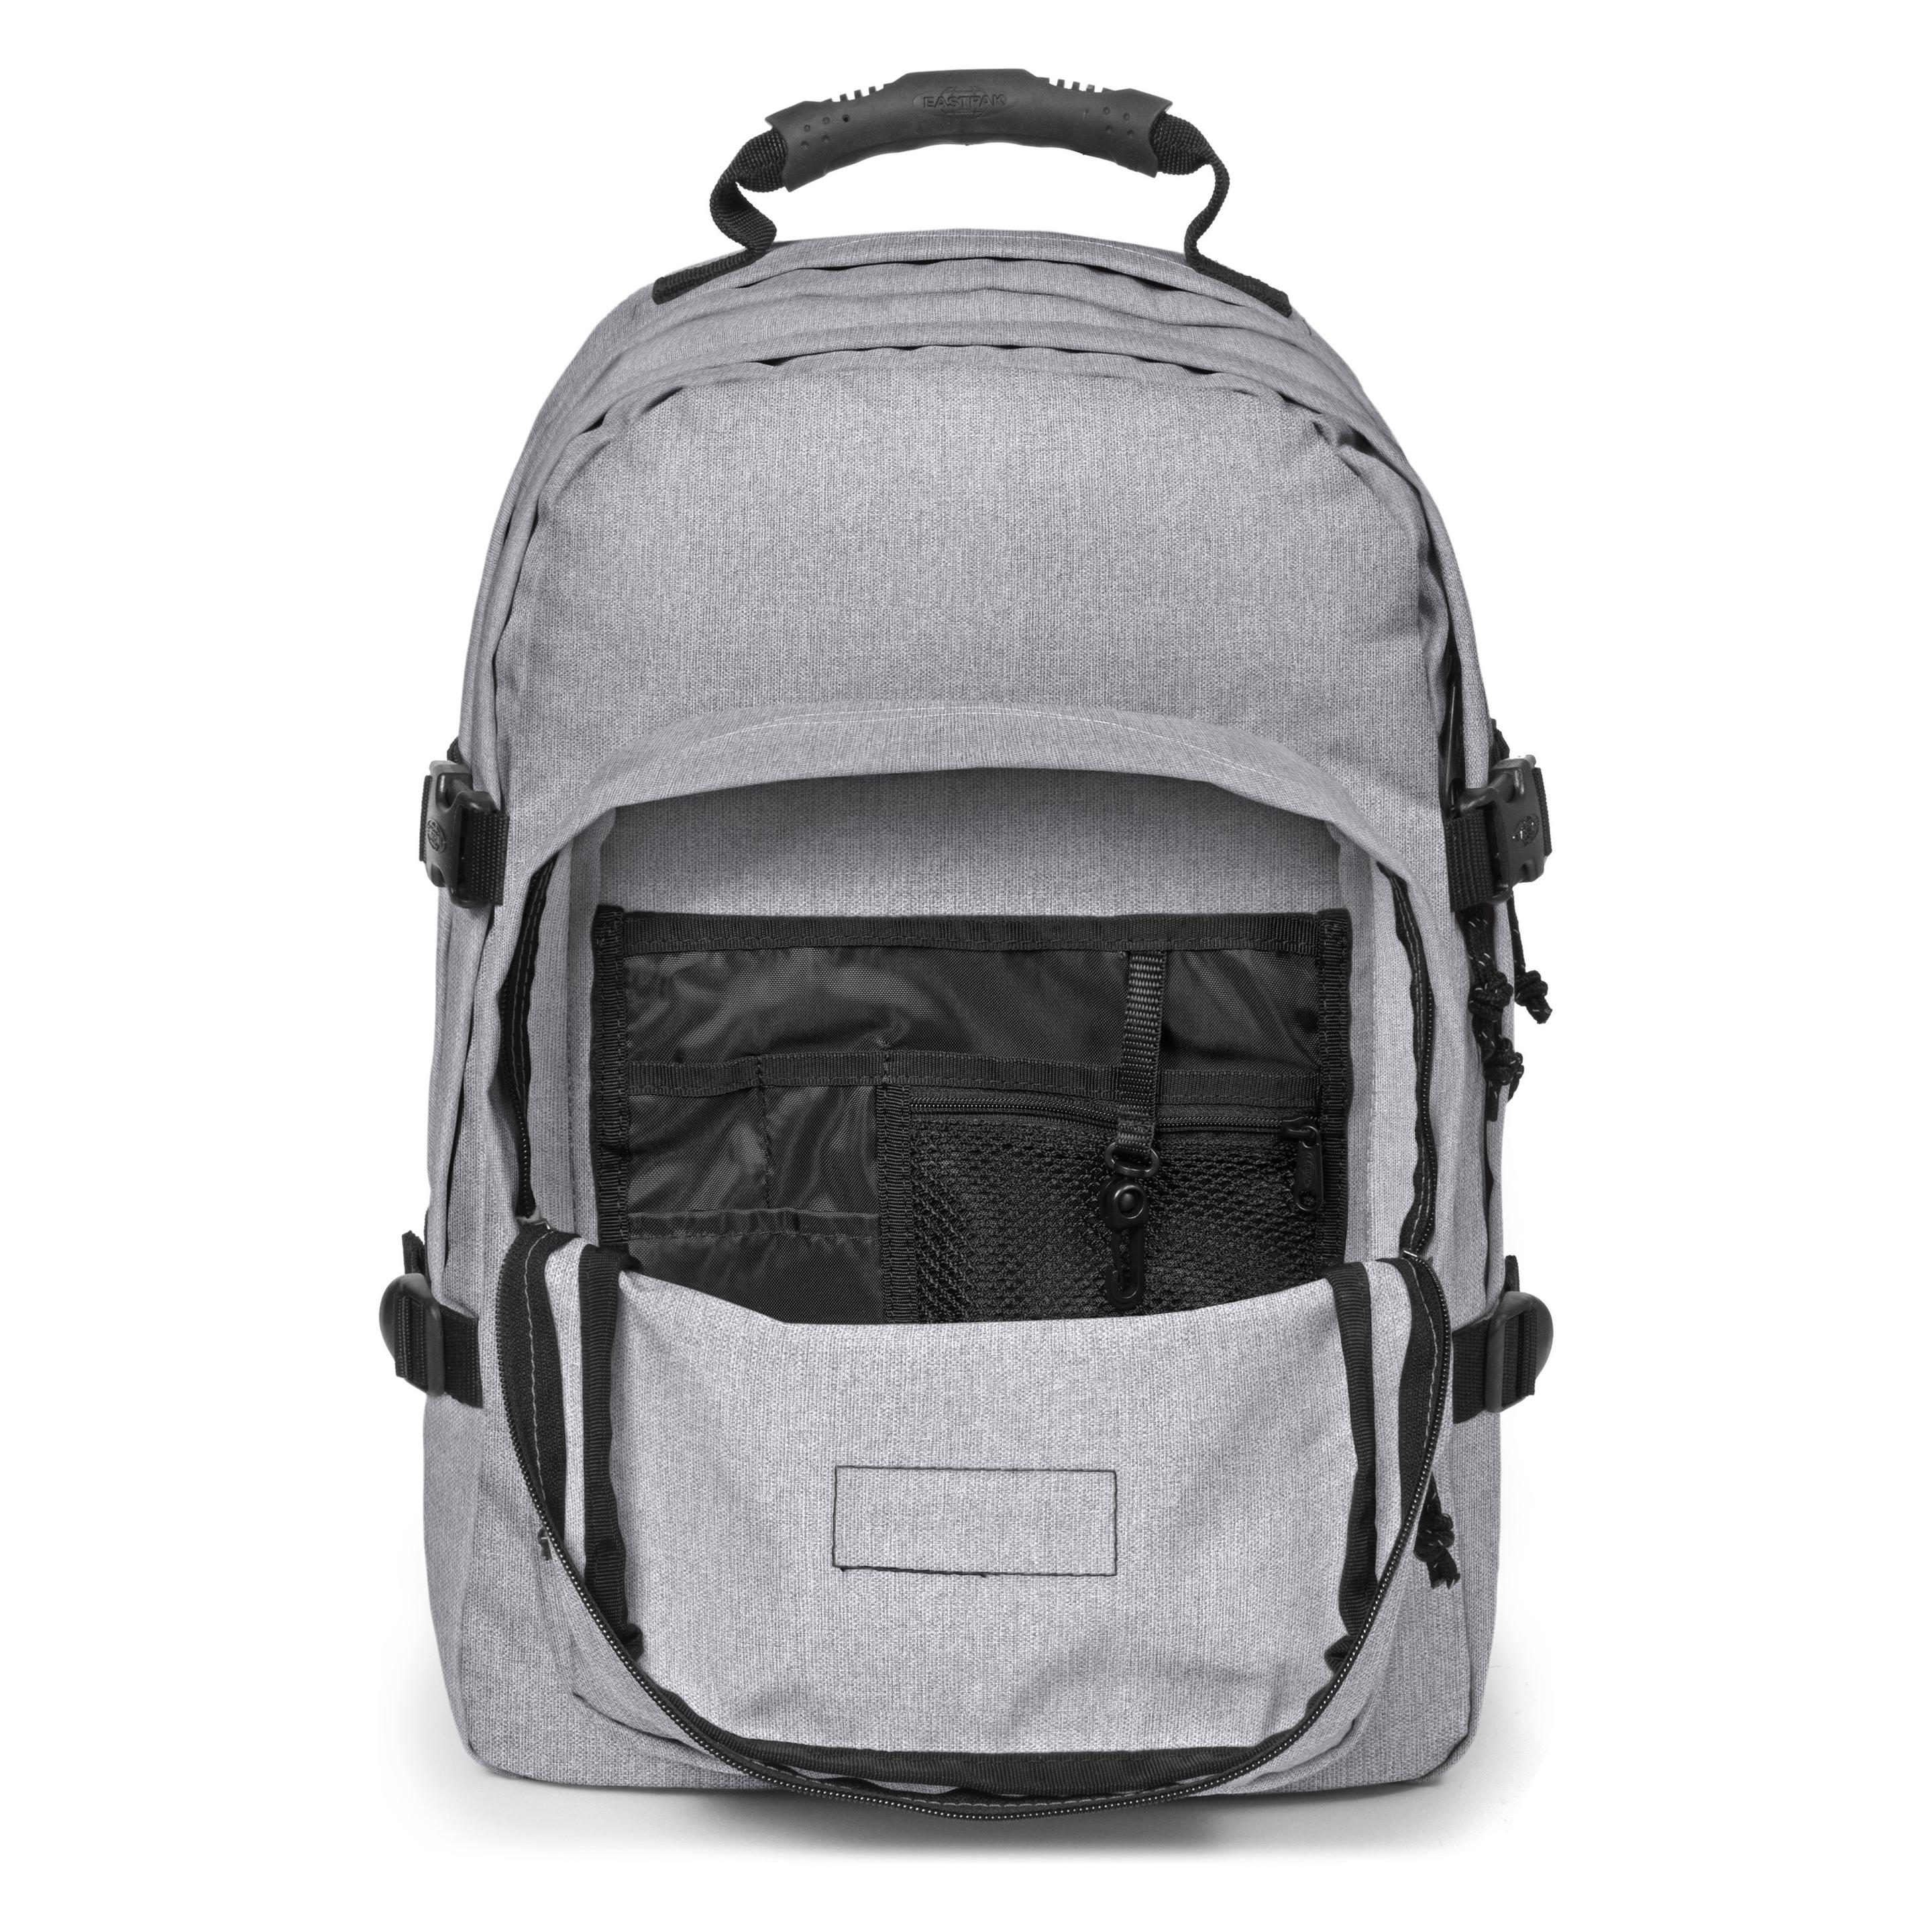
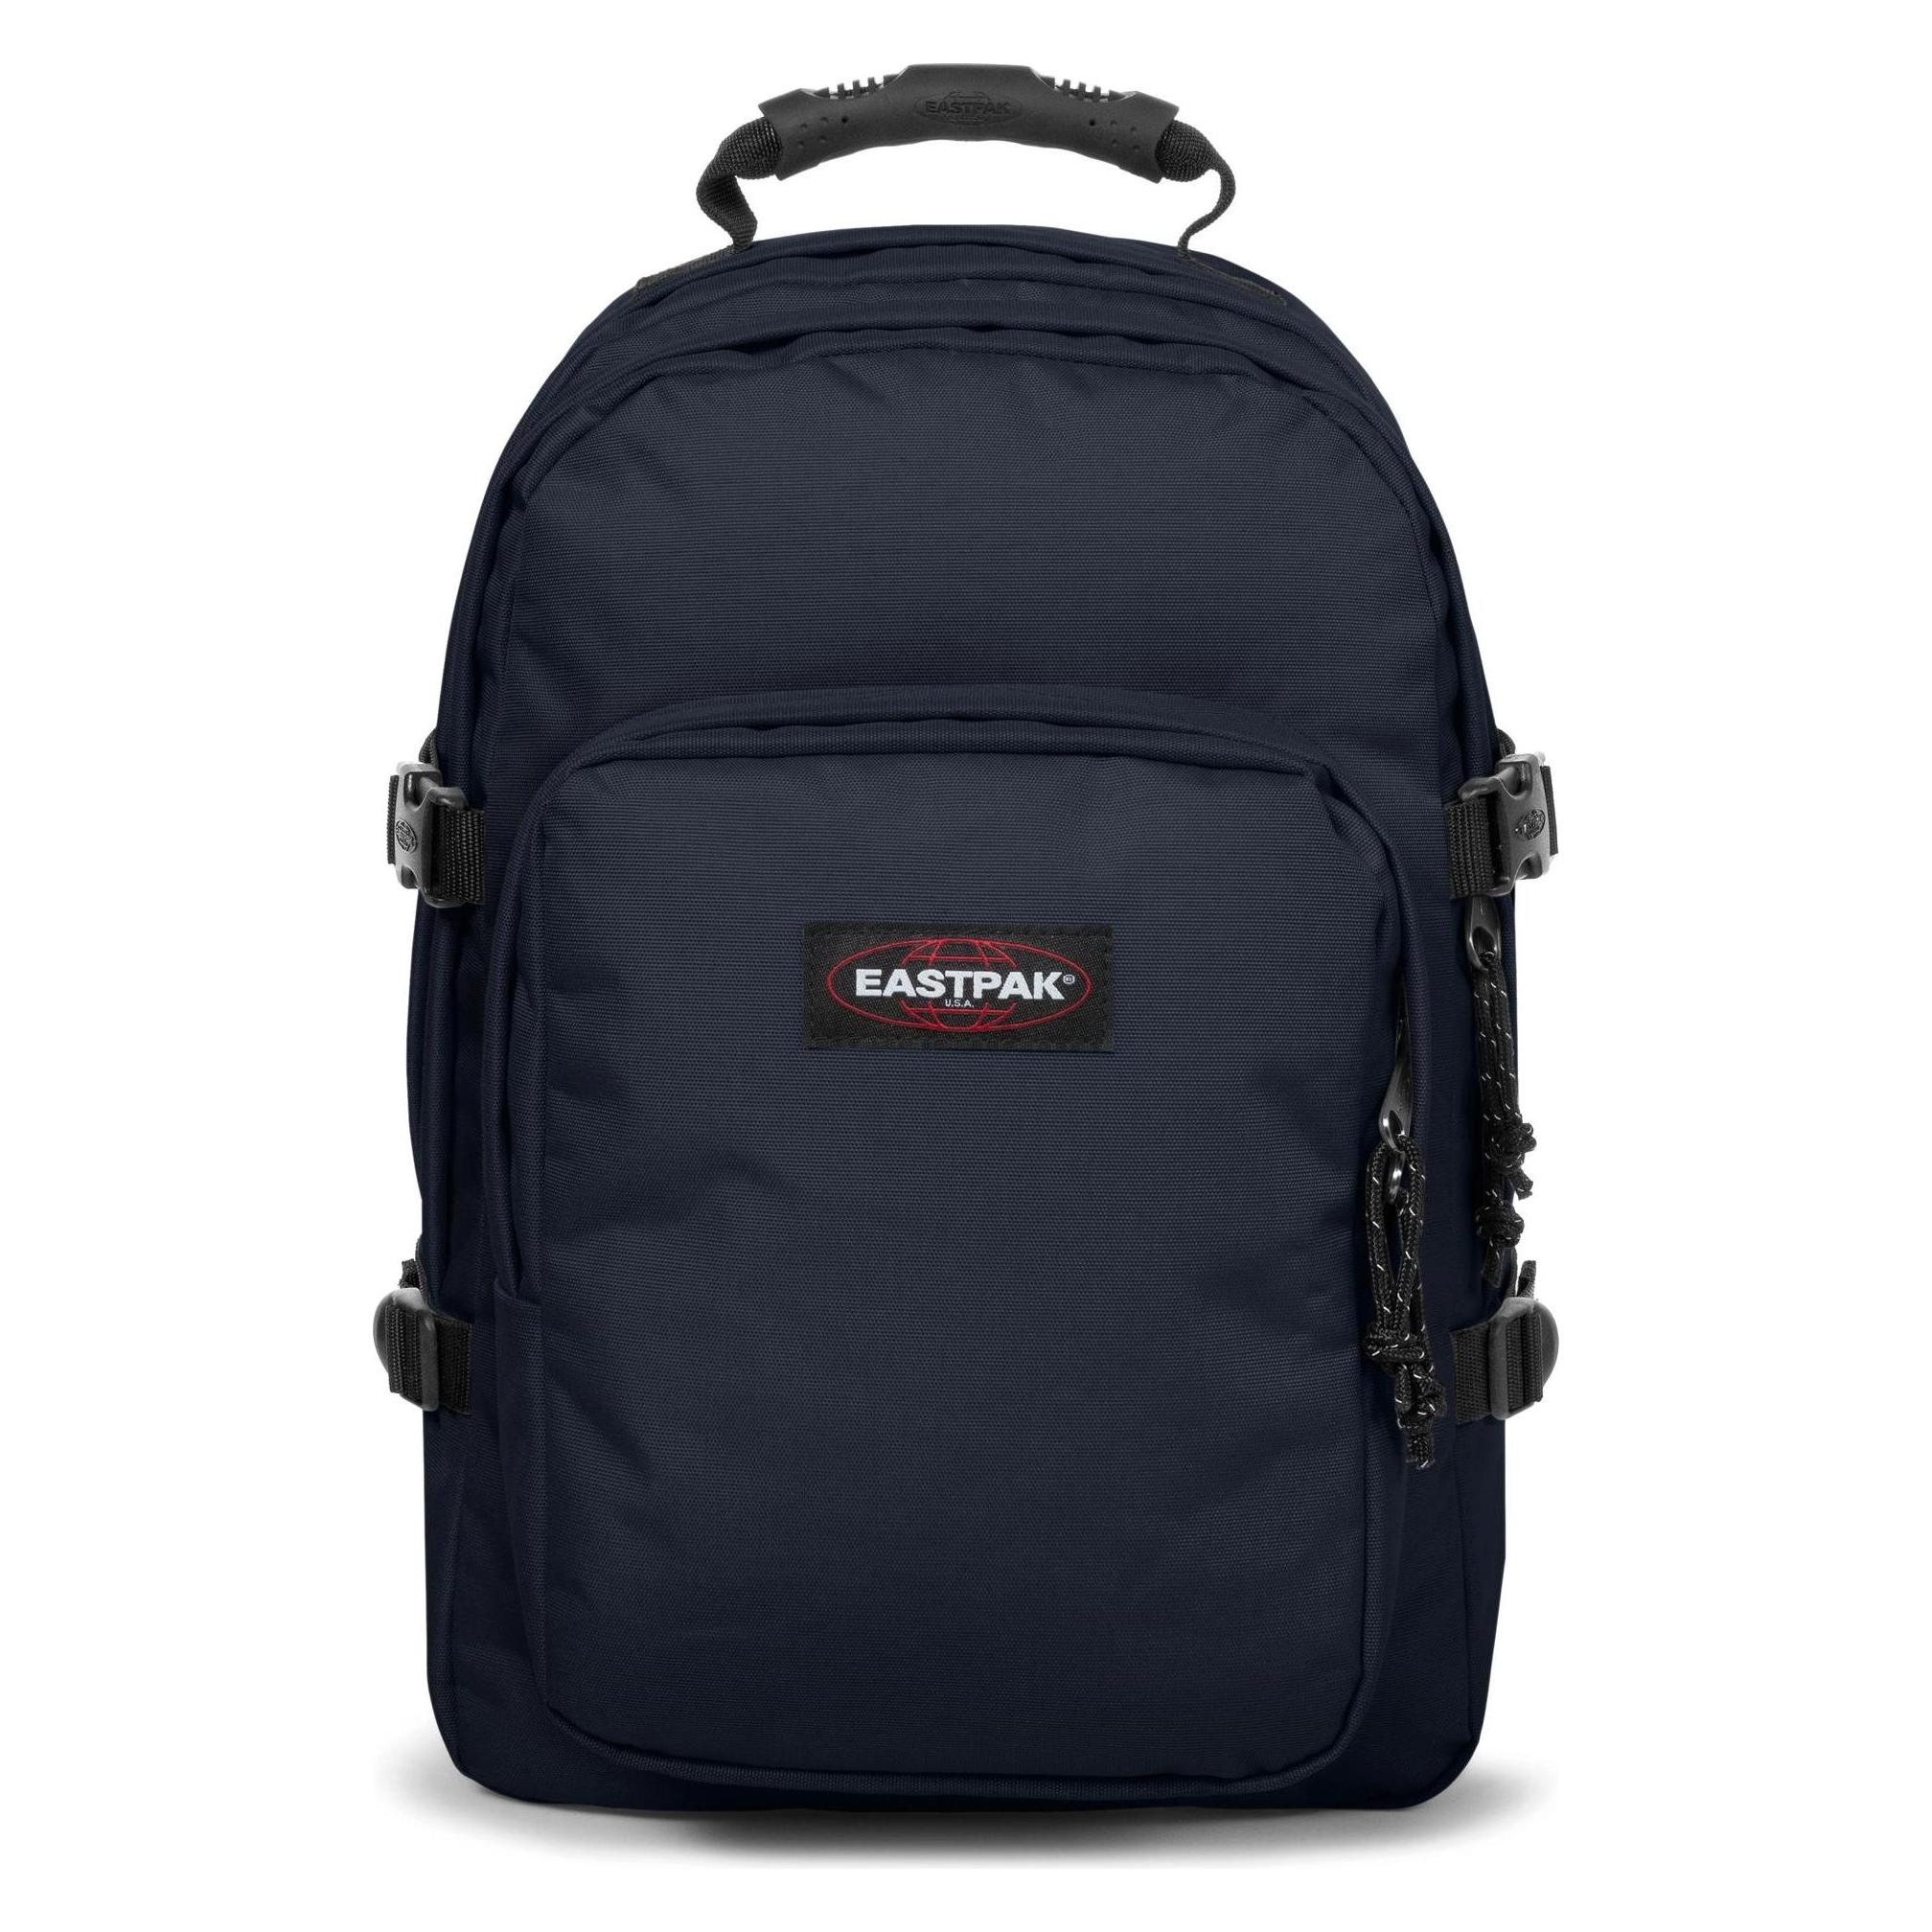
Eastpak Provider RucksackDer Eastpak Provider Rucksack ist ein beliebtes Modell für alle, die auf der Suche nach einem zuverlässigen und funktionalen Begleiter für den Alltag sind. Mit seinem geräumigen Hauptfach bietet er genügend Platz für alle wichtigen Dinge, die man unterwegs benötigt. Egal, ob man Bücher, Laptop oder Sportkleidung transportieren möchte, der Eastpak Provider Rucksack bietet ausreichend Stauraum und hält dabei dank seines robusten Materials auch einer intensiven Nutzung stand. Zudem verfügt er über zahlreiche praktische Fächer und Taschen, in denen man kleinere Gegenstände wie Schlüssel oder Handy sicher verstauen kann.Der Eastpak Provider Rucksack überzeugt nicht nur durch seine hohe Funktionalität, sondern auch durch sein ansprechendes Design. Er ist in verschiedenen Farben und Mustern erhältlich, sodass man ganz nach seinem eigenen Geschmack wählen kann. Zudem ist er mit seinem gepolstert...67,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Eastpak-Provider-33-l:
-
Schasteen, Maria L.: Duftmedizin der Liebe - 33 Seelenöle auf dem Weg zum GlückDuftmedizin der Liebe - 33 Seelenöle auf dem Weg zum Glück , Ätherische Öle und ihre therapeutische Anwendung , Sicherungen > Autoelektrik , Erscheinungsjahr: 20210324, Produktform: Leinen, Autoren: Schasteen, Maria L.~Ristow-Leetz, Gabriela, Seitenzahl/Blattzahl: 214, Abbildungen: durchgehend vierfarbig illustriert, Keyword: aromatherapie; duft-medizin; heilung; doterra; young living; gary young; maria schasteen; c.g. jung; Maria L. Schasteen; Herz; gut riechen; liebevolle Verbindung; seelische Verspannungen; seelische Blockaden lösen; Heilkraft; Strahlkraft; Liebe im Herzen; Anziehung zwischen Menschen; Lebensenergie; neue Lebensenergie; Duftnote; Lebensqualität; Lebensqualität verbessern; Synthese; Helmuth Matzner, Fachschema: Aroma - Aromatherapie, Warengruppe: HC/Esoterik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 169, Höhe: 20, Gewicht: 668, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat der Eastpak Provider Schulrucksack wirklich so harte Träger?
Ja, der Eastpak Provider Schulrucksack hat tatsächlich sehr robuste und stabile Träger. Sie sind mit einer speziellen Polsterung versehen, um den Tragekomfort zu erhöhen und die Belastung auf den Schultern zu reduzieren. Dadurch ist der Rucksack auch für schwerere Lasten geeignet. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Eastpak-Provider-33-l
-
Eastpak Provider RucksackDer Eastpak Provider Rucksack ist ein beliebtes Modell für alle, die auf der Suche nach einem zuverlässigen und funktionalen Begleiter für den Alltag sind. Mit seinem geräumigen Hauptfach bietet er genügend Platz für alle wichtigen Dinge, die man unterwegs benötigt. Egal, ob man Bücher, Laptop oder Sportkleidung transportieren möchte, der Eastpak Provider Rucksack bietet ausreichend Stauraum und hält dabei dank seines robusten Materials auch einer intensiven Nutzung stand. Zudem verfügt er über zahlreiche praktische Fächer und Taschen, in denen man kleinere Gegenstände wie Schlüssel oder Handy sicher verstauen kann.Der Eastpak Provider Rucksack überzeugt nicht nur durch seine hohe Funktionalität, sondern auch durch sein ansprechendes Design. Er ist in verschiedenen Farben und Mustern erhältlich, sodass man ganz nach seinem eigenen Geschmack wählen kann. Zudem ist er mit seinem gepolstert...67,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eastpak Rucksack Provider Black, 44 cm, mit Laptopfach, schwarz, Nylon, wasserabweisend, 33 LiterWasserabweisender Rucksack aus Nylon schützt Ihre Wertsachen zuverlässig bei jedem Wetter 2 große Hauptfächer und ein gepolstertes Laptopfach bis 15 Zoll Maße 31 x 44 x 25 cm (BxHxT), 33 Liter, 1,6 kg Organizer im Frontfach mit Stifte- und Schlüsselhalter Gepolsterte und längenverstellbare Schultergurte mit Anti-Rutsch-Beschichtung Wattiertes Rückenteil und gepolsterter Boden Seitliche Kompressionsriemen Geformter Gummigriff zum Tragen oder Aufhängen Garantie: 30 Jahre Herstellergarantie Merkmale: geeignet für: Damen, Herren Farbe: schwarz Material: Nylon Zusatzfunktion: mit Laptopfach Wasserschutz: wasserabweisend Einsatzbereich: Handgepäck, Schule Volumen: 33 Liter Verschlussart: Reißverschluss64,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EASTPAK Rucksack PROVIDER, Größe ONE SIZE in Blau BlauUnser funktionaler Rucksack besticht durch einen sanften, floralen Print. Die gepolsterten Schulterriemen kannst du ganz nach Wunsch einstellen. Das integrierte Laptopfach schützt deine technischen Geräte.94,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.