Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Ecobra-Cutter-Kreisschneider
Top-Angebote
Produkte zum Begriff Ecobra-Cutter-Kreisschneider:
-
Ecobra, Cutter, Sicherheitscutter (Cutter)- Klinge nicht feststellbar, wird mit Zugfeder automatisch eingezogen - Schiebeführung oberhalb des Gehäuses ermöglicht Einsatz für Rechts- und Linkshänder - Zusätzliche Schneidemöglichkeit an der Unterseite, für das Zerschneiden von Packschnur, Bindfaden - Trapezklinge.108,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cutter, Matthew: Savage Worlds - Savage TalesSavage Worlds - Savage Tales , Savage Tales vereint insgesamt sieben grundverschiedene Abenteuer für das Rollenspiel Savage Worlds in einem Band. Alle sind dazu gedacht, schnell losspielen und sich direkt ins Abenteuer werfen zu können. Enthalten sind: - Der Mond am Rande des Vergessens, worin eine Crew zur Bergung eines interstellaren Kreuzfahrtschiffs ausgeschickt wird, das spurlos verschwunden ist. - Die Katastrophe bei Gran Atomica, worin eine Gruppe Superhelden ein Desaster in einer Kernkraftanlage verhindern muss. - Flucht von der Insel des Gemetzels, wo der Name Programm ist und Grindhouse-Horror auf die Spieler wartet - Die Protomenschen aus dem Schwarzen Moor, worin allein die Helden in der Postapokalypse die letzte Hoffnung für die Siedlung Moorburg sind. - Das Auge von Kilquato, das die Helden auf eine verwegene Schatzsuche in den Amazonas des Jahres 1939 führt. - Der Größte Schatz, eine klassische Sword&Sorcery-Geschichte, worin Orks und Intrigen nicht die einzigen Gefahren sind. - Die Sünden des Vaters, einem spannenden Ausblick auf das Setting Deadlands: Dark Ages, was sich gerade in Entwicklung befindet. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20220526, Produktform: Kartoniert, Autoren: Cutter, Matthew~Goff, John Michael~Lean, Owen~Hensley, Shane Lacy~Sizemore, Tracy~Teller, Jay, Edition: NED, Seitenzahl/Blattzahl: 128, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: Action; Rollenspiel; Savage Worlds, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Länge: 297, Breite: 214, Höhe: 13, Gewicht: 475, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ecobra-Cutter-Kreisschneider:
-
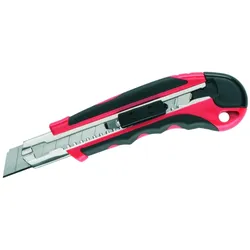
Ecobra, Cutter, Cutter (Cutter)Der Ecobra Cutter ist ein vielseitiges Werkzeug, das für den dauerhaften Einsatz konzipiert wurde. Mit einem praktischen Automatik-Magazin ausgestattet, ermöglicht dieser Cutter eine einfache und schnelle Klingenwechsel, was die Effizienz bei verschiedenen Schneidarbeiten erhöht. Das ergonomisch gestaltete Kunststoffgehäuse mit gummierter Griffzone sorgt für einen sicheren Halt und eine komfortable Handhabung, selbst bei längeren Einsätzen. Die Metallmesserführung gewährleistet eine präzise und stabile Führung der Klinge, was zu sauberen Schnitten führt. Der Cutter wird mit sechs Ersatzklingen geliefert, sodass Nutzer sofort einsatzbereit sind und die Lebensdauer des Werkzeugs verlängert wird. Ein integriertes Aufhängeloch ermöglicht eine praktische Aufbewahrung. - Automatik-Magazin für schnellen Klingenwechsel - Ergonomischer Griff für komfortable Handhabung - Metallmesserführung für präzise Schnitte - Inklusive 6 Ersatzklingen für sofortige Einsatzbereitschaft.71,32 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ecobra, Cutter, Sicherheitscutter (Cutter)- Klinge nicht feststellbar, wird mit Zugfeder automatisch eingezogen - Schiebeführung oberhalb des Gehäuses ermöglicht Einsatz für Rechts- und Linkshänder - Zusätzliche Schneidemöglichkeit an der Unterseite, für das Zerschneiden von Packschnur, Bindfaden - Trapezklinge.108,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ecobra-Cutter-Kreisschneider
-
Cutter, Matthew: Savage Worlds - Savage TalesSavage Worlds - Savage Tales , Savage Tales vereint insgesamt sieben grundverschiedene Abenteuer für das Rollenspiel Savage Worlds in einem Band. Alle sind dazu gedacht, schnell losspielen und sich direkt ins Abenteuer werfen zu können. Enthalten sind: - Der Mond am Rande des Vergessens, worin eine Crew zur Bergung eines interstellaren Kreuzfahrtschiffs ausgeschickt wird, das spurlos verschwunden ist. - Die Katastrophe bei Gran Atomica, worin eine Gruppe Superhelden ein Desaster in einer Kernkraftanlage verhindern muss. - Flucht von der Insel des Gemetzels, wo der Name Programm ist und Grindhouse-Horror auf die Spieler wartet - Die Protomenschen aus dem Schwarzen Moor, worin allein die Helden in der Postapokalypse die letzte Hoffnung für die Siedlung Moorburg sind. - Das Auge von Kilquato, das die Helden auf eine verwegene Schatzsuche in den Amazonas des Jahres 1939 führt. - Der Größte Schatz, eine klassische Sword&Sorcery-Geschichte, worin Orks und Intrigen nicht die einzigen Gefahren sind. - Die Sünden des Vaters, einem spannenden Ausblick auf das Setting Deadlands: Dark Ages, was sich gerade in Entwicklung befindet. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20220526, Produktform: Kartoniert, Autoren: Cutter, Matthew~Goff, John Michael~Lean, Owen~Hensley, Shane Lacy~Sizemore, Tracy~Teller, Jay, Edition: NED, Seitenzahl/Blattzahl: 128, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: Action; Rollenspiel; Savage Worlds, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Länge: 297, Breite: 214, Höhe: 13, Gewicht: 475, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
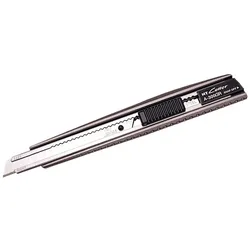
Ecobra, Cutter, Cutter (Cutter)Der Ecobra Cutter ist ein vielseitiges Werkzeug, das sich ideal für leichte bis mittlere Schneidearbeiten eignet. Hergestellt aus robustem Aluminium-Druckguss, bietet dieser Cutter eine langlebige und zuverlässige Leistung. Die 9 mm Klinge sorgt für präzise Schnitte und ist einfach zu handhaben. Ein besonderes Merkmal ist der Klingenvorschub mit automatischer Arretierung, der eine sichere und kontrollierte Nutzung ermöglicht. Der Cutter ist sowohl für Links- als auch für Rechtshänder geeignet, was ihn zu einem praktischen Werkzeug für eine breite Nutzergruppe macht. Zudem verfügt er über einen Clip mit Abbrechvorrichtung, der die Handhabung erleichtert und die Klingenwechsel effizient gestaltet. Die passenden Ersatzklingen BA 160 und BA 170 gewährleisten eine kontinuierliche Einsatzbereitschaft des Werkzeugs. - Hergestellt aus Aluminium-Druckguss für hohe Langlebigkeit - Klingenvorschub mit automatischer Arretierung für sichere Nutzung - Geeignet für Links- und Rechtshänder - Clip mit Abbrechvorrichtung für einfache Handhabung - Kompatibel mit Ersatzklingen BA 160 und BA 170.219,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
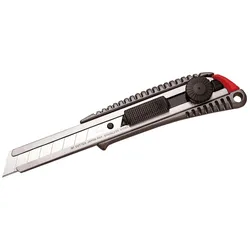
Ecobra, Cutter, Cutter (Cutter)Der Cutter von Ecobra ist ein vielseitiges Werkzeug, das sich ideal für eine Vielzahl von Schneidearbeiten eignet, von leichten bis hin zu schweren Anwendungen. Hergestellt aus robustem Aluminium-Druckguss, bietet dieser Cutter eine langlebige und zuverlässige Leistung. Die Klingenbreite von 18 mm ermöglicht präzise Schnitte, während die durchdachte Konstruktion eine einfache Handhabung gewährleistet. Ein besonderes Merkmal ist die Schraubarretierung, die als Sicherheitsstopp fungiert und somit die Sicherheit während der Nutzung erhöht. Der Cutter ist mit einem innovativen Klingenvorschub ausgestattet, der es ermöglicht, die Klinge durch einen Gleiter zu bewegen. Sobald der Druck auf den Gleiter nachlässt, springt die Klinge automatisch zurück in den Griff, was zusätzliche Sicherheit bietet. Zudem verfügt der Cutter über eine Abbrech- und Aufhängevorrichtung, die die Aufbewahrung und Handhabung erleichtert. - Hergestellt aus Aluminium-Druckguss für hohe Langlebigkeit - Sicherheitsstopp durch Schraubarretierung - Automatischer Rückzug der Klinge beim Loslassen des Gleiters - Geeignet für leichte bis schwere Schneidearbeiten - Inklusive Abbrech- und Aufhängevorrichtung.264,41 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.