Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Eine-queere-Art-der
Top-Angebote
Produkte zum Begriff Eine-queere-Art-der:
-
Queere Fanfictions - Queere Utopien?, Fachbücher von Denise LabahnWie verhandeln Fans von Vampir-Serien in ihren Texten Themen wie Geschlecht, Sexualität, Familie oder Beziehungen? Und bringen sie in ihren Geschichten queere Utopien hervor? Denise Labahn untersucht die Aus- und Verhandlungen von Hetero- und Homonormativität durch Fans am Beispiel von Fanfictions zu den TV-Serien "Vampire Diaries", "Buffy" und "True Blood" sowie einer Online-Gruppendiskussion mit queeren Produzent*innen. Die empirische Studie verbindet unter anderem Ansätze der Queer Theory und Fan Studies. Sie zeigt, wie Fans in ihren kollektiven und kollaborativen Entwürfen alternative Welten erschaffen sowie Verwandtschaftsverhältnisse und Beziehungen queeren und so einen Beitrag zu vielfältigen Repräsentationen leisten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
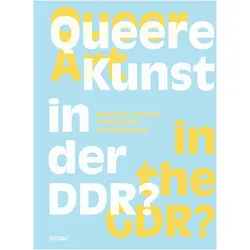
Queere Kunst in der DDR?, Fachbücher von Stephan Koal, KvostDas Fachbuch "Queere Kunst in der DDR?" von Stephan Koal Kvost bietet eine tiefgehende Analyse der Biografien von Künstlerinnen und Künstlern, die in der Deutschen Demokratischen Republik tätig waren. Es beleuchtet die Spannungen zwischen künstlerischem Ausdruck und staatlicher Kontrolle, die das Schaffen dieser Künstlerinnen und Künstler prägten. Durch die Fokussierung auf queere Perspektiven wird die Vielfalt und Komplexität der Kunstszene in der DDR eindrucksvoll dargestellt. Mit 136 informativen Seiten ist das Buch eine wertvolle Ressource für alle, die sich für die queere Kunstgeschichte und deren historische Kontexte interessieren. Die Kombination aus biografischen Erzählungen und kritischen Analysen macht es zu einem unverzichtbaren Werk für Kunstinteressierte und Wissenschaftler.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Eine-queere-Art-der:
-
Eine queere Art der Geschichte, Biografien von Jennifer V. EvansEine queere Art der Geschichte von Jennifer V. Evans bietet eine innovative Perspektive auf die queere Geschichte in Deutschland nach dem Faschismus. In diesem preisgekrönten Werk wird eine queere Zeitgeschichtsschreibung entwickelt, die über traditionelle Narrative von Identität hinausgeht. Evans untersucht die komplexen und dynamischen Wege, auf denen sich die Gesellschaft nach 1945 mit Fragen der ethnischen Zugehörigkeit, Geschlechtervielfalt und Sexualität auseinandersetzte. Durch kreative Formen der Verwandtschaft schaffen queere und transgeschlechtliche Menschen neue Möglichkeiten der rechtlichen Zugehörigkeit und des familiären Lebens, die bestehende Vorstellungen von Demokratie und Identität in Frage stellen. Dieses Buch ist eine essentielle Lektüre für alle, die sich für die Entwicklung der queeren Identität und deren Einfluss auf die Gesellschaft interessieren.28,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Queere Praktiken der Reproduktion, Fachbücher von Sarah Charlotte DionisiusEin, zwei, drei oder vier Elternteile, Sponkel, Mapas und lesbische Zeugungsakte - wer oder was Familie ist und wie sie gegründet wird, hat sich vervielfältigt. Sarah Charlotte Dionisius rekonstruiert aus einer von den Feminist Science and Technology Studies inspirierten, queertheoretischen Perspektive, wie lesbische und queere Frauenpaare, die mittels Samenspende Eltern geworden sind, Familie, Verwandtschaft und Geschlecht imaginieren und praktizieren. Damit wirft sie einen heteronormativitätskritischen Blick auf die sozialwissenschaftliche Familienforschung sowie auf gesellschaftliche und rechtliche Entwicklungen, die neue Ein- und Ausschlüsse queerer familialer Lebensweisen mit sich bringen.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Queere Fanfictions - Queere Utopien?, Fachbücher von Denise LabahnWie verhandeln Fans von Vampir-Serien in ihren Texten Themen wie Geschlecht, Sexualität, Familie oder Beziehungen? Und bringen sie in ihren Geschichten queere Utopien hervor? Denise Labahn untersucht die Aus- und Verhandlungen von Hetero- und Homonormativität durch Fans am Beispiel von Fanfictions zu den TV-Serien "Vampire Diaries", "Buffy" und "True Blood" sowie einer Online-Gruppendiskussion mit queeren Produzent*innen. Die empirische Studie verbindet unter anderem Ansätze der Queer Theory und Fan Studies. Sie zeigt, wie Fans in ihren kollektiven und kollaborativen Entwürfen alternative Welten erschaffen sowie Verwandtschaftsverhältnisse und Beziehungen queeren und so einen Beitrag zu vielfältigen Repräsentationen leisten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Queere Kunst in der DDR?, Fachbücher von Stephan Koal, KvostDas Fachbuch "Queere Kunst in der DDR?" von Stephan Koal Kvost bietet eine tiefgehende Analyse der Biografien von Künstlerinnen und Künstlern, die in der Deutschen Demokratischen Republik tätig waren. Es beleuchtet die Spannungen zwischen künstlerischem Ausdruck und staatlicher Kontrolle, die das Schaffen dieser Künstlerinnen und Künstler prägten. Durch die Fokussierung auf queere Perspektiven wird die Vielfalt und Komplexität der Kunstszene in der DDR eindrucksvoll dargestellt. Mit 136 informativen Seiten ist das Buch eine wertvolle Ressource für alle, die sich für die queere Kunstgeschichte und deren historische Kontexte interessieren. Die Kombination aus biografischen Erzählungen und kritischen Analysen macht es zu einem unverzichtbaren Werk für Kunstinteressierte und Wissenschaftler.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Eine-queere-Art-der
-
Schättin, Marco: Endlich frei! Der queere Coming-out-RatgeberEndlich frei! Der queere Coming-out-Ratgeber , ¿ Ein Mutmach-Buch für alle, die ihr Coming-out planen oder diesen Prozess begleiten ¿ Unter Mitwirkung von Univ.-Professor em. Dr. Udo Rauchfleisch, dem Forum Queeres Archiv München e.V. und Queeramnesty ¿ Mit den Coming-out-Storys von: Adam Fehr, Annina Anderhalden, Curdin Orlik, Dominique Rinderknecht, Janboris Rätz, Leedonal Moore, Olivier Borer, Yannik Zamboni, Henri Jakobs, Luan Pertl Mutmach-Buch fürs Coming-out! Auch heute noch fehlt vielen queeren Menschen Unterstützung in ihrem Coming-out-Prozess. Viele fühlen sich einsam und allein und müssen selbst herausfinden, wie sie sich mit den Emotionen zurechtfinden, die heterosexuelle Menschen häufig nicht nachvollziehen und verstehen können oder wollen. Dieser Ratgeber ist ein stärkender Wegbegleiter: Persönliche Geschichten aus der LGBTQIA+-Community zeigen, dass es ganz unterschiedliche Coming-outs gibt und geben darf. Zudem gibt es Informationen zu der Geschichte der queeren Bewegung und einen Überblick über queere Begriffe. Schritt für Schritt hilft der Reflektionsteil des Buches dabei, das eigene Coming-out zu planen, zu gestalten und gut vorzubereiten - oder Menschen zu unterstützen, die sich gerade outen. Der Autor und die Mitwirkenden zeigen: Sich zu outen kostet Kraft - schenkt aber Freiheit, Authentizität und ist jede Anstrengung wert! , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20230921, Produktform: Kartoniert, Autoren: Schättin, Marco, Seitenzahl/Blattzahl: 172, Keyword: Adam Fehr; Annina Anderhalden; Bisexuell; BookTok; Coming Out; Curdin Orlik; Dominique Rinderknecht; Forum Queeres Archiv; Homosexualität; Janboris Rätz; LGBT; Leedonal Moore; Lesben; Lesbisch; Olivier Bore; Queer; Queeramnesty; Schwul; Schwule; Sebastian Goddemeier; TikTok; Transgender; Udo Rauchfleisch, Fachschema: Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität~Gender Studies~Geschlechterforschung~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Gender Studies: Gruppen~Selbsthilfe und Persönlichkeitsentwicklung, Thema: Optimieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Sexualität, Partnerschaft und Gesellschaft, allgemein, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Humboldt Verlag, Verlag: Humboldt Verlag, Verlag: humboldt Verlag, Länge: 212, Breite: 143, Höhe: 14, Gewicht: 394, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 289128722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.