Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Elliot-Easton-The-Story
Top-Angebote
Produkte zum Begriff Elliot-Easton-The-Story:
-
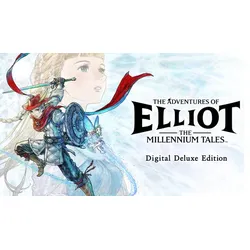
Square Enix, The Adventures of Elliot - The Millennium TalesThe Adventures of Elliot: The Millennium Tales, das brandneue Action-RPG der Macher von Octopath Traveler und Bravely Default, kombiniert erstmals atemberaubende HD-2D-Grafik mit aufregendem Action-Adventure-Gameplay. Der Abenteurer Elliot und seine Feenbegleiterin Faie begeben sich auf eine Reise durch insgesamt vier Zeitalter, um eine Aufgabe zu erfüllen, die ein ganzes Jahrtausend umspannt. Geniesse intuitive und erfüllende actionbasierte Kämpfe mit einer Reihe strategischer Hilfsfertigkeiten deiner Fee, während du die geheimnisvolle Vergangenheit dieser Welt aufdeckst.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Last StoryThe Last Story: Ein cineastisches Rollenspielerlebnis für bis zu sechs Spieler im Online-Modus. Aus der Feder des Final Fantasy Schöpfers. Und erneut öffnet sich mit Wii das Tor zu einer anderen Welt. Aus der Feder des Final Fantasy Schöpfers kommt ein großartiges, cineastisches Rollenspielabenteuer. Es gilt die mysteriöse Insel Lazulis zu erkunden, auf der der Kampf zweier sagenumwobener Völker tobt. Als der mit besonderen Fähigkeiten begabte Zael führt der Spieler eine Söldnerbande an, getrieben von der Hoffnung eines Tages ein ehrbarer Ritter zu werden. Dank seines Talents kann Zael die gegnerischen Angriffe auf sich lenken, um seinen Kameraden mehr Handlungsspielraum zu geben. Eine Fähigkeit, die mit Bedacht eingesetzt werden sollte. The Last Story macht das Drama jeder Schlacht so intensiv wie nie: durch die Verbindung cineastischer Filmsequenzen, die sich nahtlos mit Kampfelementen verbindet. Dabei macht die Action niemals Pause, da die Charaktere im Spielverlauf wichtige Handlungspunkte besprechen, wodurch die Geschichte ohne Unterbrechung vorangetrieben wird. Durch die Möglichkeit, entweder ein automatisches oder manuelles Angriffssystem zu wählen, können die Spieler die spielerische Herausforderung an ihre Fähigkeiten anpassen. Wer sein strategisches und kämpferisches Geschick verfeinert hat, kann sich auch online in epischen Schlachten behaupten. Denn bis zu sechs Spieler können mit- oder gegeneinander antreten. Der Weg zum ehrbaren Ritter führt durch den Schmutz des Schlachtfeldes – mit Wii und The Last Story. Features - Ein neues dynamisches und schnelles Rollenspiel für Wii. - Furiose Action mit einem einzigartigen Kampfsystem. - Vom Schöpfer der Final Fantasy Reihe. - Grandioses cineastisches Spielerlebnis. - Erkunde Lazulis, decke Geheimnisse auf und bestreite versteckte Missionen. - Für bis zu sechs Spieler auch online spielbar.49,99 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist die schönste Schreibweise des Namens Elliott/Elliot/Elliot/Eliot?
Die schönste Schreibweise des Namens Elliott/Elliot/Elliot/Eliot ist subjektiv und hängt von persönlichen Vorlieben ab. Es gibt keine "richtige" oder "falsche" Schreibweise, solange der Name korrekt ausgesprochen wird. Es ist wichtig, die Schreibweise zu wählen, die am besten zum individuellen Stil und zur Persönlichkeit passt. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Elliot-Easton-The-Story:
-
Square Enix, The Adventures of Elliot - The Millennium TalesThe Adventures of Elliot: The Millennium Tales, das brandneue Action-RPG der Macher von Octopath Traveler und Bravely Default, kombiniert erstmals atemberaubende HD-2D-Grafik mit aufregendem Action-Adventure-Gameplay. Der Abenteurer Elliot und seine Feenbegleiterin Faie begeben sich auf eine Reise durch insgesamt vier Zeitalter, um eine Aufgabe zu erfüllen, die ein ganzes Jahrtausend umspannt. Geniesse intuitive und erfüllende actionbasierte Kämpfe mit einer Reihe strategischer Hilfsfertigkeiten deiner Fee, während du die geheimnisvolle Vergangenheit dieser Welt aufdeckst.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Elliot-Easton-The-Story
-
The Last StoryThe Last Story: Ein cineastisches Rollenspielerlebnis für bis zu sechs Spieler im Online-Modus. Aus der Feder des Final Fantasy Schöpfers. Und erneut öffnet sich mit Wii das Tor zu einer anderen Welt. Aus der Feder des Final Fantasy Schöpfers kommt ein großartiges, cineastisches Rollenspielabenteuer. Es gilt die mysteriöse Insel Lazulis zu erkunden, auf der der Kampf zweier sagenumwobener Völker tobt. Als der mit besonderen Fähigkeiten begabte Zael führt der Spieler eine Söldnerbande an, getrieben von der Hoffnung eines Tages ein ehrbarer Ritter zu werden. Dank seines Talents kann Zael die gegnerischen Angriffe auf sich lenken, um seinen Kameraden mehr Handlungsspielraum zu geben. Eine Fähigkeit, die mit Bedacht eingesetzt werden sollte. The Last Story macht das Drama jeder Schlacht so intensiv wie nie: durch die Verbindung cineastischer Filmsequenzen, die sich nahtlos mit Kampfelementen verbindet. Dabei macht die Action niemals Pause, da die Charaktere im Spielverlauf wichtige Handlungspunkte besprechen, wodurch die Geschichte ohne Unterbrechung vorangetrieben wird. Durch die Möglichkeit, entweder ein automatisches oder manuelles Angriffssystem zu wählen, können die Spieler die spielerische Herausforderung an ihre Fähigkeiten anpassen. Wer sein strategisches und kämpferisches Geschick verfeinert hat, kann sich auch online in epischen Schlachten behaupten. Denn bis zu sechs Spieler können mit- oder gegeneinander antreten. Der Weg zum ehrbaren Ritter führt durch den Schmutz des Schlachtfeldes – mit Wii und The Last Story. Features - Ein neues dynamisches und schnelles Rollenspiel für Wii. - Furiose Action mit einem einzigartigen Kampfsystem. - Vom Schöpfer der Final Fantasy Reihe. - Grandioses cineastisches Spielerlebnis. - Erkunde Lazulis, decke Geheimnisse auf und bestreite versteckte Missionen. - Für bis zu sechs Spieler auch online spielbar.49,99 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
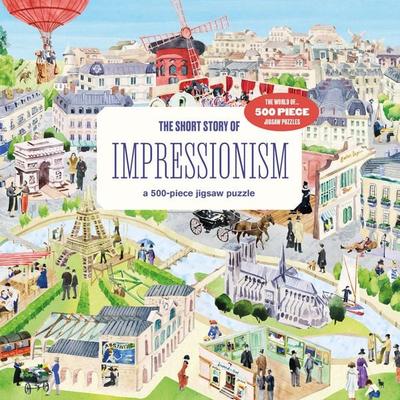
The Story of Impressionism> Neues, Kompaktes Puzzle-format Mit 500 Teilen > Gestaltet Von Unserem Erfolgreichen Illustrator Marcel George > Mit Künstler*innen Wie Edouard Manet, Georges Seurat Und Berthe Morisot Erfahren Sie Mehr Über Die Ideen Und Die Geschichte Des...18,00 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist die schönste Schreibweise des Namens Elliott/Elliot/Elliot/Eliot?
Die schönste Schreibweise des Namens Elliott/Elliot/Elliot/Eliot ist subjektiv und hängt von persönlichen Vorlieben ab. Es gibt keine "richtige" oder "falsche" Schreibweise, solange der Name korrekt ausgesprochen wird. Es ist wichtig, die Schreibweise zu wählen, die am besten zum individuellen Stil und zur Persönlichkeit passt. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.