Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Elsys-External-Temperature-Probe
Top-Angebote
Produkte zum Begriff Elsys-External-Temperature-Probe:
-
Elsys ERS LITE Temperature humidity, Thermometer + HygrometerDer ERS LITE Temperature humidity Sensor von Elsys ist ein drahtloser LoRaWAN-Sensor, der speziell für den Innenbereich entwickelt wurde. Er misst präzise Temperatur und Luftfeuchtigkeit und fügt sich dank seines skandinavischen Designs unauffällig in verschiedene Umgebungen ein, sei es in geschäftlichen, öffentlichen oder privaten Räumen. Der Sensor überzeugt durch seine lange Batterielebensdauer, was ihn wartungsarm macht, und ermöglicht einen einfachen Batteriewechsel bei Bedarf. Die Konfiguration des Sensors erfolgt unkompliziert über NFC mit einem Smartphone oder per Downlink, wodurch Einstellungen wie Abtastrate, Datenrate, Verschlüsselungsschlüssel und weitere Parameter schnell angepasst werden können. Dieses Gerät bietet eine zuverlässige und flexible Lösung für die Überwachung von Raumklima, was es zu einer idealen Wahl für Smart Home Anwendungen und professionelle Umgebungen macht. Die kabellose Übertragung und die Möglichkeit zur Wandmontage unterstreichen die vielseitigen Einsatzmöglichkeiten des Sensors. - Lange Batterielebensdauer für wartungsarmen Betrieb - Einfache Konfiguration via NFC oder Downlink - Skandinavisches Design für unauffällige Integration.70,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
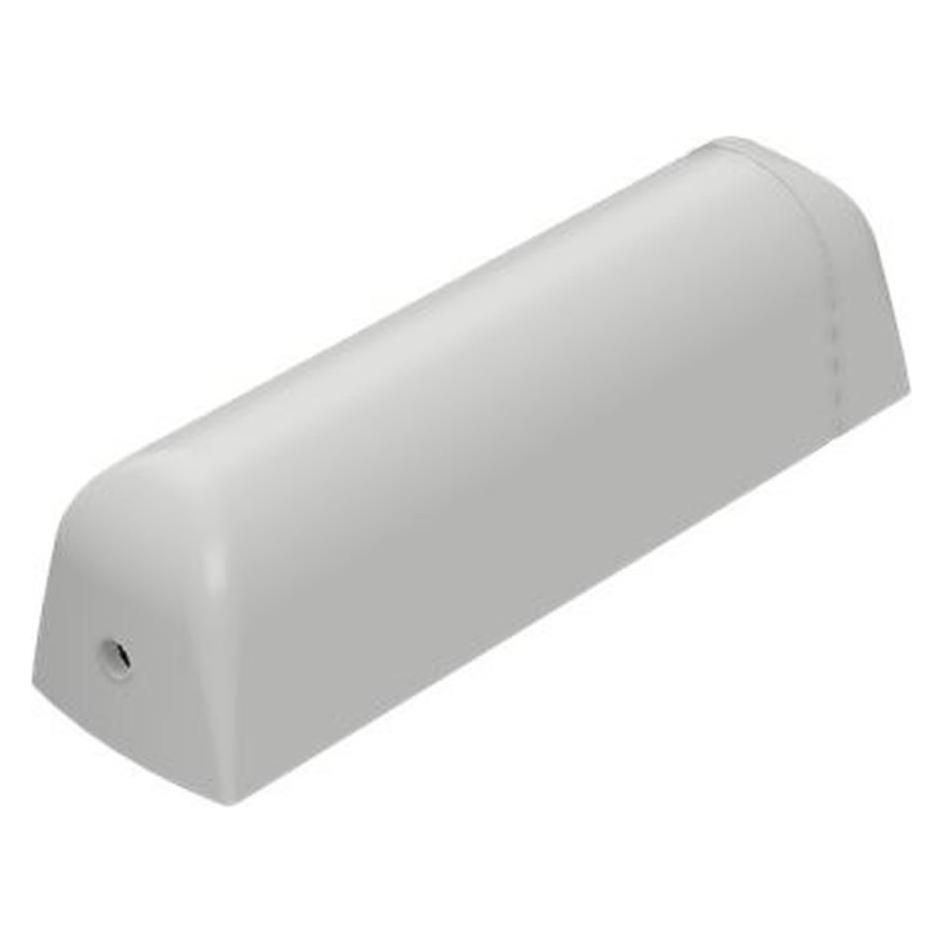
Elsys ERS Temperature humidity light motion Sensor, Entwicklungsboard ZubehörERS2 ist ein drahtloser LoRaWAN-Sensor für Innenräume, der Temperatur, Feuchtigkeit, Licht und Bewegung (PIR) misst. Sein skandinavisches Design macht ihn unauffällig in geschäftlichen, öffentlichen und privaten Umgebungen. Der ERS2 ist dank seiner langen Batterielebensdauer wartungsarm, und die Batterien können bei Bedarf einfach ausgetauscht werden. Konfigurationen des Sensors, wie zum Beispiel Abtastrate, Datenrate, Verschlüsselungsschlüssel, Auslöser, Aktivierung und mehr, können schnell über NFC mit einem Smartphone oder per Downlink vorgenommen werden. Eine Ampelfunktion zeigt an, wenn ein bestimmter Schwellenwert der Temperatur oder ein anderer Wert erreicht wurde. Der Schwellenwert ist konfigurierbar, und Sie können die Farbe des Lichts, die Frequenz und die Lichtintensität wählen.86,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was sind äußere Quellenmerkmale (external features)?
Äußere Quellenmerkmale beziehen sich auf die äußeren Eigenschaften einer Quelle, die bei der Bewertung ihrer Glaubwürdigkeit und Zuverlässigkeit berücksichtigt werden können. Dazu gehören beispielsweise der Autor oder die Autorin der Quelle, der Veröffentlichungsort, das Erscheinungsjahr, der Verlag oder die Institution, die die Quelle veröffentlicht hat. Diese Merkmale können Hinweise darauf geben, wie vertrauenswürdig und aktuell die Informationen in der Quelle sind. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Elsys-External-Temperature-Probe:
-
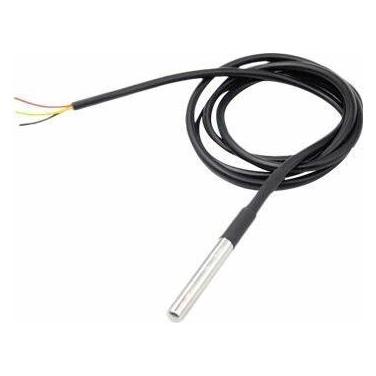
Elsys External Temperature Probe 3m, Entwicklungsboard ZubehörDas Digitalthermometer DS18B20 bietet 9-Bit- bis 12-Bit-Celsius-Temperaturmessungen und verfügt über eine Alarmfunktion mit nichtflüchtigen, vom Benutzer programmierbaren oberen und unteren Auslösepunkten. Das DS18B20 kommuniziert über einen 1-Wire-Bus, der per Definition nur eine Datenleitung (und Masse) für die Kommunikation mit einem zentralen Mikroprozessor benötigt. Darüber hinaus kann der DS18B20 direkt über die Datenleitung mit Strom versorgt werden, sodass eine externe Stromversorgung nicht erforderlich ist. Jedes DS18B20 verfügt über einen einzigartigen 64-Bit-Seriencode, der es ermöglicht, mehrere DS18B20 auf demselben 1-Wire-Bus zu betreiben. Somit ist es einfach, einen Mikroprozessor zur Steuerung vieler DS18B20 zu verwenden, die über einen grossen Bereich verteilt sind. Zu den Anwendungen, die von dieser Funktion profitieren können, gehören HLK-Umgebungssteuerungen, Temperaturüberwachungssysteme in Gebäuden, Geräten oder Maschinen sowie Prozessüberwachungs- und -steuerungssysteme.61,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elsys ERS LITE Temperature humidity, Thermometer + HygrometerDer ERS LITE Temperature humidity Sensor von Elsys ist ein drahtloser LoRaWAN-Sensor, der speziell für den Innenbereich entwickelt wurde. Er misst präzise Temperatur und Luftfeuchtigkeit und fügt sich dank seines skandinavischen Designs unauffällig in verschiedene Umgebungen ein, sei es in geschäftlichen, öffentlichen oder privaten Räumen. Der Sensor überzeugt durch seine lange Batterielebensdauer, was ihn wartungsarm macht, und ermöglicht einen einfachen Batteriewechsel bei Bedarf. Die Konfiguration des Sensors erfolgt unkompliziert über NFC mit einem Smartphone oder per Downlink, wodurch Einstellungen wie Abtastrate, Datenrate, Verschlüsselungsschlüssel und weitere Parameter schnell angepasst werden können. Dieses Gerät bietet eine zuverlässige und flexible Lösung für die Überwachung von Raumklima, was es zu einer idealen Wahl für Smart Home Anwendungen und professionelle Umgebungen macht. Die kabellose Übertragung und die Möglichkeit zur Wandmontage unterstreichen die vielseitigen Einsatzmöglichkeiten des Sensors. - Lange Batterielebensdauer für wartungsarmen Betrieb - Einfache Konfiguration via NFC oder Downlink - Skandinavisches Design für unauffällige Integration.70,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Elsys-External-Temperature-Probe
-
Elsys ERS Temperature humidity light motion Sensor, Entwicklungsboard ZubehörERS2 ist ein drahtloser LoRaWAN-Sensor für Innenräume, der Temperatur, Feuchtigkeit, Licht und Bewegung (PIR) misst. Sein skandinavisches Design macht ihn unauffällig in geschäftlichen, öffentlichen und privaten Umgebungen. Der ERS2 ist dank seiner langen Batterielebensdauer wartungsarm, und die Batterien können bei Bedarf einfach ausgetauscht werden. Konfigurationen des Sensors, wie zum Beispiel Abtastrate, Datenrate, Verschlüsselungsschlüssel, Auslöser, Aktivierung und mehr, können schnell über NFC mit einem Smartphone oder per Downlink vorgenommen werden. Eine Ampelfunktion zeigt an, wenn ein bestimmter Schwellenwert der Temperatur oder ein anderer Wert erreicht wurde. Der Schwellenwert ist konfigurierbar, und Sie können die Farbe des Lichts, die Frequenz und die Lichtintensität wählen.86,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elsys EMS DESK Temperature Humidity Desk occupancy, Wetterstation ZubehörDer ELSYS EMS2 Desk ist ein innovativer kabelloser LoRaWAN-Sensor, der speziell für die Überwachung von Schreibtischbelegung, Temperatur und Luftfeuchtigkeit in Innenräumen entwickelt wurde. Mit seinem kompakten und unauffälligen Design lässt sich der Sensor problemlos unter Schreibtischen installieren, wodurch er in Büro-, öffentlichen und privaten Umgebungen kaum wahrnehmbar ist. Das Gerät zeichnet sich durch eine lange Batterielaufzeit aus, die über 10 Jahre beträgt, und ermöglicht einen einfachen Batteriewechsel. Die Konfiguration des Sensors erfolgt bequem über NFC mit einem Smartphone oder durch Downlink-Kommunikation. Der EMS2 Desk liefert präzise Messwerte für Facility Management und Raumoptimierung, indem er Temperaturwerte von -10 °C bis 60 °C mit einer Genauigkeit von ±0,3 °C sowie Luftfeuchtigkeitsmessungen von 0 % bis 100 % relativer Feuchte mit ±3 % Genauigkeit bereitstellt. Die passive Infrarottechnologie zur Schreibtischbelegungserkennung bietet ein 120-Grad-Sichtfeld und sorgt für zuverlässige Datenübertragung. - Kabelloser LoRaWAN-Sensor für Innenräume - Lange Batterielaufzeit von über 10 Jahren - Einfache Sensorkonfiguration per NFC oder Downlink - Präzise Messwerte für Temperatur und Luftfeuchtigkeit.91,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind äußere Quellenmerkmale (external features)?
Äußere Quellenmerkmale beziehen sich auf die äußeren Eigenschaften einer Quelle, die bei der Bewertung ihrer Glaubwürdigkeit und Zuverlässigkeit berücksichtigt werden können. Dazu gehören beispielsweise der Autor oder die Autorin der Quelle, der Veröffentlichungsort, das Erscheinungsjahr, der Verlag oder die Institution, die die Quelle veröffentlicht hat. Diese Merkmale können Hinweise darauf geben, wie vertrauenswürdig und aktuell die Informationen in der Quelle sind. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.