Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Endgame-Gear-OP1
Top-Angebote
Produkte zum Begriff Endgame-Gear-OP1:
-
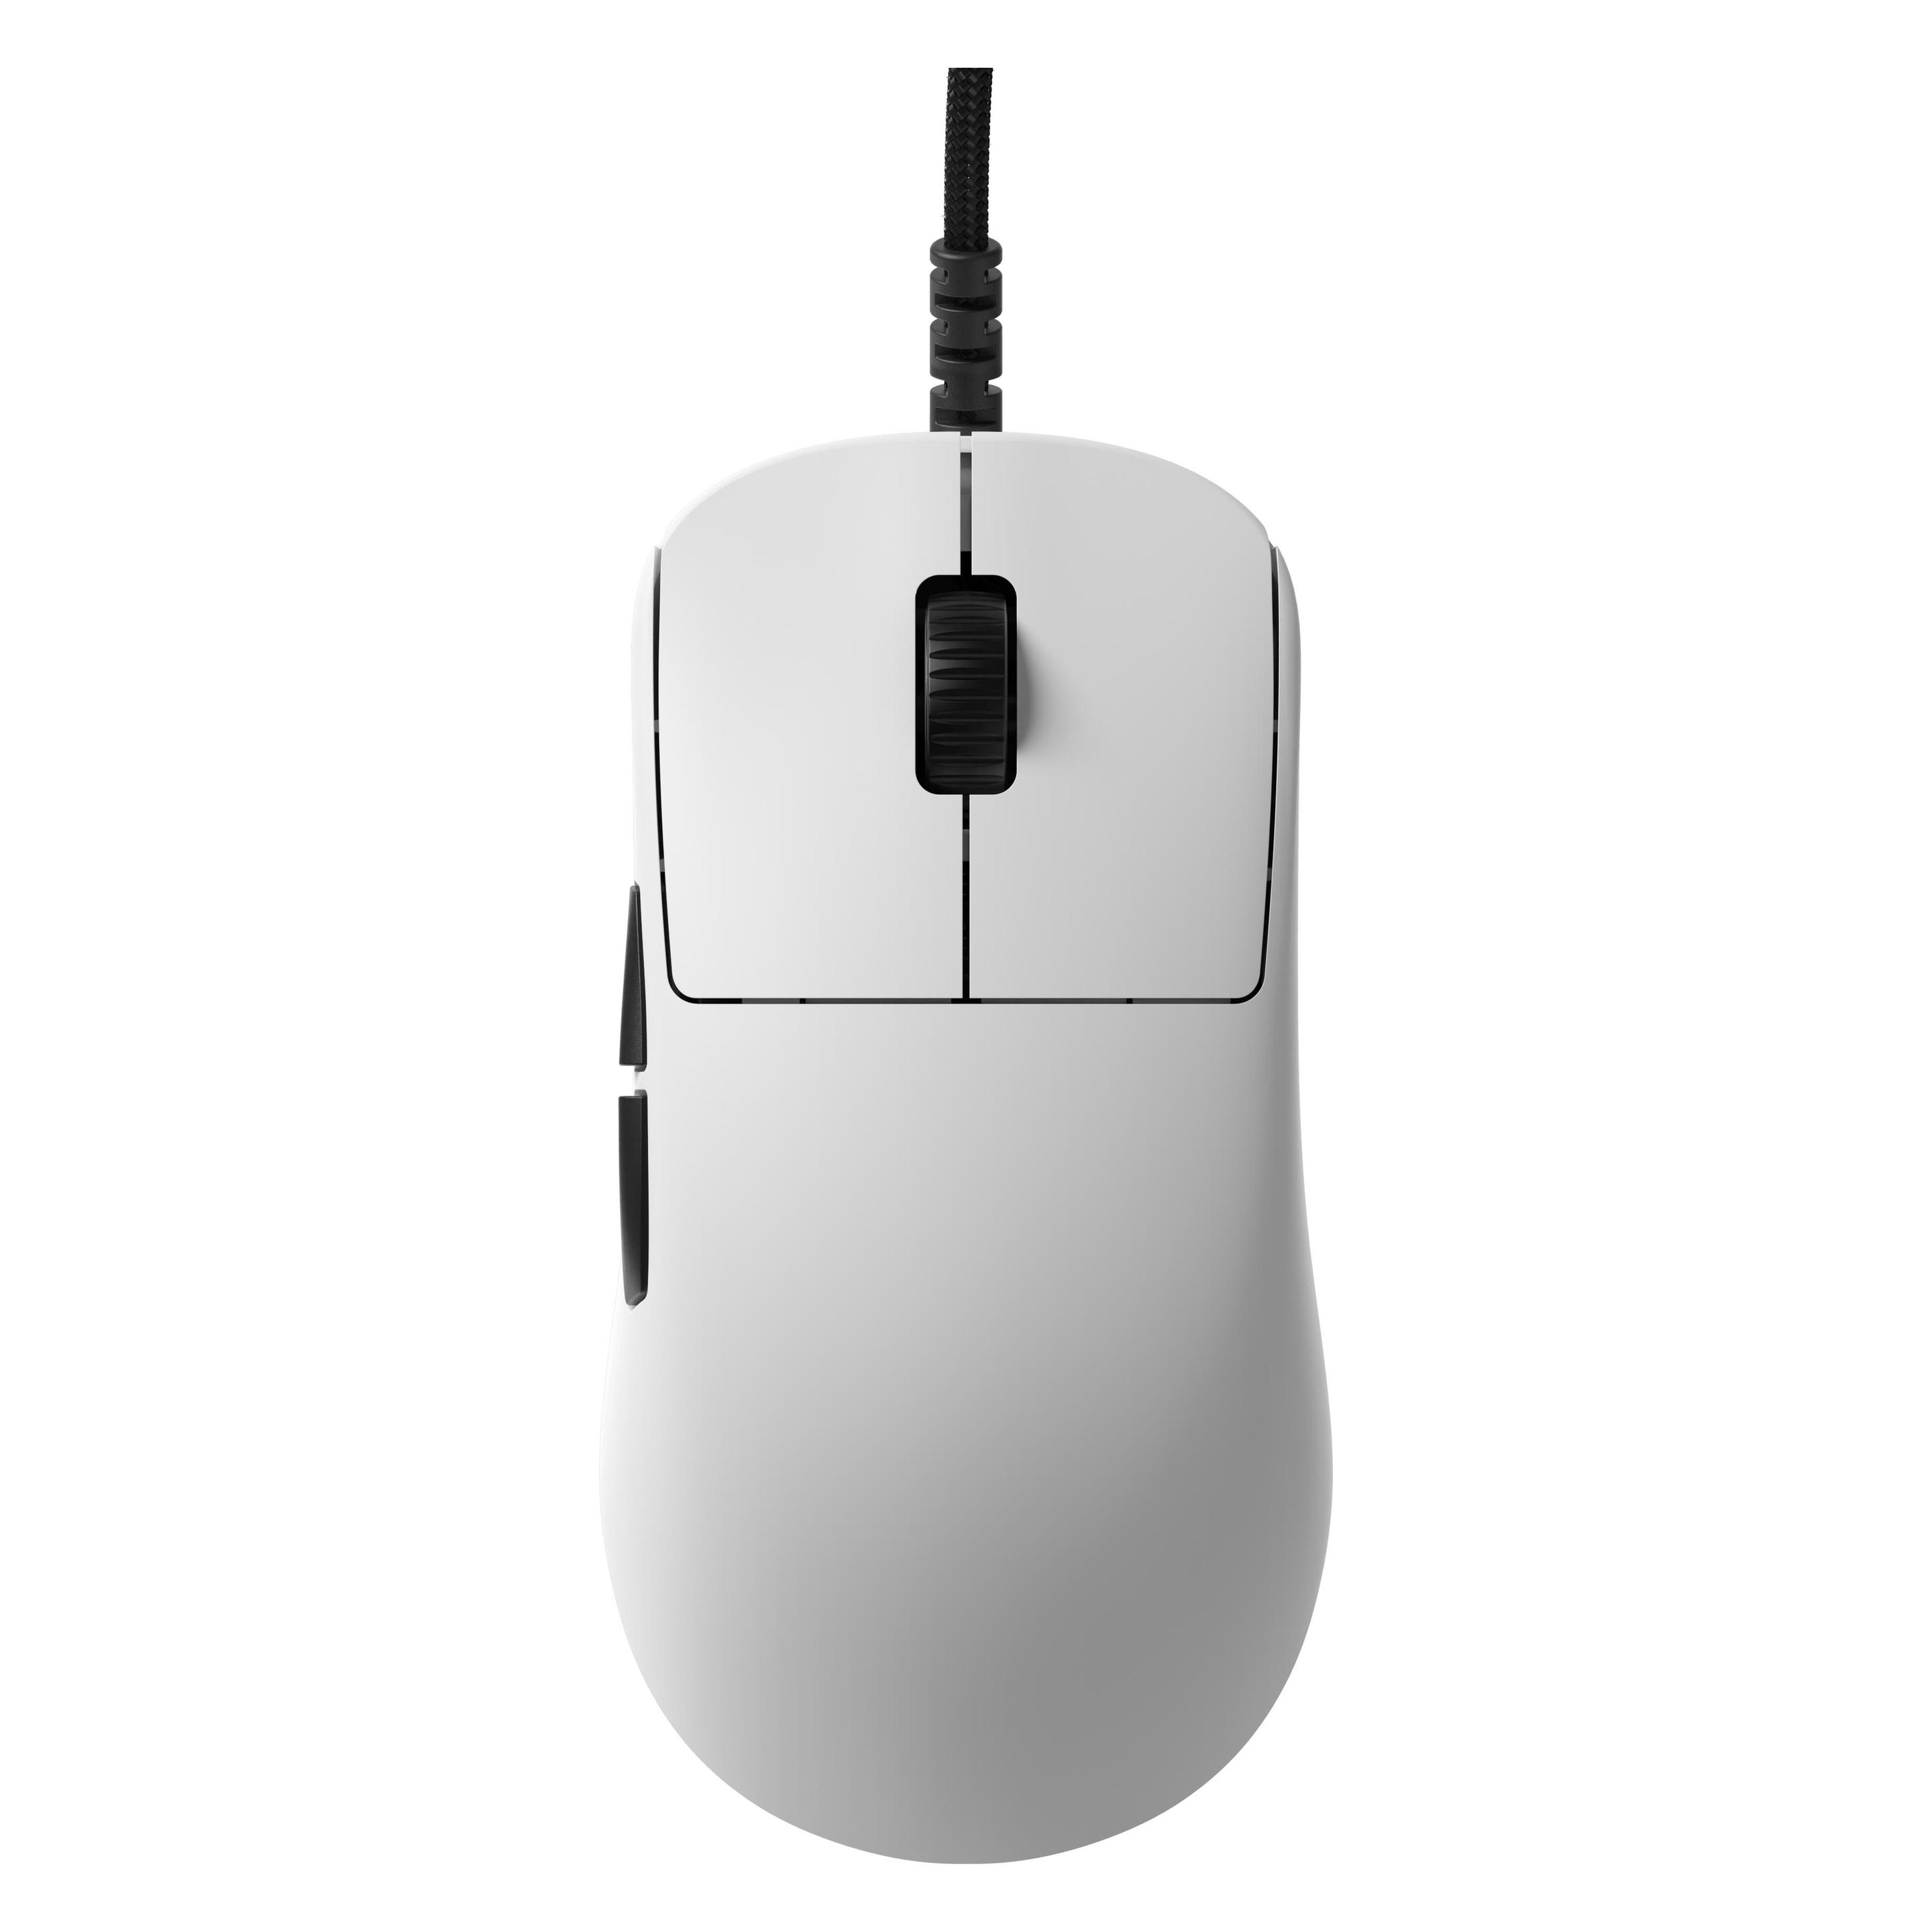
Endgame Gear Gear OP1 8K V2 (Kabelgebunden), Maus, WeissDie Endgame Gear OP1 8K V2 Gaming-Maus ist eine hochentwickelte Maus, die speziell für Gamer konzipiert wurde. Sie bietet eine präzise und reaktionsschnelle Steuerung, die für anspruchsvolle Spiele erforderlich ist. Mit einer maximalen Bewegungserfassung von 30.000 DPI und einer Abtastrate von 8.000 Hz ermöglicht sie eine aussergewöhnliche Genauigkeit und Geschwindigkeit. Der ergonomische Formfaktor ist für Rechtshänder optimiert und sorgt für einen komfortablen Griff während langer Gaming-Sessions. Die Maus ist mit einem optischen Sensor ausgestattet, der eine hervorragende Leistung auf verschiedenen Oberflächen gewährleistet. Die kabelgebundene Verbindung über USB Typ-A sorgt für eine stabile und latenzfreie Verbindung, die für ein optimales Spielerlebnis unerlässlich ist. - Maximale Bewegungserfassung von 30.000 DPI für präzise Steuerung - Abtastrate von 8.000 Hz für schnelle Reaktionszeiten - Ergonomischer Formfaktor, optimiert für Rechtshänder - Optischer Sensor für zuverlässige Leistung auf verschiedenen Oberflächen.79,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morris, Michael: EndgameEndgame , Die letzten Jahre in Freiheit? , Sonstige > Motorkühlung , Erscheinungsjahr: 20240812, Produktform: Kartoniert, Autoren: Morris, Michael, Redaktion: Helsing, Jan van, Seitenzahl/Blattzahl: 408, Keyword: Great Reset; Illuminati; Klaus Schwab, Fachschema: Fake News~Medienwissenschaft / Desinformation - Fehlinformation~Verschwörung, Fachkategorie: Verschwörungstheorien~Körper und Geist, Warengruppe: HC/Grenzwissenschaften, Fachkategorie: Desinformation und Fehlinformation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Amadeus Verlag, Verlag: Amadeus Verlag, Verlag: Amadeus Verlag GmbH & Co. KG, Länge: 212, Breite: 149, Höhe: 36, Gewicht: 542, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
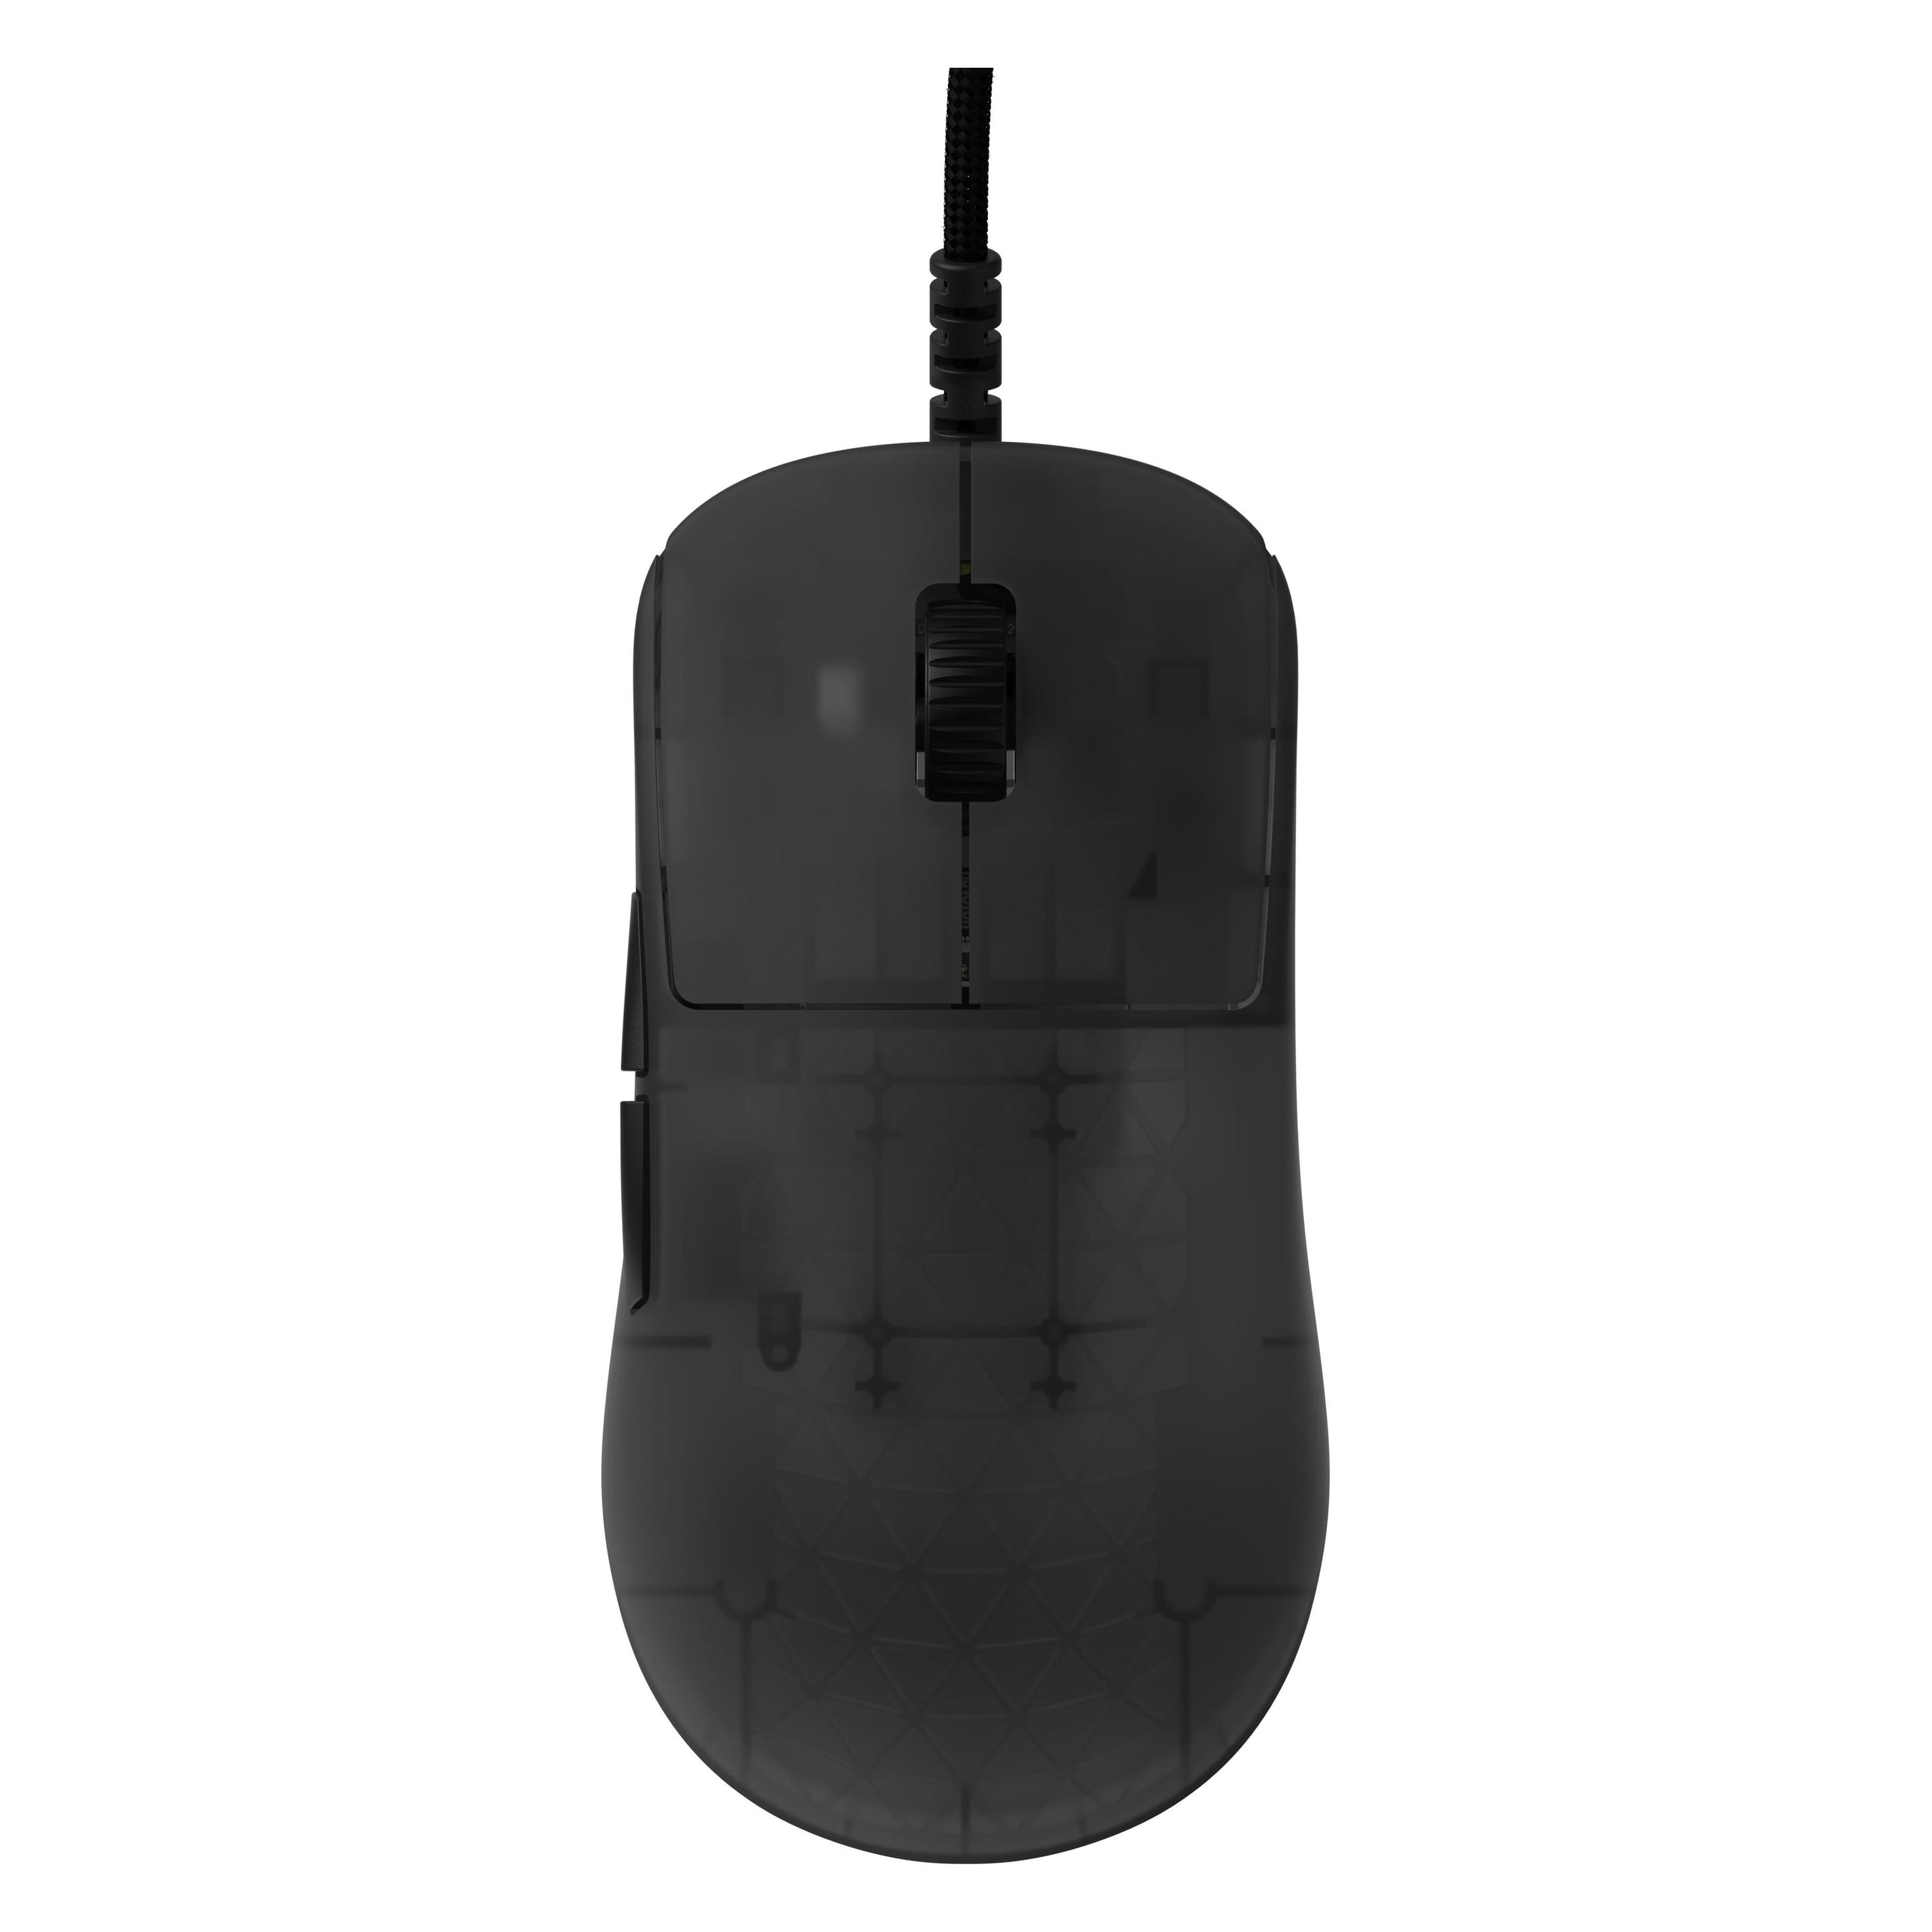
ENDGAME GEAR OP1 8k v2 Gaming-Maus, SchwarzKabelgebundene Gaming-Maus 8.000 Hz Polling-Rate Custom PixArt PAW3950 U+1F95A-Sensor mit bis zu 30.000 CPI Kailh GX mechanische Switches flexibles Flex Cord 5.0-Kabel ultraleicht mit nur ungefähr 50 g austauschbare Hauptschalter79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Warum lässt sich der teenage engineering op1 nicht mehr einschalten?
Es gibt verschiedene mögliche Gründe, warum sich der teenage engineering op1 nicht mehr einschalten lässt. Es könnte ein Problem mit der Batterie oder dem Netzteil geben, das den Strom nicht mehr richtig liefert. Es könnte auch ein technisches Problem im Inneren des Geräts geben, das eine Reparatur erfordert. Es wäre ratsam, das Gerät von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems festzustellen. **
Top-Angebote
Produkte zum Begriff Endgame-Gear-OP1:
-
Endgame Gear OP1Mouse-Grip-Skins-Set Endgame Gear OP1 enthält 4 vorgeschnittene 0.5 mm Skins für zusätzlichen Grip beim Klicken, Bewegen und Anheben, kompatibel mit allen OP1 Modellen. Dieses Set enthält 2 Skins für die Haupttasten und 1 für jede Seite. Die Skins für die Haupttasten bedecken die gesamte Taste, und die Seitenskins bedecken den dünnsten Teil der Maus bis zu dem Punkt, an dem sich der Buckel verbreitert. Wenn du nur die Seitenskins oder nur den rechten Seitenskin verwendest, kannst du die Mausform anpassen, wenn sich der Buckel zu breit anfühlt oder die Griffbreite zu schmal wirkt. 4 einzelne Skins: 2 Skins für Haupttasten + 2 Seitenskins Vorgeschnitten für OP1 Für zusätzlichen Grip während der Nutzung entwickelt 0.5 mm Stärke Kompatibel mit allen OP1 Modellen Verbessert Kontrolle und Komfort und hält dabei das OP1 Gefühl passend zu deinem Griff.13,11 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Endgame Gear Gear OP1 8K V2 (Kabelgebunden), Maus, WeissDie Endgame Gear OP1 8K V2 Gaming-Maus ist eine hochentwickelte Maus, die speziell für Gamer konzipiert wurde. Sie bietet eine präzise und reaktionsschnelle Steuerung, die für anspruchsvolle Spiele erforderlich ist. Mit einer maximalen Bewegungserfassung von 30.000 DPI und einer Abtastrate von 8.000 Hz ermöglicht sie eine aussergewöhnliche Genauigkeit und Geschwindigkeit. Der ergonomische Formfaktor ist für Rechtshänder optimiert und sorgt für einen komfortablen Griff während langer Gaming-Sessions. Die Maus ist mit einem optischen Sensor ausgestattet, der eine hervorragende Leistung auf verschiedenen Oberflächen gewährleistet. Die kabelgebundene Verbindung über USB Typ-A sorgt für eine stabile und latenzfreie Verbindung, die für ein optimales Spielerlebnis unerlässlich ist. - Maximale Bewegungserfassung von 30.000 DPI für präzise Steuerung - Abtastrate von 8.000 Hz für schnelle Reaktionszeiten - Ergonomischer Formfaktor, optimiert für Rechtshänder - Optischer Sensor für zuverlässige Leistung auf verschiedenen Oberflächen.79,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morris, Michael: EndgameEndgame , Die letzten Jahre in Freiheit? , Sonstige > Motorkühlung , Erscheinungsjahr: 20240812, Produktform: Kartoniert, Autoren: Morris, Michael, Redaktion: Helsing, Jan van, Seitenzahl/Blattzahl: 408, Keyword: Great Reset; Illuminati; Klaus Schwab, Fachschema: Fake News~Medienwissenschaft / Desinformation - Fehlinformation~Verschwörung, Fachkategorie: Verschwörungstheorien~Körper und Geist, Warengruppe: HC/Grenzwissenschaften, Fachkategorie: Desinformation und Fehlinformation, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Amadeus Verlag, Verlag: Amadeus Verlag, Verlag: Amadeus Verlag GmbH & Co. KG, Länge: 212, Breite: 149, Höhe: 36, Gewicht: 542, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Endgame-Gear-OP1
-
ENDGAME GEAR OP1 8k v2 Gaming-Maus, SchwarzKabelgebundene Gaming-Maus 8.000 Hz Polling-Rate Custom PixArt PAW3950 U+1F95A-Sensor mit bis zu 30.000 CPI Kailh GX mechanische Switches flexibles Flex Cord 5.0-Kabel ultraleicht mit nur ungefähr 50 g austauschbare Hauptschalter79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Warum lässt sich der teenage engineering op1 nicht mehr einschalten?
Es gibt verschiedene mögliche Gründe, warum sich der teenage engineering op1 nicht mehr einschalten lässt. Es könnte ein Problem mit der Batterie oder dem Netzteil geben, das den Strom nicht mehr richtig liefert. Es könnte auch ein technisches Problem im Inneren des Geräts geben, das eine Reparatur erfordert. Es wäre ratsam, das Gerät von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems festzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.