Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Engl-Caster
Top-Angebote
Produkte zum Begriff Engl-Caster:
-
Engl CabloaderEngl Cabloader, Cabinet Simulator; Lautsprechersimulator, IR Loader und DI-Box; 12 Lautsprecher (IR basierte Lautsprechersimulation); 4 freie Speicherplätze für User- oder 3rd Party IR´s; 10 Mikrofon- und 4 Endstufen Simulationen; Laden von User- oder 3rd Party IR´s via Software (PC, Mac); Micro USB Port zur Verbindung von PC und Mac; Druckschalter: INST / LINE für die Eingangsempfindlichkeit, GND LIFT; Favourite A: Fußschalter zum Speichern und Abrufen für Preset A; Favourite B: Fußschalter zum Speichern und Abrufen für Preset B; True Bypass; Regler (alle Regler Positionen sind ab speicherbar): MIC: Mikrofon Auswahlschalter, Center und Distance Regler um die Position des Mikrofons einzustellen; CAB: Boxen Auswahlschalter; Power Amp: Endstufen Auswahlschalter, Presence und Master Regler; Anschlüsse: Eingangsbuchse; Thru: das Eingangssignal wird ohne Veränderungen vom Input durchgeschleift; Kopfhörer Ausgang; Unbalanced Ausgang; Balanced Ausgang (XLR); Technische Daten: Sampling Rate: wenigstens 44.1kHz; Sampling Accuracy: 24bit Signal to noise ratio: 100dB; IR format: wav; Sampling Length: 1024 Samples (23.22ms); Spannungsversorgung: 9V DC 300mA (Minuspol innenliegend, nicht im Lieferumfang enthalten); Maße (T x B x H): 12 x 9.5 x 5.55 cm; Gewicht 405 g; Kein Batteriebetrieb möglich; Der Cabloader kann im Effektweg eines Verstärkers, nicht aber als Loadbox betrieben werden209,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist Caster Sugar?
Caster Sugar ist ein fein gemahlener Zucker, der in der Küche verwendet wird. Er hat eine feine Konsistenz und löst sich leicht auf, wodurch er sich gut zum Backen und Süßen von Getränken eignet. Caster Sugar wird oft in Rezepten verwendet, in denen eine schnellere Auflösung des Zuckers gewünscht ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Engl-Caster:
-
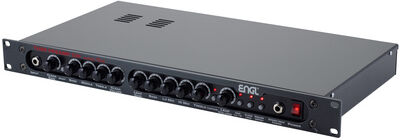
Engl E530Engl E530; 19" 1 HE Vollröhren-Rack-Vorstufe; Röhren: 2x ECC83 / 12AX7; Kanäle: 2 (Clean / Lead); Anschlüsse Frontpanel: Eingang: 6,3 mm Mono-Klinke / Kopfhörer-Ausgang: 6,3 mm Stereo-Klinke mit integrierter Mini-Endstufe mit 2x 1,5 W zum Betrieb von Kopfhörern, HiFi-Lautsprechern oder einer Gitarrenbox (rückseitig wählbar); Regler Front: Kanal 1 (Clean): Gain, Bass, Middle, Treble, Volume, Bright Switch / Kanal 2 (Lead): Gain, Bass, Lo Mid, Hi Mid, Treble, Volume, Contour Switch / Übergreifend: Gain Lo/Hi (Boost), Clean/Lead Switch, Preamp Defeat; Anschlüsse Rückseite: Auxiliary-Input (alternativ zum Front-Input): 1x 6,3 mm Mono-Klinke / Instrument Output/FX Loop Send: 1x 6,3mm Mono-Klinke (-10 dB bis 0 dB) / FX Loop Return: Stereo L/R (2x Mono-Klinke) / Line Outputs: Stereo L/R (2x 6,3 mm Mono-Klinke unsymmetrisch, Lautstärke regelbar von -10 dB bis +15 dB) / Frequenzkorrigierte Line Outputs (4x12" Cabsimulation): Stereo L/R (2x 6,3 mm Mono-Klinke) / Footswitch-Anschlüsse (2x 6,3 mm Stereo-Klinke): Clean/Lead + Gain Lo/Hi, Preamp Defeat + Contour; Gehäusetiefe: 260 mm; Gewicht: ca. 4 kg; Made in Germany529,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Engl CabloaderEngl Cabloader, Cabinet Simulator; Lautsprechersimulator, IR Loader und DI-Box; 12 Lautsprecher (IR basierte Lautsprechersimulation); 4 freie Speicherplätze für User- oder 3rd Party IR´s; 10 Mikrofon- und 4 Endstufen Simulationen; Laden von User- oder 3rd Party IR´s via Software (PC, Mac); Micro USB Port zur Verbindung von PC und Mac; Druckschalter: INST / LINE für die Eingangsempfindlichkeit, GND LIFT; Favourite A: Fußschalter zum Speichern und Abrufen für Preset A; Favourite B: Fußschalter zum Speichern und Abrufen für Preset B; True Bypass; Regler (alle Regler Positionen sind ab speicherbar): MIC: Mikrofon Auswahlschalter, Center und Distance Regler um die Position des Mikrofons einzustellen; CAB: Boxen Auswahlschalter; Power Amp: Endstufen Auswahlschalter, Presence und Master Regler; Anschlüsse: Eingangsbuchse; Thru: das Eingangssignal wird ohne Veränderungen vom Input durchgeschleift; Kopfhörer Ausgang; Unbalanced Ausgang; Balanced Ausgang (XLR); Technische Daten: Sampling Rate: wenigstens 44.1kHz; Sampling Accuracy: 24bit Signal to noise ratio: 100dB; IR format: wav; Sampling Length: 1024 Samples (23.22ms); Spannungsversorgung: 9V DC 300mA (Minuspol innenliegend, nicht im Lieferumfang enthalten); Maße (T x B x H): 12 x 9.5 x 5.55 cm; Gewicht 405 g; Kein Batteriebetrieb möglich; Der Cabloader kann im Effektweg eines Verstärkers, nicht aber als Loadbox betrieben werden209,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist Caster Sugar?
Caster Sugar ist ein fein gemahlener Zucker, der in der Küche verwendet wird. Er hat eine feine Konsistenz und löst sich leicht auf, wodurch er sich gut zum Backen und Süßen von Getränken eignet. Caster Sugar wird oft in Rezepten verwendet, in denen eine schnellere Auflösung des Zuckers gewünscht ist. **
Ähnliche Suchbegriffe für Engl-Caster
-
Engl Z12Engl Z12, robuster MIDI Fußschalter im Metallgehäuse, Stromversorgung über Phantompower vom Engl Amp oder über ein externes Netzteil (nicht im Lieferumfang enthalten). 12 Taster, Gewicht 2,3 kg, Maße: ca. 50cm x 12cm x 5cm, Inkl. 5m Midi Kabel179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Engl Gigbag for Engl 15W-30W Heads SchwarzEngl Gigbag for Engl 15W-30W Heads, Gigbag passend für Engl E315 Gigmaster 15, E307 Rockmaster 20, E309 Metalmaster 20, E633 Fireball 25, Material Nylon, mit Tragegurt, 15mm Heavy Duty Polsterung, Engl Logo eingestickt, Inklusive Fronttasche für Zubehör, Farbe Schwarz, Maße: 43 x 24 x 21 cm59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.