Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Ab wann ist "Enter the Gungeon"?
"Enter the Gungeon" wurde am 5. April 2016 veröffentlicht. Es ist ein roguelike Dungeon-Crawler-Spiel, in dem die Spieler verschiedene Waffen und Fähigkeiten nutzen, um gegen Horden von Feinden zu kämpfen und den ultimativen Schatz zu finden. Das Spiel ist auf verschiedenen Plattformen wie PC, PlayStation 4, Xbox One und Nintendo Switch verfügbar. **
Wo kann man Enter the Gungeon herunterladen?
Enter the Gungeon kann auf verschiedenen Plattformen heruntergeladen werden, darunter Steam, PlayStation Store, Xbox Store und Nintendo eShop. Es ist auch möglich, das Spiel über andere Online-Händler wie GOG oder Humble Bundle zu erwerben. **

Ähnliche Suchbegriffe für Enter-the-Gungeon
Top-Angebote
Produkte zum Begriff Enter-the-Gungeon:
-
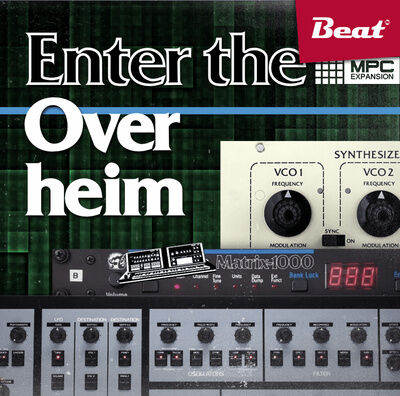
Beat Magazin Enter The OverheimBeat Magazin Enter The Overheim (ESD); MPC-Expansion; Erweiterungspack für Akai MPC-Produkte; kommt mit 77 Sounds der legendären Synthesizer SEM, Matrix 1000 und OB-X8; bietet 24 Bässe, 35 Synth- und Lead-Sounds, 14 Pads sowie 4 Effektsounds; enthält 1,05 GB Daten mit 462 Samples in 77 Keygroup Programs; Audiodemos für jedes Preset; Systemvoraussetzungen: Akai-Modelle Force, MPC One, MPC X, MPC Live, MPC Live mkII, MPC Touch, MPC Renaissance, MPC Beats sowie Akai MPC-Software11,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie kann ich Enter the Gungeon im Online-Koop-Modus spielen?
Um Enter the Gungeon im Online-Koop-Modus zu spielen, musst du die "Remote Play Together"-Funktion von Steam verwenden. Du musst deinen Freund in deine Spiellobby einladen und er muss das Spiel über Steam starten. Dann könnt ihr zusammen im Koop-Modus spielen. Beachte jedoch, dass nur der Host des Spiels Fortschritte und Erfolge freischaltet. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Enter-the-Gungeon:
-
Beat Magazin Enter The OverheimBeat Magazin Enter The Overheim (ESD); MPC-Expansion; Erweiterungspack für Akai MPC-Produkte; kommt mit 77 Sounds der legendären Synthesizer SEM, Matrix 1000 und OB-X8; bietet 24 Bässe, 35 Synth- und Lead-Sounds, 14 Pads sowie 4 Effektsounds; enthält 1,05 GB Daten mit 462 Samples in 77 Keygroup Programs; Audiodemos für jedes Preset; Systemvoraussetzungen: Akai-Modelle Force, MPC One, MPC X, MPC Live, MPC Live mkII, MPC Touch, MPC Renaissance, MPC Beats sowie Akai MPC-Software11,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Ab wann ist "Enter the Gungeon"?
"Enter the Gungeon" wurde am 5. April 2016 veröffentlicht. Es ist ein roguelike Dungeon-Crawler-Spiel, in dem die Spieler verschiedene Waffen und Fähigkeiten nutzen, um gegen Horden von Feinden zu kämpfen und den ultimativen Schatz zu finden. Das Spiel ist auf verschiedenen Plattformen wie PC, PlayStation 4, Xbox One und Nintendo Switch verfügbar. **
-
Wo kann man Enter the Gungeon herunterladen?
Enter the Gungeon kann auf verschiedenen Plattformen heruntergeladen werden, darunter Steam, PlayStation Store, Xbox Store und Nintendo eShop. Es ist auch möglich, das Spiel über andere Online-Händler wie GOG oder Humble Bundle zu erwerben. **
-
Wie kann ich Enter the Gungeon im Online-Koop-Modus spielen?
Um Enter the Gungeon im Online-Koop-Modus zu spielen, musst du die "Remote Play Together"-Funktion von Steam verwenden. Du musst deinen Freund in deine Spiellobby einladen und er muss das Spiel über Steam starten. Dann könnt ihr zusammen im Koop-Modus spielen. Beachte jedoch, dass nur der Host des Spiels Fortschritte und Erfolge freischaltet. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Enter-the-Gungeon
-
Hammad, Isabella: Enter GhostEnter Ghost , Roman - Deutschsprachige Ausgabe , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240911, Produktform: Leinen, Autoren: Hammad, Isabella, Übersetzung: Ahrens, Henning, Seitenzahl/Blattzahl: 477, Keyword: 2024; buch; bücher; hamlet; herkunft; identität; israel; longlist women's prize for fiction; neuerscheinung; palästinakonflikt; roman; romane; shakespeare; shortlist women's prize for fiction 2024; unabhängigkeit; westjordanland, Fachschema: Israel / Roman, Erzählung~Palästina / Roman, Erzählung, Region: Israel~Palästina, Zeitraum: 2020 bis 2029 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand, Länge: 186, Breite: 127, Höhe: 39, Gewicht: 478, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.