Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Epico-43811101300006-Inoi-InoiPad
Top-Angebote
Produkte zum Begriff Epico-43811101300006-Inoi-InoiPad:
-
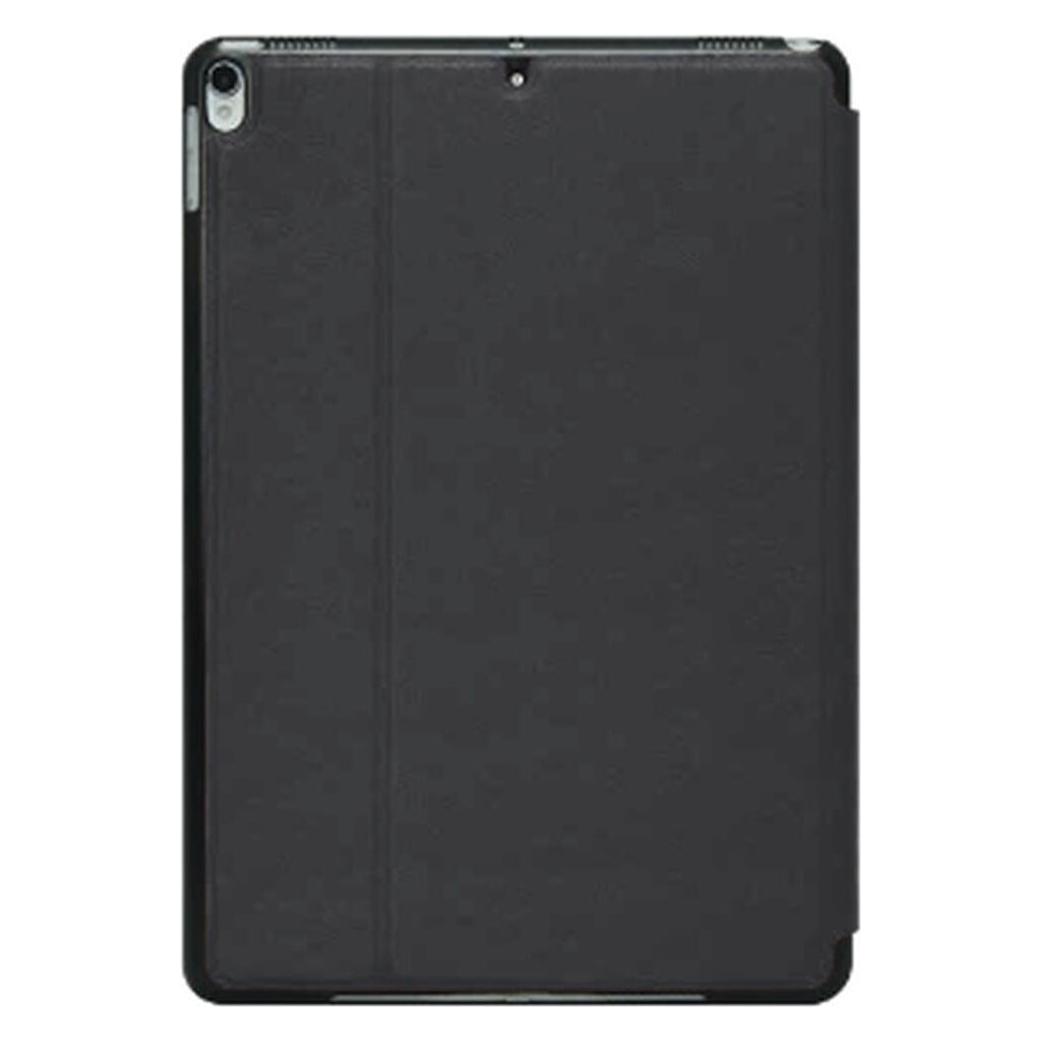
Laut TYPE FOLIO 2 for iPad 10. Gen (2022) - Black (Inoi InoiPad, Inoi Inoipad Pro), Tablet Hülle, SchwarzDas Laut Type Folio 2 ist eine Schutzhülle, die speziell für das iPad der 10. Generation (Modell 2022) in klassischem Schwarz entwickelt wurde. Diese Folio-Hülle bietet umfassenden Schutz durch eine robuste Polycarbonatschale, die das iPad sicher fixiert, wobei der volle Zugang zu allen Anschlüssen, Tasten und Kameras erhalten bleibt. Der vordere Deckel verfügt über ein magnetisches Verschlusssystem, das das Gerät beim Öffnen und Schliessen automatisch aktiviert beziehungsweise in den Ruhemodus versetzt, was zur Batterieschonung beiträgt. Die Hülle bietet mehrere verstellbare Betrachtungswinkel für bequemes Tippen, Medienkonsum oder Videotelefonie, mit einer stabilen Stützfunktion für Hoch- und Querformat. Das Innere ist mit weichem Mikrofasermaterial ausgekleidet, das den iPad-Bildschirm vor Kratzern schützt, während die Aussenseite Widerstand gegen alltägliche Stösse und leichte Aufprälle bietet. Die präzisen Ausschnitte gewährleisten Kompatibilität mit Apple Pencil-Ladung und Konnektivität, und das schlanke Design fügt minimale Dicke hinzu, wobei die Portabilität des iPads erhalten bleibt. Dieses Modell ist Teil der Type Folio-Serie und stellt das Nachfolgemodell des originalen Type Folio dar, mit verfeinerten Materialien und verbesserten Scharniermechanismen für erhöhte Langlebigkeit. Die schwarze Farboption bietet ein professionelles Erscheinungsbild für verschiedene Umgebungen von Büronutzung bis Bildungseinrichtungen. Die Hülle misst etwa 25,0 cm in der Höhe, 17,5 cm in der Breite und fügt bei geschlossenem Zustand etwa 1,2 cm Dicke hinzu, bei einem Gewicht von ungefähr 350 g. Sie gewährleistet Kompatibilität mit der Touchscreen-Funktionalität des iPad der 10. Generation und allen Standardfunktionen ohne Beeinträchtigung.82,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Epico-43811101300006-Inoi-InoiPad:
-
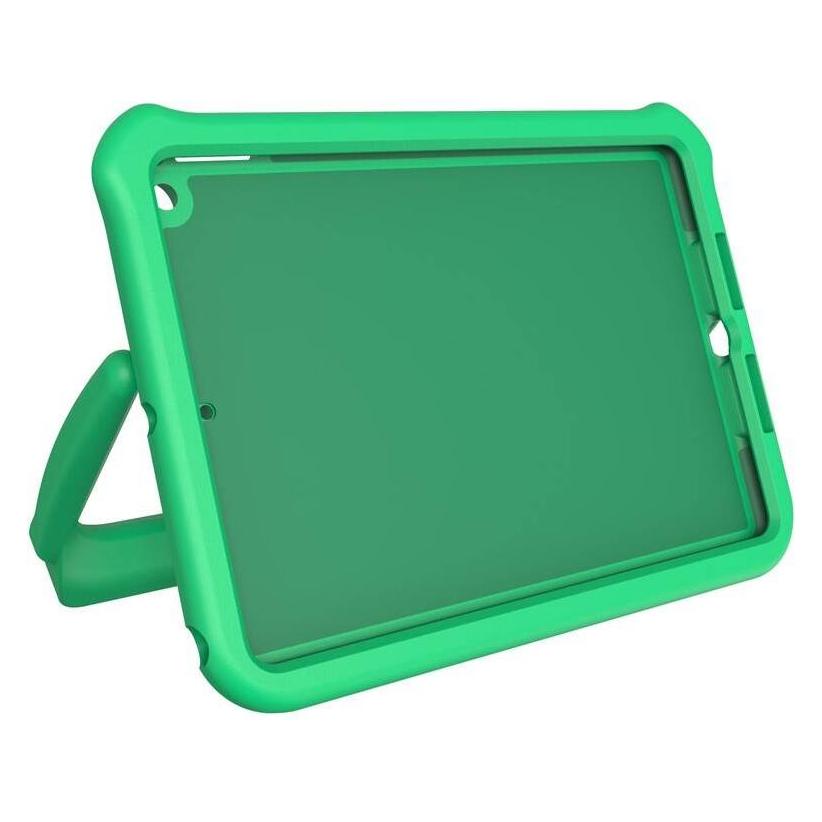
Epico 43811101300006 (Inoi InoiPad), Tablet Hülle, SchwarzDas Epico Tastatur-Case für das iPad bietet den dringend benötigten Schutz vor Stürzen, Kratzern und alltäglichem Verschleiss. Eine leichte, tragbare Tastatur lässt sich einfach über die Bluetooth-Schnittstelle verbinden, und das verstellbare Gelenk hält Ihr Gerät sicher in mehreren Betrachtungswinkeln, sodass Sie problemlos schreiben, lesen oder einen Film ansehen können. Der integrierte Halter für den Apple Pencil oder den Epico Stylus Pen befindet sich auf der rechten Seite des Cases und sorgt dafür, dass der Stift sicher aufbewahrt wird. Steigern Sie Ihre Produktivität mit Mehrfinger-Gesten auf dem Touchpad. Der Akku hält mehr als 100 Stunden bei kontinuierlicher Nutzung, und die Ladezeit beträgt 2-3 Stunden. Im Lieferumfang ist ein USB-C-Kabel mit einer Länge von 0,3 m enthalten.133,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laut TYPE FOLIO 2 for iPad 10. Gen (2022) - Black (Inoi InoiPad, Inoi Inoipad Pro), Tablet Hülle, SchwarzDas Laut Type Folio 2 ist eine Schutzhülle, die speziell für das iPad der 10. Generation (Modell 2022) in klassischem Schwarz entwickelt wurde. Diese Folio-Hülle bietet umfassenden Schutz durch eine robuste Polycarbonatschale, die das iPad sicher fixiert, wobei der volle Zugang zu allen Anschlüssen, Tasten und Kameras erhalten bleibt. Der vordere Deckel verfügt über ein magnetisches Verschlusssystem, das das Gerät beim Öffnen und Schliessen automatisch aktiviert beziehungsweise in den Ruhemodus versetzt, was zur Batterieschonung beiträgt. Die Hülle bietet mehrere verstellbare Betrachtungswinkel für bequemes Tippen, Medienkonsum oder Videotelefonie, mit einer stabilen Stützfunktion für Hoch- und Querformat. Das Innere ist mit weichem Mikrofasermaterial ausgekleidet, das den iPad-Bildschirm vor Kratzern schützt, während die Aussenseite Widerstand gegen alltägliche Stösse und leichte Aufprälle bietet. Die präzisen Ausschnitte gewährleisten Kompatibilität mit Apple Pencil-Ladung und Konnektivität, und das schlanke Design fügt minimale Dicke hinzu, wobei die Portabilität des iPads erhalten bleibt. Dieses Modell ist Teil der Type Folio-Serie und stellt das Nachfolgemodell des originalen Type Folio dar, mit verfeinerten Materialien und verbesserten Scharniermechanismen für erhöhte Langlebigkeit. Die schwarze Farboption bietet ein professionelles Erscheinungsbild für verschiedene Umgebungen von Büronutzung bis Bildungseinrichtungen. Die Hülle misst etwa 25,0 cm in der Höhe, 17,5 cm in der Breite und fügt bei geschlossenem Zustand etwa 1,2 cm Dicke hinzu, bei einem Gewicht von ungefähr 350 g. Sie gewährleistet Kompatibilität mit der Touchscreen-Funktionalität des iPad der 10. Generation und allen Standardfunktionen ohne Beeinträchtigung.82,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Epico-43811101300006-Inoi-InoiPad
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.