Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Erica-Synths-Pico-Drum
Top-Angebote
Produkte zum Begriff Erica-Synths-Pico-Drum:
-
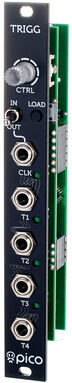
Erica Synths Pico TriggerErica Synths Pico Trigger; Masterclock; zusätzlich vier verschiedene Trigger-Pattern (bis zu 16 Steps lang); einstellbares Shuffle; Clockdivider und polyrhythmische Pattern; neue Pattern können über den Clock-Eingang geladen werden; vier Triggerausgänge; Modul kann zu externer Clock getaktet werden oder selbst Clock-Signale ausgeben (Clock IN/OUT); Breite: 3 TE / HP; Tiefe: 35mm; Strombedarf: +20mA (+12V) / -5mA (-12V)115,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bänziger, Erica: BlütenkücheBlütenküche , Aromenvielfalt und Augenweide Blüten auf dem Teller erfreuen sich steigender Beliebtheit. Essbare Blüten von Garten- und Wildblumen sind für das Auge eine Wohltat und schmeicheln dem Gaumen. Im umfassenden Ratgeber und Kochbuch werden 50 Blüten porträtiert und 60 blütenleichte Rezepte fotografisch stimmig serviert. Blumen essen? Nie! So reagieren manche. Aber kaum wird es konkreter, macht die anfängliche Abwehr einem Erstaunen Platz: Da gibt es schon so vieles, was wir längst genüsslich verzehren. Gefüllte goldgelbe Zucchiniblüten, blauer Borretsch, eine feurige Kapuzinerblüte oder duftender Holunderblütensirup gehören längst zum kulinarisch Gewohnten. Es gibt aber noch viel mehr zu entdecken! Das Aromatisieren und Dekorieren von Speisen mit Blumen und Blüten war schon in der Antike äusserst beliebt. Zuerst waren es Sterneköche, die diese Tradition wieder pflegten und mit Blüten eine eigene kulinarische Handschrift entwickelten. Dann eroberte die sinnliche Blütenküche auch die Alltagsküche. Blüten zaubern einen Hauch Paradies auf den Teller und ins Glas. Blüten schmecken unterschiedlich, mal samtig-blumig, schokoladig, würzig-säuerlich, scharf, kresseartig, pfefferig, nach Pilzen. Dieses Kochbuch mit grossem Botanikteil haben zwei Fachfrauen verfasst, die schon seit vielen Jahren Erfahrungen mit der Welt der Blumen und Blüten sammeln. Der Ratgeber ist der Einstieg in die faszinierende Welt der Blüten. Nebst Rezepten, vom Aperitif bis zum Dessert, gibt es auch Basics wie Essig, Sirup und Butter, welche ganzjährige duftende Aromen garantieren. Im ausführlichen Lexikonteil werden 50 Wild- und Gartenblumen in Wort und Bild porträtiert: Anbau, Saison, allgemeine Verwendung, kulinarische Eigenschaften. Aus dem Inhalt Botanik und Geschichte Ein Blick in die Geschichte Blüten in der Küche anderer Länder Achtung, Giftpflanzen Ernte und Bezugsquellen Das Haltbarmachen von Blüten Essbare Blüten Begonie, Chrysantheme, Cosmea, Dahlie, Kornblume, Lavendel, Löwenmäulchen, Malve, Mohn, Nachtkerze, Veilchen, Yucca, Zitronenblüte usw. Rezepte Ziegenkäse im Zucchini-Speck-Mantel, Thunfischpastete auf Klettertrompetenblüten, Eier-Cottage-Cheese-Tatar mit Gewürztagetes, Spaghetti mit Taglilienknospen und Krevetten, Lammspiesschen mit Ofenkartoffeln, Frische Feigen mit Rosenschaum, Zitronentarte mit Verveine, Quarktorte mit Ananas-salbei, Duftrosenwein mit Erdbeeren, Blütenwasser, Eingezuckerte Blüten, Löwenzahnblütenhonig usw. , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 201504, Produktform: Leinen, Autoren: Bänziger, Erica~Bossardt, Ruth, Edition: NED, Seitenzahl/Blattzahl: 156, Abbildungen: 105Farbfotos, wovon 30 Foodbilder von Andreas Thumm, Keyword: Blumen; Blüten; Gartenblüten; Kochbuch; Wildblüten, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hädecke Verlag GmbH, Verlag: Hädecke Verlag GmbH, Verlag: FONA Verlag, Länge: 246, Breite: 192, Höhe: 17, Gewicht: 639, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
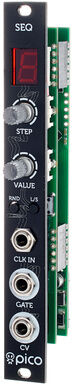
Erica Synths Pico SEQErica Synths Pico SEQ; 16 step CV and Gate Sequencer; 16 Speicherplätze; 9 verschiede Tonarten; einstellbare Gate-Länge für jeden Schritt; Abspielmodus: vorwärts, rückwärts, ping-pong, ping-pong mit Wiederholung der letzten Schritte, zufällig; Oktavumfang: eine bis acht Oktaven; Step-Off- und Step-Merge-Funktion; Slide-Funktion; Breite: 3 TE / HP; Tiefe: 35mm; Strombedarf: +55mA (+12V) / -4mA (-12V)143,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erica Synths Pico VoiceErica Synths Pico Voice; Eurorack Modul; kompakte Synthesizer-Stimme; 8 Synthese-Algorithmen: Karplus Strong, Chords, Wavetable, TB303 Bassline Emulation, PWM, Supersaw, Wavefold und Harmonic Saturation; Tune-Regler und 2 regelbare Parameter pro Algorithmus; zuweisbarer CV-Eingang; Strombedarf: 28mA (+12V) / 5mA (-12V); Breite. 3 TE; Tiefe: 35mm139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Findet ihr Pico aus Boku no Pico heiß?
Als KI habe ich keine persönlichen Vorlieben oder Empfindungen, daher kann ich keine Meinung dazu haben, ob Pico aus Boku no Pico heiß ist. Geschmäcker sind jedoch subjektiv und können von Person zu Person unterschiedlich sein. **
Top-Angebote
Produkte zum Begriff Erica-Synths-Pico-Drum:
-
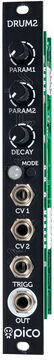
Erica Synths Pico Drum 2Erica Synths Pico Drum 2; Eurorack Modul; digitales Drum-Modul mit 8 Algorithmen; Algorithmen: Pulse Drum, Fold Drum 1, Complex Pulse Drum, Complex Sine Drum, Space Snare, Noise Crush, Fold Drum 2, Slap; 3 Parameter pro Algorithmus, direkt erreichbar über Regler; 2 zuweisbare CV-Eingänge; CV-Umschaltung der Algorithmen möglich; 1V/Okt. Stimmung; Trigger-Eingang; Audio-Ausgang; Strombedarf: 28mA (+12V) / 5mA (-12V); Breite: 3 TE; Tiefe: 35mm143,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erica Synths Pico RNDErica Synths Pico RND; Zufallsgenerator und LFO; erzeugt Sinus- und Pulswellen, willkürliche Trigger, S&H-Signale und weißes Rauschen; Tempo mittels Drehregler manuell einstellbar; LFO Frequenbereich: 0,1Hz - 20Hz; Breite: 3 TE / HP; Tiefe: 35mm; Strombedarf: +28mA (+12V) / -15mA (-12V)95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erica Synths Pico TriggerErica Synths Pico Trigger; Masterclock; zusätzlich vier verschiedene Trigger-Pattern (bis zu 16 Steps lang); einstellbares Shuffle; Clockdivider und polyrhythmische Pattern; neue Pattern können über den Clock-Eingang geladen werden; vier Triggerausgänge; Modul kann zu externer Clock getaktet werden oder selbst Clock-Signale ausgeben (Clock IN/OUT); Breite: 3 TE / HP; Tiefe: 35mm; Strombedarf: +20mA (+12V) / -5mA (-12V)115,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bänziger, Erica: BlütenkücheBlütenküche , Aromenvielfalt und Augenweide Blüten auf dem Teller erfreuen sich steigender Beliebtheit. Essbare Blüten von Garten- und Wildblumen sind für das Auge eine Wohltat und schmeicheln dem Gaumen. Im umfassenden Ratgeber und Kochbuch werden 50 Blüten porträtiert und 60 blütenleichte Rezepte fotografisch stimmig serviert. Blumen essen? Nie! So reagieren manche. Aber kaum wird es konkreter, macht die anfängliche Abwehr einem Erstaunen Platz: Da gibt es schon so vieles, was wir längst genüsslich verzehren. Gefüllte goldgelbe Zucchiniblüten, blauer Borretsch, eine feurige Kapuzinerblüte oder duftender Holunderblütensirup gehören längst zum kulinarisch Gewohnten. Es gibt aber noch viel mehr zu entdecken! Das Aromatisieren und Dekorieren von Speisen mit Blumen und Blüten war schon in der Antike äusserst beliebt. Zuerst waren es Sterneköche, die diese Tradition wieder pflegten und mit Blüten eine eigene kulinarische Handschrift entwickelten. Dann eroberte die sinnliche Blütenküche auch die Alltagsküche. Blüten zaubern einen Hauch Paradies auf den Teller und ins Glas. Blüten schmecken unterschiedlich, mal samtig-blumig, schokoladig, würzig-säuerlich, scharf, kresseartig, pfefferig, nach Pilzen. Dieses Kochbuch mit grossem Botanikteil haben zwei Fachfrauen verfasst, die schon seit vielen Jahren Erfahrungen mit der Welt der Blumen und Blüten sammeln. Der Ratgeber ist der Einstieg in die faszinierende Welt der Blüten. Nebst Rezepten, vom Aperitif bis zum Dessert, gibt es auch Basics wie Essig, Sirup und Butter, welche ganzjährige duftende Aromen garantieren. Im ausführlichen Lexikonteil werden 50 Wild- und Gartenblumen in Wort und Bild porträtiert: Anbau, Saison, allgemeine Verwendung, kulinarische Eigenschaften. Aus dem Inhalt Botanik und Geschichte Ein Blick in die Geschichte Blüten in der Küche anderer Länder Achtung, Giftpflanzen Ernte und Bezugsquellen Das Haltbarmachen von Blüten Essbare Blüten Begonie, Chrysantheme, Cosmea, Dahlie, Kornblume, Lavendel, Löwenmäulchen, Malve, Mohn, Nachtkerze, Veilchen, Yucca, Zitronenblüte usw. Rezepte Ziegenkäse im Zucchini-Speck-Mantel, Thunfischpastete auf Klettertrompetenblüten, Eier-Cottage-Cheese-Tatar mit Gewürztagetes, Spaghetti mit Taglilienknospen und Krevetten, Lammspiesschen mit Ofenkartoffeln, Frische Feigen mit Rosenschaum, Zitronentarte mit Verveine, Quarktorte mit Ananas-salbei, Duftrosenwein mit Erdbeeren, Blütenwasser, Eingezuckerte Blüten, Löwenzahnblütenhonig usw. , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 201504, Produktform: Leinen, Autoren: Bänziger, Erica~Bossardt, Ruth, Edition: NED, Seitenzahl/Blattzahl: 156, Abbildungen: 105Farbfotos, wovon 30 Foodbilder von Andreas Thumm, Keyword: Blumen; Blüten; Gartenblüten; Kochbuch; Wildblüten, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hädecke Verlag GmbH, Verlag: Hädecke Verlag GmbH, Verlag: FONA Verlag, Länge: 246, Breite: 192, Höhe: 17, Gewicht: 639, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Erica-Synths-Pico-Drum
-
Erica Synths Pico SEQErica Synths Pico SEQ; 16 step CV and Gate Sequencer; 16 Speicherplätze; 9 verschiede Tonarten; einstellbare Gate-Länge für jeden Schritt; Abspielmodus: vorwärts, rückwärts, ping-pong, ping-pong mit Wiederholung der letzten Schritte, zufällig; Oktavumfang: eine bis acht Oktaven; Step-Off- und Step-Merge-Funktion; Slide-Funktion; Breite: 3 TE / HP; Tiefe: 35mm; Strombedarf: +55mA (+12V) / -4mA (-12V)143,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erica Synths Pico VoiceErica Synths Pico Voice; Eurorack Modul; kompakte Synthesizer-Stimme; 8 Synthese-Algorithmen: Karplus Strong, Chords, Wavetable, TB303 Bassline Emulation, PWM, Supersaw, Wavefold und Harmonic Saturation; Tune-Regler und 2 regelbare Parameter pro Algorithmus; zuweisbarer CV-Eingang; Strombedarf: 28mA (+12V) / 5mA (-12V); Breite. 3 TE; Tiefe: 35mm139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
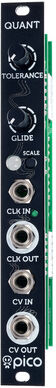
Erica Synths Pico QuantErica Synths Pico Quant; Eurorack Modul; kompaktes Quantizer Modul; Speicherplätze für 8 Skalen; Web-Editor zum erstellen eigener Skalen verfügbar; einstellbare Quantisierungs-Toleranz im Bereich von 10% - 50%; einstellbare Glide-Zeit; Anschlüsse: Clock In, Clock Out, CV In und CV Out; Strombedarf: 25mA (+12V) / 6mA (-12V); Breite: 3 TE; Tiefe: 35 mm139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erica Synths Pico VCO2Erica Synths Pico VCO2; Eurorack Modul; kompakter analoger VCO; sauberes Tracking über 8 Oktaven; Regler für Tune und Pulsweite; Eingänge für 1V/Okt.-Ansteuerung und PWM; Ausgänge für Pulse und Dreieck Wellenformen; Strombedarf: 21mA (+12V) / 19mA (-12V); Breite: 3 TE; Tiefe: 35 mm115,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Findet ihr Pico aus Boku no Pico heiß?
Als KI habe ich keine persönlichen Vorlieben oder Empfindungen, daher kann ich keine Meinung dazu haben, ob Pico aus Boku no Pico heiß ist. Geschmäcker sind jedoch subjektiv und können von Person zu Person unterschiedlich sein. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.