Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Ernst-Triebaumer-Rust-Tridendron
Top-Angebote
Produkte zum Begriff Ernst-Triebaumer-Rust-Tridendron:
-
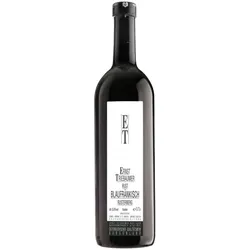
Ernst Triebaumer Rust Blaufränkisch Rusterberg Burgenland DAC 2020Ernst Triebaumer Rust Blaufränkisch Rusterberg Burgenland DAC 2020Mit seiner dunklen, einladenden Farbe verspricht der Rust Blaufränkisch von Anfang an Tiefe und Charakter. In der Nase entfalten sich Aromen von saftiger Kirsche, dunkler Brombeere und reifer Zwetschge, begleitet von feinem Veilchenduft, einer Spur schwarzem Pfeffer und würzigen Kräuternoten. Ein vielschichtiges Bukett, das die mineralische Prägung dieser besonderen Lage erahnen lässt.Am Gaumen zeigt sich der Blaufränkisch kernig, mit einer klaren mineralischen Ader, die ihm Spannung und Trinkfluss verleiht. Die Tannine sind fest, aber geschmeidig eingebunden und sorgen für ein solides Rückgrat. Noten von Ribisel und dunkler Pflaume tragen den Geschmack bis in den langen, würzigen Nachhall. Ein Wein, der die typische Stilistik von Rust mit der Tiefe des Burgenlands verbindet.Die Trauben werden von Hand gelesen und klassisch auf der Maische vergoren. Der anschließende Ausbau im großen alten Holzfass gibt ihm Zeit, sich in Ruhe zu entwickeln, ohne dabei die Frucht zu überlagern. Unfiltriert und ungeschönt abgefüllt, bewahrt er seinen authentischen, geradlinigen Charakter. Ein ehrlicher Blaufränkisch mit Substanz und Herkunft im Glas.9,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Ernst-Triebaumer-Rust-Tridendron:
-
Ernst Triebaumer Rust Tridendron Burgenland DAC 2022Ernst Triebaumer Rust Tridendron Burgenland DAC 2022Der Tridendron ist ein kraftvoller, vielschichtiger Rotwein aus dem Herzen von Rust, der Blaufränkisch, Merlot und Cabernet Sauvignon in einer ausdrucksstarken Cuvée vereint. In der Nase entfalten sich dunkle Herzkirschen, reife Heidelbeeren und Cassis, ergänzt durch feine Nuancen von Veilchen, getrockneten Cranberries und Süßholz. Im Hintergrund schwingen dezente Röstaromen, dunkle Schokolade und ein Hauch Nougat mit.Am Gaumen zeigt sich der Tridendron mit beeindruckender Fülle und einer kernigen, griffigen Textur. Saftiges Beerenfruchtkonzentrat aus Sauerkirsche, Himbeere und schwarzer Johannisbeere trifft auf gut eingebundene Holznoten und eine feine mineralische Tiefe. Die jugendlichen, noch leicht fordernden Gerbstoffe verleihen dem Wein Rückgrat und Spannung, während Anklänge von Lakritze und dunkler Schokolade den langanhaltenden Abgang prägen.Der Ausbau in kleinen gebrauchten Fässern und Barriques verleiht dem Wein seine geschliffene Aromatik, ohne die sortentypische Frucht zu überlagern. Bewusst unfiltriert abgefüllt, bewahrt der Tridendron seine ursprüngliche Substanz und Komplexität. Ein Rotwein mit Charakter und Reifepotenzial, der naturnahe Bewirtschaftung auf eindrucksvolle Weise in die Flasche bringt.16,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Ernst Triebaumer Rust Eiswein Burgenland DAC 2020Ernst Triebaumer Rust Eiswein Burgenland DAC 2020Der Eiswein von Ernst Triebaumer verkörpert die Kunst der natürlichen Konzentration auf eindrucksvolle Weise und entstammt dem Herzen der traditionsreichen Weinstadt Rust. Aus Grünem Veltliner und Welschriesling gewonnen, vereint er exotische Fülle mit einer bemerkenswert lebhaften Säure. Aromen von Passionsfrucht, reifem Pfirsich und Tropenfrüchten verbinden sich mit feinen Nuancen von Birnenkompott und einem Hauch Zimt zu einem vielschichtigen Duftbild.Am Gaumen entfaltet sich eine üppige, vollmundige Süße, die durch das straffe Säurespiel in perfekter Balance gehalten wird. Die Textur ist dicht und konzentriert, dabei aber nie schwerfällig. Stattdessen sorgt die frische Säure für Spannung und einen beeindruckend langen Nachhall, in dem tropische Fruchtaromen und dezente Gewürznoten noch lange nachklingen.Für diesen Eiswein werden die Trauben in einer Frostnacht gelesen, wenn die natürliche Kälte das Wasser in den Beeren gefrieren lässt und so den Zucker, die Aromen und die Säure auf natürliche Weise konzentriert. Das Ergebnis ist ein aromatisch dichter Süßwein von seltener Intensität, der festlichen Momenten eine besondere Dimension verleiht und mit seiner Kombination aus opulenter Frucht und animierender Frische immer wieder aufs Neue begeistert.26,45 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Ernst Triebaumer Rust Blaufränkisch Rusterberg Burgenland DAC 2020Ernst Triebaumer Rust Blaufränkisch Rusterberg Burgenland DAC 2020Mit seiner dunklen, einladenden Farbe verspricht der Rust Blaufränkisch von Anfang an Tiefe und Charakter. In der Nase entfalten sich Aromen von saftiger Kirsche, dunkler Brombeere und reifer Zwetschge, begleitet von feinem Veilchenduft, einer Spur schwarzem Pfeffer und würzigen Kräuternoten. Ein vielschichtiges Bukett, das die mineralische Prägung dieser besonderen Lage erahnen lässt.Am Gaumen zeigt sich der Blaufränkisch kernig, mit einer klaren mineralischen Ader, die ihm Spannung und Trinkfluss verleiht. Die Tannine sind fest, aber geschmeidig eingebunden und sorgen für ein solides Rückgrat. Noten von Ribisel und dunkler Pflaume tragen den Geschmack bis in den langen, würzigen Nachhall. Ein Wein, der die typische Stilistik von Rust mit der Tiefe des Burgenlands verbindet.Die Trauben werden von Hand gelesen und klassisch auf der Maische vergoren. Der anschließende Ausbau im großen alten Holzfass gibt ihm Zeit, sich in Ruhe zu entwickeln, ohne dabei die Frucht zu überlagern. Unfiltriert und ungeschönt abgefüllt, bewahrt er seinen authentischen, geradlinigen Charakter. Ein ehrlicher Blaufränkisch mit Substanz und Herkunft im Glas.9,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ernst-Triebaumer-Rust-Tridendron
-
Ernst Triebaumer Ruster Ausbruch Essenz Burgenland DAC 2017Ernst Triebaumer Ruster Ausbruch Essenz Burgenland DAC 2017Ein edelsüßer Prädikatswein aus dem Herzen von Rust, der die ganze Konzentration botrytisbefallener Beeren in sich vereint. Der Ruster Ausbruch Essenz von Ernst Triebaumer besticht durch eine außergewöhnliche aromatische Dichte. In der Nase entfalten sich Düfte von getrockneter Marille, reifem Pfirsich und feiner Aprikose, unterlegt von Nuancen aus Zimt, Wachs und einem Hauch Malz.Am Gaumen präsentiert er sich mit üppiger Fülle und einer samtigen Cremigkeit, die von einer lebhaften Säure durchzogen wird. Genau dieses pikante Zusammenspiel aus opulenter Süße und frischer Lebendigkeit verleiht dem Wein seine faszinierende Balance. Aromen von Steinobst und Zitrusschale durchziehen den lang anhaltenden Nachhall und halten die Intensität des Geschmacks über viele Sekunden hinweg aufrecht.Die selektive Handlese natürlich eingeschrumpfter Beeren und der anschließende Ausbau im Stahltank bewahren die Reinheit der Frucht und die filigrane Aromenstruktur. Die Cuvée aus Chardonnay, Welschriesling und Sauvignon Blanc verbindet die Vorzüge dreier Rebsorten zu einem vielschichtigen Gesamtbild. Ein Süßwein von seltener Klasse, der besondere Momente verdient.37,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.