Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Escape-Christmas
Top-Angebote
Produkte zum Begriff Escape-Christmas:
-
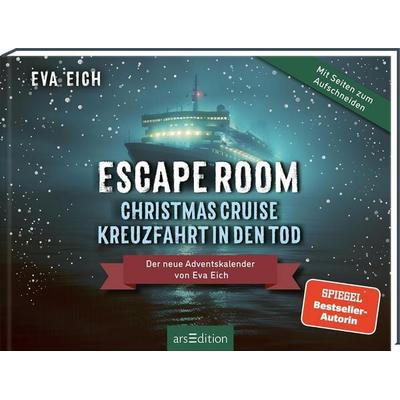
Escape Room. Christmas Cruise – Kreuzfahrt in den TodChristmas Cruise – Kreuzfahrt In Den Tod. Der Neue Escape-room-adventskalender Für Erwachsene Von Eva Eich Ein Kreuzfahrtschiff Auf Hoher See Und Das Rätsel Um Eine Verschwundene Passagierin. Als Vincents Schwester Kurz Vor Weihnachten Unter...14,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist der Unterschied zwischen "Happy Christmas" und "Merry Christmas"?
"Happy Christmas" und "Merry Christmas" sind beides englische Ausdrücke, die verwendet werden, um jemandem frohe Weihnachten zu wünschen. Der Unterschied liegt jedoch in der Verwendung: "Merry Christmas" ist die gebräuchlichere und traditionellere Formulierung, während "Happy Christmas" eher in britischen Englisch verwendet wird. Inhaltlich haben beide Ausdrücke die gleiche Bedeutung und werden synonym verwendet. **
Top-Angebote
Produkte zum Begriff Escape-Christmas:
-
Escape ChristmasEscape Christmas – Adventskalender Zum Auftrennen | Löse 24 Rätsel Und Rette Das Weihnachtsfest – Ein Weihnachtliches Escape-abenteuer In 24 Kapiteln Eine Spannende Und Raffinierte Weihnachtliche Escape-geschichte Für Rätselfreunde, Die Der...16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Escape Christmas Adventskalender 2022Der Adventskalender Zum Auftrennen - Löse 24 Rätsel Und Schütze Den Weihnachtsmarkt Maximilian Besucht Gemeinsam Mit Seiner Oma Waltraud Den Weihnachtsmarkt . Aus Sorge Vor Taschendieben Überredet Er Die Großmutter Dazu, Ihren Teuren Schmuck Nicht...16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Escape Room. Christmas Cruise – Kreuzfahrt in den TodChristmas Cruise – Kreuzfahrt In Den Tod. Der Neue Escape-room-adventskalender Für Erwachsene Von Eva Eich Ein Kreuzfahrtschiff Auf Hoher See Und Das Rätsel Um Eine Verschwundene Passagierin. Als Vincents Schwester Kurz Vor Weihnachten Unter...14,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Escape-Christmas
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hild, Ronald: 45 Minuten Escape - Angriff auf Letteria45 Minuten Escape - Angriff auf Letteria , So wird Deutschunterricht zum Abenteuer! Machen Sie Ihre nächste Unterrichtsstunde zu etwas ganz Besonderem: Mit diesem Escape Game für den Klassenraum entdecken Ihre Schüler:innen die Macht der Sprache. In fünf Gruppen kämpfen sie gegen den Untergang Letterias. Dabei wenden sie ihre Rechtschreib- und Grammatikkenntnisse an. Inklusive Vor- und Nachbereitung können Sie das Spiel innerhalb einer 45-minütigen Unterrichtsstunde spielen. Das Konzept ist darauf ausgelegt, alle Lernenden einer Klasse gleichermaßen einzubeziehen Das Spiel ist entwickelt für den Kenntnisstand der Klassen 5 bis 7. Es umfasst ein Lehrerbegleitheft, 31 Abenteuerkarten und ist mehrfach spielbar. Machen Sie den Unterricht zum Abenteuer - Ihre Schüler werden begeistert sein! Bieten Sie ein einmaliges Klassenerlebnis - wer zusammenarbeitet gewinnt! Fördern Sie spielerisches Lernen - spannende Aufgaben in fachspezifischem Kontext! Legen Sie sofort los - keine Vorbereitung erforderlich! Inhalt: 1 Lehrerbegleitheft, 31 Abenteuerkarten , Handläufe > Treppen & Geländer , Erscheinungsjahr: 20230621, Produktform: Spiele, Titel der Reihe: 45 Minuten Escape##, Autoren: Hild, Ronald, Keyword: Breakout; Escape; Escape Deutsch; Exit; Grammatik; Interpunktion; Lernen; Lernspiel; Rechtschreibung; Schule; Unterricht; Vertretungsstunde, Fachschema: Deutsch / Lehrermaterial~Deutsch / Lernspiel, Bildungsmedien Fächer: Deutsch/ Kommunikation, Fachkategorie: Spielbasiertes Lernen~Unterricht und Didaktik: Erstsprache: Literatur, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, ab Alter: 11, Warengruppe: NB/Schulbücher/Unterrichtsmaterialien, Fachkategorie: Schule und Lernen, Schulform: GRS, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlagsbuchhandlung, Länge: 215, Breite: 157, Höhe: 16, Gewicht: 438, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,29,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Christmas ClassicsChristmas Classics , Die 16 beliebtesten Weihnachtslieder. Alt-Saxophon. Ausgabe mit Online-Audiodatei. , Klemmen & Montageteile > Motorkühlung , Erscheinungsjahr: 20100922, Produktform: Geheftet, Titel der Reihe: Schott Saxophone Lounge##, Seitenzahl/Blattzahl: 100, Keyword: Rock; Pop; Jazz; Weihnachten, Fachschema: Musikalien (Instrumente) / Saxophon~Saxophon / Musikalien~Weihnachtslied / Musikalien, Fachkategorie: Liederbücher, Gesangbücher~Biografien: Kunst und Unterhaltung, Interesse Alter: Weihnachten, Warengruppe: HC/Musikalien, Fachkategorie: Blasinstrumente, UNSPSC: 49040000, Warenverzeichnis für die Außenhandelsstatistik: 49040000, Verlag: Schott Music, Verlag: Schott Music, Verlag: Schott Music GmbH & Co. KG, Länge: 302, Breite: 232, Höhe: 15, Gewicht: 377, Produktform: Geheftet, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,24,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist der Unterschied zwischen "Happy Christmas" und "Merry Christmas"?
"Happy Christmas" und "Merry Christmas" sind beides englische Ausdrücke, die verwendet werden, um jemandem frohe Weihnachten zu wünschen. Der Unterschied liegt jedoch in der Verwendung: "Merry Christmas" ist die gebräuchlichere und traditionellere Formulierung, während "Happy Christmas" eher in britischen Englisch verwendet wird. Inhaltlich haben beide Ausdrücke die gleiche Bedeutung und werden synonym verwendet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.