Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Esporão-Reserva-Tinto-2023
Top-Angebote
Produkte zum Begriff Esporão-Reserva-Tinto-2023:
-
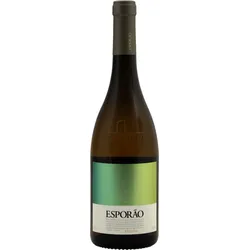
Esporão Reserva branco 2025Esporão Reserva Branco 2025 ist ein trockener, vollmundiger Weißwein aus dem Alentejo mit weißfleischiger Frucht, Zitrus und würzigen Noten. Sechs Monate auf der Feinhefe verleihen ihm eine cremige Textur, die von frischer Säure ausgeglichen wird.13,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet Reserva bei Grappa?
Reserva bei Grappa bedeutet, dass der Grappa mindestens 18 Monate in Holzfässern gereift ist. Während dieser Zeit nimmt der Grappa Aromen und Geschmacksnuancen aus dem Holz auf, was zu einer komplexeren und ausgewogeneren Spirituose führt. Die Reifung in Holzfässern verleiht dem Grappa auch eine goldene Farbe und eine weichere Textur. Reserva-Grappas sind oft hochwertiger und teurer als nicht gereifte Grappas, da sie eine längere Reifezeit benötigen und sorgfältiger hergestellt werden. Insgesamt steht Reserva bei Grappa für eine Premium-Qualität und ein intensiveres Geschmackserlebnis. **
Top-Angebote
Produkte zum Begriff Esporão-Reserva-Tinto-2023:
-
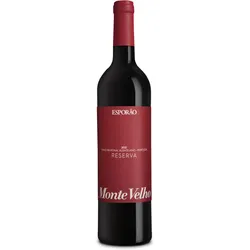
Esporão Reserva Tinto 2023Esporão Reserva Tinto 2023 ist ein vollmundiger, trockener Rotwein aus dem Alentejo mit roten Früchten, Gewürzen und feinen, lebhaften Tanninen. Die Cuvée reift zwölf Monate in französischer und amerikanischer Eiche. Wählen Sie ihn zu Lamm oder Rinderschmorbraten, wenn Sie einen kräftigen Essensbegleiter suchen.16,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
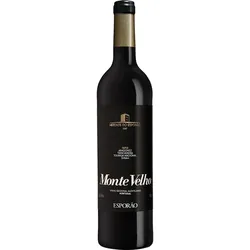
Esporão Monte Velho Reserva Tinto 2022Esporão Monte Velho Reserva Tinto ist ein vollmundiger, trockener Rotwein aus dem Alentejo. Dunkle Frucht, Würze und eine röstige Holznote machen diese Cuvée zu einer passenden Wahl für Lamm und Gegrilltes.9,80 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Esporão Reserva branco 2025Esporão Reserva Branco 2025 ist ein trockener, vollmundiger Weißwein aus dem Alentejo mit weißfleischiger Frucht, Zitrus und würzigen Noten. Sechs Monate auf der Feinhefe verleihen ihm eine cremige Textur, die von frischer Säure ausgeglichen wird.13,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Esporão-Reserva-Tinto-2023
-
Niepoort »Fabelhaft« Reserva TintoReserva aus dem Douro Der Fabelhaft Reserva Tinto kommt aus dem Douro in Portugal und stammt vom Erzeuger Niepoort Vinhos. Der Wein ist eine Cuvée aus Touriga Franca, Tinta Roriz und weiteren Sorten. Die Trauben werden auf der Maische vergoren, die Gärung findet im Edelstahltank statt. Danach reift der Rotwein rund 15 Monate in Barriques aus französischer Eiche. Er ist trocken, vegan und hat 12,5 % vol. Alkohol.Im Glas zeigt sich der Wein in dichtem Rubinrot. In der Nase finden sich Waldfrüchte, mineralische und blumige Noten sowie Pfeffer und Würze aus dem Fassausbau. Am Gaumen wirkt er frisch und elegant, mit präsenten und gut eingebundenen Tanninen und Noten von Obst und Gewürzen. Der Abgang ist elegant und lange anhaltend. Gerade dieses Zusammenspiel aus Frucht und Fassnoten gibt dem Wein ein ganz eigenes Profil.Der Fabelhaft Reserva Tinto ist ein Solist am Esstisch. Er passt zu Wildgeflügel und Geflügel, ebenso zu Pasta mit nicht zu schweren Fleischsaucen. Serviert wird er bei 16 bis 18 Grad. Wer ihn zum Essen öffnet, nimmt sich am besten etwas Zeit dafür. Ob Essen mit Freunden oder ein Abend zu zweit: Dieser Rotwein bringt Eleganz an den Tisch und lädt dazu ein, sich Zeit zu nehmen.15,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Cerda, Dahlia de la: Perras de reservaPerras de reserva , Las heroínas de Perras de reserva son mujeres fuertes, decididas a resolver por sí mismas sus problemas porque saben que si con algo no pueden contar es con la ayuda de Dios. Como mucho, se encomiendan al Diablo, ya que ante la perspectiva de convertirse en víctimas - usadas, explotadas o muertas - prefieren optar por la sangre ajena. , > , Erscheinungsjahr: 20230515, Autoren: Cerda, Dahlia de la, Seitenzahl/Blattzahl: 139, Fachschema: Spanische Bücher~Spanische Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 223, Breite: 149, Höhe: 15, Gewicht: 257, Produktform: Klappenbroschur, Genre: Importe,24,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet Reserva bei Grappa?
Reserva bei Grappa bedeutet, dass der Grappa mindestens 18 Monate in Holzfässern gereift ist. Während dieser Zeit nimmt der Grappa Aromen und Geschmacksnuancen aus dem Holz auf, was zu einer komplexeren und ausgewogeneren Spirituose führt. Die Reifung in Holzfässern verleiht dem Grappa auch eine goldene Farbe und eine weichere Textur. Reserva-Grappas sind oft hochwertiger und teurer als nicht gereifte Grappas, da sie eine längere Reifezeit benötigen und sorgfältiger hergestellt werden. Insgesamt steht Reserva bei Grappa für eine Premium-Qualität und ein intensiveres Geschmackserlebnis. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.