Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Europa-wach-auf
Top-Angebote
Produkte zum Begriff Europa-wach-auf:
-
Bibi Blocksberg auf der Märcheninsel,1 Galakto TokenErleben Sie Spannende Abenteuer Mit Bibi Blocksberg Auf Der Märcheninsel. In Dieser Folge Erkundet Die Kleine Hexe Eine Geheimnisvolle Insel Voller Märchenfiguren Und Aufregender Herausforderungen. Ideal Für Junge Hörerinnen Und Hörer, Die Fantasie...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
(Un)langweiligste Schule der Welt - Auf Klassenfahrt,1 Galakto TokenDas Buch '(un)langweiligste Schule Der Welt - Auf Klassenfahrt' Bietet Jungen Leserinnen Und Lesern Ein Spannendes Abenteuer. Die Geschichte Entführt In Eine Welt Voller Überraschungen Und Lustiger Ereignisse Während Einer Klassenfahrt. Ideal Für...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
TOKEN Thread Fit Ninja BB PF30 auf SRAM DUB InnenlagerEinsatzbereich Das TOKEN Thread Fit Ninja BB ist ein Innenlager zur Montage in PF30-Rahmengehäusen und zur Verwendung von Kurbeln mit SRAM DUB Achse. Die Thread-Fit Konstruktion verbindet die beiden Lagerschalen miteinander und ist auf stabilen Sitz sowie reduzierte Geräuschbildung in Pressfit-Rahmen ausgelegt. Aufbau und Technik Die Ausführung nutzt die TOKEN FUSION Composite Technology, eine Kombination aus Kunststoff, Faser und Aluminium. Dadurch werden passgenaue Kontaktflächen und eine robuste Konstruktion erreicht. Die verbauten Premium-Lager sind auf langlebigen Lauf und gleichmäßige Funktion ausgelegt. Wichtige Details Produkttyp: Innenlager System: Thread Fit Ninja BB Rahmenstandard: PF30 Kurbelstandard: SRAM DUB Technologie: FUSION Composite Technology (Kunststoff-, Faser- und Aluminium Kombination) Lager: Premium-Lager Montagehinweise Rahmengehäuse (PF30) auf Maßhaltigkeit, Grate und Verschmutzungen prüfen; Kontaktflächen reinigen und entfetten. Geeignetes Montagefett bzw. Montagepaste nach Rahmenherstellerempfehlung dünn auf die Sitzflächen auftragen. Lagerschalen mit geeignetem Pressfit-Werkzeug gerade einpressen; bei Thread-Fit System anschließend die Schalen miteinander verschrauben. Kurbel mit SRAM DUB Achse gemäß Herstelleranleitung montieren, Vorspannung einstellen und Drehmomente einhalten. Nach kurzer Probefahrt Sitz prüfen und bei Geräuschen Montage/Anzug erneut kontrollieren. EAN 471208969395561,95 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Europa-wach-auf:
-
Bibi Blocksberg auf der Märcheninsel,1 Galakto TokenErleben Sie Spannende Abenteuer Mit Bibi Blocksberg Auf Der Märcheninsel. In Dieser Folge Erkundet Die Kleine Hexe Eine Geheimnisvolle Insel Voller Märchenfiguren Und Aufregender Herausforderungen. Ideal Für Junge Hörerinnen Und Hörer, Die Fantasie...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Europa-wach-auf
-
(Un)langweiligste Schule der Welt - Auf Klassenfahrt,1 Galakto TokenDas Buch '(un)langweiligste Schule Der Welt - Auf Klassenfahrt' Bietet Jungen Leserinnen Und Lesern Ein Spannendes Abenteuer. Die Geschichte Entführt In Eine Welt Voller Überraschungen Und Lustiger Ereignisse Während Einer Klassenfahrt. Ideal Für...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
TOKEN Thread Fit Ninja BB PF30 auf SRAM DUB InnenlagerEinsatzbereich Das TOKEN Thread Fit Ninja BB ist ein Innenlager zur Montage in PF30-Rahmengehäusen und zur Verwendung von Kurbeln mit SRAM DUB Achse. Die Thread-Fit Konstruktion verbindet die beiden Lagerschalen miteinander und ist auf stabilen Sitz sowie reduzierte Geräuschbildung in Pressfit-Rahmen ausgelegt. Aufbau und Technik Die Ausführung nutzt die TOKEN FUSION Composite Technology, eine Kombination aus Kunststoff, Faser und Aluminium. Dadurch werden passgenaue Kontaktflächen und eine robuste Konstruktion erreicht. Die verbauten Premium-Lager sind auf langlebigen Lauf und gleichmäßige Funktion ausgelegt. Wichtige Details Produkttyp: Innenlager System: Thread Fit Ninja BB Rahmenstandard: PF30 Kurbelstandard: SRAM DUB Technologie: FUSION Composite Technology (Kunststoff-, Faser- und Aluminium Kombination) Lager: Premium-Lager Montagehinweise Rahmengehäuse (PF30) auf Maßhaltigkeit, Grate und Verschmutzungen prüfen; Kontaktflächen reinigen und entfetten. Geeignetes Montagefett bzw. Montagepaste nach Rahmenherstellerempfehlung dünn auf die Sitzflächen auftragen. Lagerschalen mit geeignetem Pressfit-Werkzeug gerade einpressen; bei Thread-Fit System anschließend die Schalen miteinander verschrauben. Kurbel mit SRAM DUB Achse gemäß Herstelleranleitung montieren, Vorspannung einstellen und Drehmomente einhalten. Nach kurzer Probefahrt Sitz prüfen und bei Geräuschen Montage/Anzug erneut kontrollieren. EAN 471208969395561,95 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
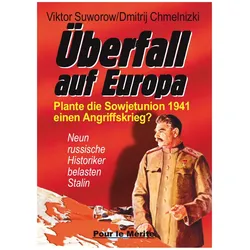
Überfall auf Europa, Fachbücher von Viktor SuworowDieses Buch ist eine wirkliche Sensation! Da bisher die Vertreter der Präventivschlagthese vor allem Deutsche waren, könnte man bei den Deutschen das Motiv unterstellen, die Schuld des Deutschen Reiches kleinreden zu wollen. Jetzt aber melden sich gleich neun Historiker russischer Sprache zu Wort, um die zentrale These Suworows zu unterstützen: "Es ist wahr, Stalin plante im Sommer 1941 einen Angriffskrieg gegen den Westen, in dessen Verlauf er zunächst ganz Europa besetzen wollte, um von dieser Bastion aus die Weltrevolution durchzusetzen." In Russland findet im Gegensatz zu Deutschland ein freier wissenschaftlicher Dialog zu diesem Thema statt, und was bei uns als Aussenseitermeinung diskriminiert wird, hat sich in der russischen Historikerzunft längst durchgesetzt. Die Herausgeber haben für dieses Buch neun Beiträge ausgewählt, die unzählige im Westen bisher unbekannte Fakten enthalten, denn in den neunziger Jahren gab es einen ungehinderten Zugang zu russischen Politik- und Militärarchiven, der von den Autoren dieses Sammelbandes genutzt wurde. Diese geballte Ladung von Fakten und Argumenten von Historikern jenes Landes, das wir 1941 angeblich "grundlos überfallen" haben, wird auch die deutsche Öffentlichkeit nicht länger ignorieren können.25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.