Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Europe-on-Stage-ESC
Top-Angebote
Produkte zum Begriff Europe-on-Stage-ESC:
-
Daab, Ralf: High on... Beach Hotels EuropeHigh on... Beach Hotels Europe , Discover the epitome of coastal luxury in Beach Hotels Europe . Edited by award-winning photographer Patricia Parinejat, this superb publication highlights Europe's finest beachfront hotels, and the visionary architectural studios behind these remarkable projects. Immerse yourself in a world of elegance, where architecture embraces the elements, celebrating the harmony of wind, waves, and water. Explore breathtaking photographs of design and nature, where each hotel is a masterpiece, set in Europe's most captivating coastal scenery. , > , Erscheinungsjahr: 202405, Autoren: Daab, Ralf, Seitenzahl/Blattzahl: 234, Abbildungen: 320, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 242, Höhe: 22, Gewicht: 1510, Produktform: Gebunden, Genre: Importe,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
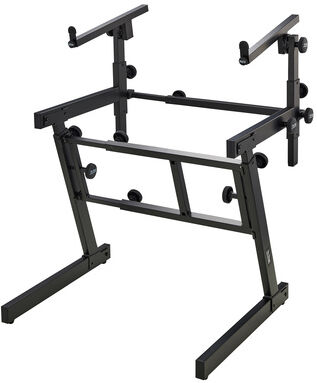
On-Stage KS7365EJOn-Stage KS7365EJ faltbarer Z Keyboard Ständer für 2 Keyboards, Breite in cm 53 - 91 (außen), 48 - 86 (innen), Tiefe 1. Auflage 41 cm, Höhenverstellung in cm 1. Auflage 59 x 92, Tiefe 2. Auflage 41 cm, Höhenverstellung 2. Auflage (über der 1. Auflage) 12 x 30 cm, Winkel verstellbar in 10° Schritten, Maße zusammengeklappt in cm 78 x 58 x 25, Auflagen mit Gummi für sicheren Halt109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie ist der Ablauf von PTD on Stage?
PTD on Stage ist eine Veranstaltung, bei der die Teilnehmer die Möglichkeit haben, ihre Fähigkeiten im Bereich der Pokémon-Kämpfe zu zeigen. Der Ablauf beinhaltet verschiedene Wettbewerbe, bei denen die Teilnehmer gegeneinander antreten und ihre Pokémon in spannenden Kämpfen einsetzen. Es gibt auch verschiedene Aktivitäten und Workshops, bei denen die Teilnehmer mehr über das Spiel lernen und sich mit anderen Pokémon-Fans austauschen können. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Europe-on-Stage-ESC:
-
Stage Fright - Die Monster Casting Show,1 Galakto TokenStage Fright - Die Monster Casting Show Ist Ein Spannendes Spiel, Das Kreativität Und Vorstellungskraft Fördert. Spieler Schlüpfen In Die Rolle Von Monstern, Die In Einer Unterhaltsamen Casting-show Auftreten. Ziel Ist Es, Das Publikum Mit...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Daab, Ralf: High on... Beach Hotels EuropeHigh on... Beach Hotels Europe , Discover the epitome of coastal luxury in Beach Hotels Europe . Edited by award-winning photographer Patricia Parinejat, this superb publication highlights Europe's finest beachfront hotels, and the visionary architectural studios behind these remarkable projects. Immerse yourself in a world of elegance, where architecture embraces the elements, celebrating the harmony of wind, waves, and water. Explore breathtaking photographs of design and nature, where each hotel is a masterpiece, set in Europe's most captivating coastal scenery. , > , Erscheinungsjahr: 202405, Autoren: Daab, Ralf, Seitenzahl/Blattzahl: 234, Abbildungen: 320, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 242, Höhe: 22, Gewicht: 1510, Produktform: Gebunden, Genre: Importe,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie ist der Ablauf von PTD on Stage?
PTD on Stage ist eine Veranstaltung, bei der die Teilnehmer die Möglichkeit haben, ihre Fähigkeiten im Bereich der Pokémon-Kämpfe zu zeigen. Der Ablauf beinhaltet verschiedene Wettbewerbe, bei denen die Teilnehmer gegeneinander antreten und ihre Pokémon in spannenden Kämpfen einsetzen. Es gibt auch verschiedene Aktivitäten und Workshops, bei denen die Teilnehmer mehr über das Spiel lernen und sich mit anderen Pokémon-Fans austauschen können. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Europe-on-Stage-ESC
-
On-Stage KS7365EJOn-Stage KS7365EJ faltbarer Z Keyboard Ständer für 2 Keyboards, Breite in cm 53 - 91 (außen), 48 - 86 (innen), Tiefe 1. Auflage 41 cm, Höhenverstellung in cm 1. Auflage 59 x 92, Tiefe 2. Auflage 41 cm, Höhenverstellung 2. Auflage (über der 1. Auflage) 12 x 30 cm, Winkel verstellbar in 10° Schritten, Maße zusammengeklappt in cm 78 x 58 x 25, Auflagen mit Gummi für sicheren Halt109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
POPSTARS on stagePOPSTARS on stage ? Dein Weg zur Nummer 1 begleitet angehende Sängerinnen und Sänger auf dem Weg vom ersten Casting bis zum sicheren Bühnenauftritt. Mit praxisnahen Tipps zu Gesang, Tanz, Styling, Bühnenpräsenz und Musikbusiness sowie einer DVD und Downloadmaterial bietet das Buch umfangreiches Wissen für ambitionierte Nachwuchstalente.18,99 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
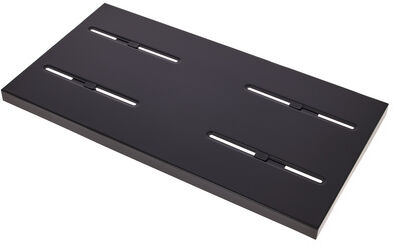
On-Stage KSA7100 SchwarzOn-Stage KSA7100, Ablage für Keyboardständer, passend für Keyboardständer wie z.B.: K&M 18990 Rick (362968) oder K&M 18997 (484317), ideal zur Ablage von Kleinmixer, Laptop, Effektgeräten, Sampler, Drum-Computer u.v.m., Ablagefläche ca. 71 x 37 cm, für Spannweiten (Keyboardständer) von 30 bis 57 cm, Tragfähigkeit: bis zu 40 kg (maximale Traglast des Unterbaus beachten!), Farbe: Schwarz35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.