Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für European-Wireless-2023
Top-Angebote
Produkte zum Begriff European-Wireless-2023:
-
European Wireless 2024European Wireless (ew) Is A Key Venue For European And Worldwide Researchers To Become Acquainted With The Latest Trends In Wireless Communications And Networking. The Main Theme Of Ew 2024 Is 'shaping The Future Of Connectivity'. This 29th Edition...71,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
European Union LawEuropean Union Law , Edited by Catherine Barnard and Steve Peers, European Union Law draws together a range of perspectives from experienced academics, teachers and practitioners to provide a comprehensive introduction. Each chapter has been written and updated by an expert in the field to provide students with access to a broad range of ideas while offering a solid foundation in the institutional and substantive law of the EU. Written by experts, designed for students; every chapter ensures a balance of accessible explanation and critical detail. Case studies are included throughout the book to enable students to understand the context and implications of EU law, as well as helping to familiarize them with some of the most significant case law in the area. Quotations and examples from key legislation and academic sources are also included to help develop a well-rounded understanding, while further reading suggestions for each chapter act as a springboard for further study and assessment preparation. This text provides a fresh and modern guide to EU law and is an ideal entry-point for students new to the subject as well as those looking to develop their understanding. Digital formats and resources The fourth edition is available for students and institutions to purchase in a variety of formats. · The e-book offers a mobile experience and convenient access along with functionality tools, navigation features and links that offer extra learning support: www.oxfordtextbooks.co.uk/ebooks , > , Auflage: 4. Auflage, Erscheinungsjahr: 20230524, Produktform: Kartoniert, Autoren: Peers, Steve~Barnard, Catherine, Redaktion: Peers, Steve~Barnard, Catherine, Auflage: 23004, Auflage/Ausgabe: 4. Auflage, Fachschema: English Books~Englische Bücher~Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~International (Politik)~International (Recht)~Internationales Recht~Medizin / Allgemeines, Einführung, Lexikon~Jura~Recht / Jura~Recht, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher~Internationales Recht~Pädagogik~Recht bestimmter Jurisdiktionen und bestimmter Rechtsgebiete, Warengruppe: HC/Internationales und ausländ. Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 174, Höhe: 47, Gewicht: 1827, Produktform: Kartoniert, Genre: Importe,53,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
European Wireless 2025Welcome You To The European Wireless 2025 Conference, Held This Year At Eurecom In Sophia Antipolis, France. European Wireless Has Established Itself As A Key Forum For Researchers, Practitioners, And Industry Experts To Exchange Ideas And Present...102,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
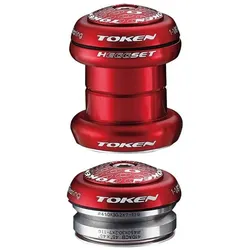
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff European-Wireless-2023:
-
European Wireless 2023European Wireless (ew) Is A Key Venue For European And Worldwide Researchers To Become Acquainted With The Latest Trends In Wireless Communications And Networking. The Main Theme Of Ew 2023 Is '6g Driving A Sustainable Growth'. Keeping On The...132,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
European Wireless 2022European Wireless (ew) Is A Key Venue For European And Worldwide Researchers To Be Acquainted With The Latest Trends In Wireless Communications And Networking. The Main Theme Of Ew 2022 Is '6g And 5g Beyond Communications'. This 27th Edition Of Ew...52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
European Wireless 2024European Wireless (ew) Is A Key Venue For European And Worldwide Researchers To Become Acquainted With The Latest Trends In Wireless Communications And Networking. The Main Theme Of Ew 2024 Is 'shaping The Future Of Connectivity'. This 29th Edition...71,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
European Union LawEuropean Union Law , Edited by Catherine Barnard and Steve Peers, European Union Law draws together a range of perspectives from experienced academics, teachers and practitioners to provide a comprehensive introduction. Each chapter has been written and updated by an expert in the field to provide students with access to a broad range of ideas while offering a solid foundation in the institutional and substantive law of the EU. Written by experts, designed for students; every chapter ensures a balance of accessible explanation and critical detail. Case studies are included throughout the book to enable students to understand the context and implications of EU law, as well as helping to familiarize them with some of the most significant case law in the area. Quotations and examples from key legislation and academic sources are also included to help develop a well-rounded understanding, while further reading suggestions for each chapter act as a springboard for further study and assessment preparation. This text provides a fresh and modern guide to EU law and is an ideal entry-point for students new to the subject as well as those looking to develop their understanding. Digital formats and resources The fourth edition is available for students and institutions to purchase in a variety of formats. · The e-book offers a mobile experience and convenient access along with functionality tools, navigation features and links that offer extra learning support: www.oxfordtextbooks.co.uk/ebooks , > , Auflage: 4. Auflage, Erscheinungsjahr: 20230524, Produktform: Kartoniert, Autoren: Peers, Steve~Barnard, Catherine, Redaktion: Peers, Steve~Barnard, Catherine, Auflage: 23004, Auflage/Ausgabe: 4. Auflage, Fachschema: English Books~Englische Bücher~Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~International (Politik)~International (Recht)~Internationales Recht~Medizin / Allgemeines, Einführung, Lexikon~Jura~Recht / Jura~Recht, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher~Internationales Recht~Pädagogik~Recht bestimmter Jurisdiktionen und bestimmter Rechtsgebiete, Warengruppe: HC/Internationales und ausländ. Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 174, Höhe: 47, Gewicht: 1827, Produktform: Kartoniert, Genre: Importe,53,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für European-Wireless-2023
-
European Wireless 2025Welcome You To The European Wireless 2025 Conference, Held This Year At Eurecom In Sophia Antipolis, France. European Wireless Has Established Itself As A Key Forum For Researchers, Practitioners, And Industry Experts To Exchange Ideas And Present...102,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.46,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.