Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Evanescence-Fachbücher
Top-Angebote
Produkte zum Begriff Evanescence-Fachbücher:
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verbraucherschutz und Blockchain-Token, Fachbücher von Leona BeckerKryptowährungen und digitale Assets revolutionieren aktuell die Finanzwelt. Während die Märkte boomen und dezentrale Systeme sowie innovative Technologien neue Möglichkeiten eröffnen, bleibt der Verbraucherschutz oft auf der Strecke, und klassische Verbraucherschutzmechanismen geraten ins Wanken. Was passiert, wenn ein Token plötzlich wertlos wird? Wer haftet, wenn Plattformen anonym agieren und Smart Contracts automatisiert sowie vermeintlich unaufhaltsam ausgeführt werden? Die Arbeit analysiert die Schutzmechanismen des nationalen sowie EU-Rechts und stellt sie den regulatorischen Ansätzen in den USA gegenüber. Dabei geht es um die Kernfrage, ob Verbraucherschutz im Kryptosektor blosse Option oder unverzichtbare Verpflichtung ist. Sie zeigt auf, wo regulatorische Lücken bestehen, welche Risiken für Verbraucher entstehen und wie das Rechtssystem versucht, mit der rasanten technologischen Entwicklung Schritt zu halten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was bedeutet Evanescence mit Lithium?
In dem Lied "Lithium" von Evanescence geht es um den Kampf gegen Depressionen und die Suche nach einem Ausweg aus emotionalen Schmerzen. Der Titel "Lithium" bezieht sich auf ein Medikament, das oft zur Behandlung von Stimmungsstörungen wie Depressionen eingesetzt wird. Die Texte des Liedes beschreiben die inneren Kämpfe und die Hoffnung auf Heilung und Erlösung. Insgesamt vermittelt das Lied eine Botschaft der Hoffnung und des Überwindens von dunklen Zeiten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Evanescence-Fachbücher:
-
Evanescence, FachbücherDas Fachbuch "Evanescence" bietet eine umfassende Sammlung der Musik von der gleichnamigen dritten CD der bekannten Rockband aus Arkansas. Mit insgesamt 12 Songs, darunter die erfolgreichen Singles "What You Want" und "My Heart Is Broken", ist dieses Buch eine wertvolle Ressource für Fans und Musiker. Die Ausgabe enthält die vollständigen Noten und Texte, die es ermöglichen, die Musik selbst zu spielen und zu singen. Die Publikation ist in englischer Sprache verfasst und umfasst 88 Seiten, die in einem handlichen Format von 230 mm Breite präsentiert werden. Mit einem Gewicht von 350 Gramm ist es leicht zu transportieren und ideal für den Einsatz zu Hause oder unterwegs. Dieses Fachbuch ist nicht nur für die persönliche Sammlung geeignet, sondern auch ein hervorragendes Geschenk für Musikliebhaber und angehende Musiker.32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Evanescence-Fachbücher
-
Verbraucherschutz und Blockchain-Token, Fachbücher von Leona BeckerKryptowährungen und digitale Assets revolutionieren aktuell die Finanzwelt. Während die Märkte boomen und dezentrale Systeme sowie innovative Technologien neue Möglichkeiten eröffnen, bleibt der Verbraucherschutz oft auf der Strecke, und klassische Verbraucherschutzmechanismen geraten ins Wanken. Was passiert, wenn ein Token plötzlich wertlos wird? Wer haftet, wenn Plattformen anonym agieren und Smart Contracts automatisiert sowie vermeintlich unaufhaltsam ausgeführt werden? Die Arbeit analysiert die Schutzmechanismen des nationalen sowie EU-Rechts und stellt sie den regulatorischen Ansätzen in den USA gegenüber. Dabei geht es um die Kernfrage, ob Verbraucherschutz im Kryptosektor blosse Option oder unverzichtbare Verpflichtung ist. Sie zeigt auf, wo regulatorische Lücken bestehen, welche Risiken für Verbraucher entstehen und wie das Rechtssystem versucht, mit der rasanten technologischen Entwicklung Schritt zu halten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
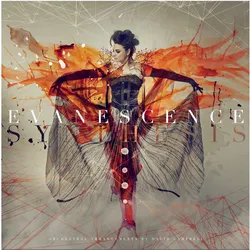
Sony Music, Schallplatten, Synthesis (Evanescence)Die Schallplatte "Synthesis" von Evanescence, veröffentlicht von Sony Music Entertainment, ist ein bemerkenswertes Werk, das die künstlerische Vision der Band in einem einzigartigen Format präsentiert. Diese Edition umfasst zwei Vinylplatten sowie eine CD und bietet eine umfassende Sammlung von 32 Tracks, die die musikalische Vielfalt und den emotionalen Ausdruck der Band widerspiegeln. Die Veröffentlichung aus dem Jahr 2017 vereint Elemente aus verschiedenen Genres, wobei der Schwerpunkt auf Pop und Weltmusik liegt. Die Schallplatte ist in englischer Sprache gehalten und bietet den Hörer*innen ein intensives Klangerlebnis. Mit einer Breite und Länge von jeweils 330 Millimetern und einer Höhe von 5 Millimetern ist das Set sowohl optisch ansprechend als auch praktisch. "Synthesis" ist nicht nur ein musikalisches Erlebnis, sondern auch ein Sammlerstück für Fans der Band und Liebhaber*innen von Vinyl. Diese Edition lädt dazu ein, die tiefgründigen Texte und die kraftvolle Musik von Evanescence in einem nostalgischen Format zu geniessen.42,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet Evanescence mit Lithium?
In dem Lied "Lithium" von Evanescence geht es um den Kampf gegen Depressionen und die Suche nach einem Ausweg aus emotionalen Schmerzen. Der Titel "Lithium" bezieht sich auf ein Medikament, das oft zur Behandlung von Stimmungsstörungen wie Depressionen eingesetzt wird. Die Texte des Liedes beschreiben die inneren Kämpfe und die Hoffnung auf Heilung und Erlösung. Insgesamt vermittelt das Lied eine Botschaft der Hoffnung und des Überwindens von dunklen Zeiten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.