Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Eventide-Pitchfactor-Harmonizer-Effects
Top-Angebote
Produkte zum Begriff Eventide-Pitchfactor-Harmonizer-Effects:
-
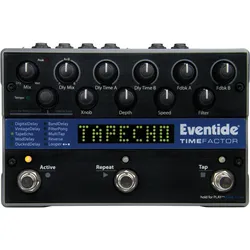
Eventide TimeFactor100 Presets, inklusive Artist-Presets, Sound in Studioqualität, Echtzeitsteuerung mit 10 Knöpfen, MIDI oder Expression Pedal, Tap-Tempo und MIDI-Clock Sync/Generate, Mono- oder Stereobetrieb, Gitarren- oder Linepegel für In- & Output,391,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
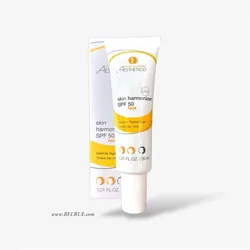
Aesthetico Skin Harmonizer SPF50 30mlAesthetico Skin Harmonizer SPF50 30mlGetönte Tagespflege Für unreine, zu Akne neigende Haut, für zu Rötungen oder Rosacea neigende Haut Getönte Tagescreme, die sich individuell dem Hautton anpasst Mikroverkapselte grüne Pigmente kaschieren sichtbar Rötungen Ein pflanzlicher Wirkstoff wirkt Entzündungen entgegen und Panthenol spendet Feuchtigkeit Ein hoher UV-Schutz beugt vor neuen Irritationen vor und schützt vor UV-bedingten Hautschäden und Hautalterung BeschreibungGetönte TagespflegeKaschiert, regeneriert und schützt: Der AESTHETICO skin harmonizer SPF 50 unterstützt mit Färberwaidextrakt und Panthenol die Regeneration sensibler, irritierter oder zu Akne neigender Haut. Mikroverkapselte grüne Farbpigmente kaschieren Hautrötungen unmittelbar nach dem Auftragen und sorgen für einen ebenmäßigeren Teint. Gleichzeitig bewahrt ein hoher UV-Schutz die Haut tagsüber vor UV-bedingten Schädigungen und vorzeitigen Alterungsprozessen.30 ml, Spendertube WirkweiseDie in der leichten Gelcreme enthaltenen mikroverkapselten grünen Pigmente kaschieren Irritationen und Rötungen nach dem Komplementärfarbenprinzip: Die Pigmente brechen beim Verreiben auf und verwandeln sich von Rötungen ausgleichendem Grün in eine beigefarbene getönte Tagespflege. Durch diese besondere Technologie kann sich die Tagespflege individuell dem Hautton anpassen und Rötungen optisch neutralisieren.Langfristig bietet sie einen ausgleichenden und beruhigenden Effekt: Ein Extrakt aus der Färberwaidpflanze verfügt über anti-entzündliches Potenzial, Panthenol (Provitamin B5) beruhigt die Haut und reduziert Reizungen. Gleichzeitig unterstützt es den Regenerationsprozess der Haut, erhöht und reguliert das Feuchthaltevermögen und wirkt hautglättend.Zusätzlich bieten eine effektive UV-A- und UV-B-Breitbandfilterkombination und Titandioxid hohen Schutz vor UV-bedingten Schädigungen der Haut und vorzeitigen Alterungsprozessen. AnwendungMorgens nach der hauttypgerechten Reinigung mit sanften Streichbewegungen auf dem Gesicht und Dekolleté sorgfältig verteilen. InhaltsstoffeDurch die permanente Weiterentwicklung unserer Rezepturen für die perfekte Pflege können verschiedene Produktversionen im Umlauf sein. Bitte entnehmen Sie die verbindliche Inhaltsstoffauflistung der OVP des Produktes.INGREDIENTS: AQUA, C12-15 ALKYL BENZOATE, BUTYL METHOXYDIBENZOYLMETHANE, ETHYLHEXYL SALICYLATE,ETHYLHEXYL STEARATE, TITANIUM DIOXIDE, OCTOCRYLENE, POTASSIUM CETYL PHOSPHATE, GLYCERIN, ALUMINUM STARCH OCTENYLSUCCINATE, DICAPRYLYL CARBONATE, TITANIUM DIOXIDE (NANO), PHENYLBENZIMIDAZOLE SULFONIC ACID, CI 77492, TRIS-BIPHENYL TRIAZINE (NANO),ISATIS TINCTORIA LEAF EXTRACT, PANTHENOL, GLYCERYL STEARATE, CETEARYL ALCOHOL, ISOPROPYL MYRISTATE, BUTYLENE GLYCOL, CAPRYLYL GLYCOL, PROPYLENE GLYCOL, PIROCTONE OLAMINE, ACRYLATES/AMMONIUM METHACRYLATE COPOLYMER, HEPTANE, DECYL GLUCOSIDE, ALCOHOL, PHENOXYETHANOL, AMINOMETHYL PROPANOL, BIS-ETHYLHEXYLOXYPHENOL METHOXYPHENYL TRIAZINE, ETHYLHEXYL TRIAZONE, TRIETHYL CITRATE, ALUMINA, SIMETHICONE, DISODIUM PHOSPHATE, XANTHAN GUM, ACRYLATES/C10-30 ALKYL ACRYLATE CROSSPOLYMER, DIETHYLHEXYL SODIUM SULFOSUCCINATE, SILVER CHLORIDE, CI 47005, CI 42090, CI 77491, CI 7749927,90 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Eventide-Pitchfactor-Harmonizer-Effects:
-
Eventide H9 Max Harmonizer - Effektgerät E-GitarreDer Eventide H9 Max Harmonizer ist ein extrem vielseitiger Harmonizer mit einfacher Bedienung. Das Gerät verfügt über alle 45 Algorithmen und Presets der Eventide-Effekte "Space"; "ModFactor"; "PitchFactor"; "TimeFactor"; "Ultra Tap Delay"; "Resonator" und "Compressor EQ". Eventide H9 Max Harmonizer:549,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Eventide-Pitchfactor-Harmonizer-Effects
-
Eventide TimeFactor100 Presets, inklusive Artist-Presets, Sound in Studioqualität, Echtzeitsteuerung mit 10 Knöpfen, MIDI oder Expression Pedal, Tap-Tempo und MIDI-Clock Sync/Generate, Mono- oder Stereobetrieb, Gitarren- oder Linepegel für In- & Output,391,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aesthetico Skin Harmonizer SPF50 30mlAesthetico Skin Harmonizer SPF50 30mlGetönte Tagespflege Für unreine, zu Akne neigende Haut, für zu Rötungen oder Rosacea neigende Haut Getönte Tagescreme, die sich individuell dem Hautton anpasst Mikroverkapselte grüne Pigmente kaschieren sichtbar Rötungen Ein pflanzlicher Wirkstoff wirkt Entzündungen entgegen und Panthenol spendet Feuchtigkeit Ein hoher UV-Schutz beugt vor neuen Irritationen vor und schützt vor UV-bedingten Hautschäden und Hautalterung BeschreibungGetönte TagespflegeKaschiert, regeneriert und schützt: Der AESTHETICO skin harmonizer SPF 50 unterstützt mit Färberwaidextrakt und Panthenol die Regeneration sensibler, irritierter oder zu Akne neigender Haut. Mikroverkapselte grüne Farbpigmente kaschieren Hautrötungen unmittelbar nach dem Auftragen und sorgen für einen ebenmäßigeren Teint. Gleichzeitig bewahrt ein hoher UV-Schutz die Haut tagsüber vor UV-bedingten Schädigungen und vorzeitigen Alterungsprozessen.30 ml, Spendertube WirkweiseDie in der leichten Gelcreme enthaltenen mikroverkapselten grünen Pigmente kaschieren Irritationen und Rötungen nach dem Komplementärfarbenprinzip: Die Pigmente brechen beim Verreiben auf und verwandeln sich von Rötungen ausgleichendem Grün in eine beigefarbene getönte Tagespflege. Durch diese besondere Technologie kann sich die Tagespflege individuell dem Hautton anpassen und Rötungen optisch neutralisieren.Langfristig bietet sie einen ausgleichenden und beruhigenden Effekt: Ein Extrakt aus der Färberwaidpflanze verfügt über anti-entzündliches Potenzial, Panthenol (Provitamin B5) beruhigt die Haut und reduziert Reizungen. Gleichzeitig unterstützt es den Regenerationsprozess der Haut, erhöht und reguliert das Feuchthaltevermögen und wirkt hautglättend.Zusätzlich bieten eine effektive UV-A- und UV-B-Breitbandfilterkombination und Titandioxid hohen Schutz vor UV-bedingten Schädigungen der Haut und vorzeitigen Alterungsprozessen. AnwendungMorgens nach der hauttypgerechten Reinigung mit sanften Streichbewegungen auf dem Gesicht und Dekolleté sorgfältig verteilen. InhaltsstoffeDurch die permanente Weiterentwicklung unserer Rezepturen für die perfekte Pflege können verschiedene Produktversionen im Umlauf sein. Bitte entnehmen Sie die verbindliche Inhaltsstoffauflistung der OVP des Produktes.INGREDIENTS: AQUA, C12-15 ALKYL BENZOATE, BUTYL METHOXYDIBENZOYLMETHANE, ETHYLHEXYL SALICYLATE,ETHYLHEXYL STEARATE, TITANIUM DIOXIDE, OCTOCRYLENE, POTASSIUM CETYL PHOSPHATE, GLYCERIN, ALUMINUM STARCH OCTENYLSUCCINATE, DICAPRYLYL CARBONATE, TITANIUM DIOXIDE (NANO), PHENYLBENZIMIDAZOLE SULFONIC ACID, CI 77492, TRIS-BIPHENYL TRIAZINE (NANO),ISATIS TINCTORIA LEAF EXTRACT, PANTHENOL, GLYCERYL STEARATE, CETEARYL ALCOHOL, ISOPROPYL MYRISTATE, BUTYLENE GLYCOL, CAPRYLYL GLYCOL, PROPYLENE GLYCOL, PIROCTONE OLAMINE, ACRYLATES/AMMONIUM METHACRYLATE COPOLYMER, HEPTANE, DECYL GLUCOSIDE, ALCOHOL, PHENOXYETHANOL, AMINOMETHYL PROPANOL, BIS-ETHYLHEXYLOXYPHENOL METHOXYPHENYL TRIAZINE, ETHYLHEXYL TRIAZONE, TRIETHYL CITRATE, ALUMINA, SIMETHICONE, DISODIUM PHOSPHATE, XANTHAN GUM, ACRYLATES/C10-30 ALKYL ACRYLATE CROSSPOLYMER, DIETHYLHEXYL SODIUM SULFOSUCCINATE, SILVER CHLORIDE, CI 47005, CI 42090, CI 77491, CI 7749927,90 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fontaine, Philippe: Adobe After EffectsAdobe After Effects , Das umfassende Handbuch. Alles für die Post Production (neue Auflage 2023) , Servopumpen > Sportfederung , Auflage: 9., aktualisierte und überarbeitete Auflage, Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Design##, Autoren: Fontaine, Philippe~Vogel, Burghard, Auflage: 23009, Auflage/Ausgabe: 9., aktualisierte und überarbeitete Auflage, Seitenzahl/Blattzahl: 879, Themenüberschrift: COMPUTERS / Digital Media / Video & Animation, Keyword: Motion-Tracking Animation; Compositing; Video-Effekte; Special Effects; Workshops Training; Hand-Buch Bücher lernen; 3D Masken; Post-Produktion; Keying Expressions; Software; Mac Windows; Werkzeuge Funktionen; Photoshop Premiere, Fachschema: Adobe (Firma) - Adobe After Effects~Animation (EDV)~Bildbearbeitung~Bildverarbeitung~Grafik (EDV) / Bildverarbeitung~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung~Digital / Digitalisierung (Politik, Wirtschaft, Gesellschaft)~EDV / Theorie / Allgemeines~Informatik~Digitale Filmtechnik~Film / Digitale Filmtechnik, Fachkategorie: Digitales Video: professionell~Unternehmensanwendungen, Sprache: Deutsch, Warengruppe: HC/Anwendungs-Software, Fachkategorie: Digitale Animation, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 248, Breite: 185, Höhe: 48, Gewicht: 2276, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2698140, Vorgänger EAN: 9783836266482 9783836237093 9783836218924 9783836215930, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.