Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Extech-TB400-Photometer-Trübung
Top-Angebote
Produkte zum Begriff Extech-TB400-Photometer-Trübung:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
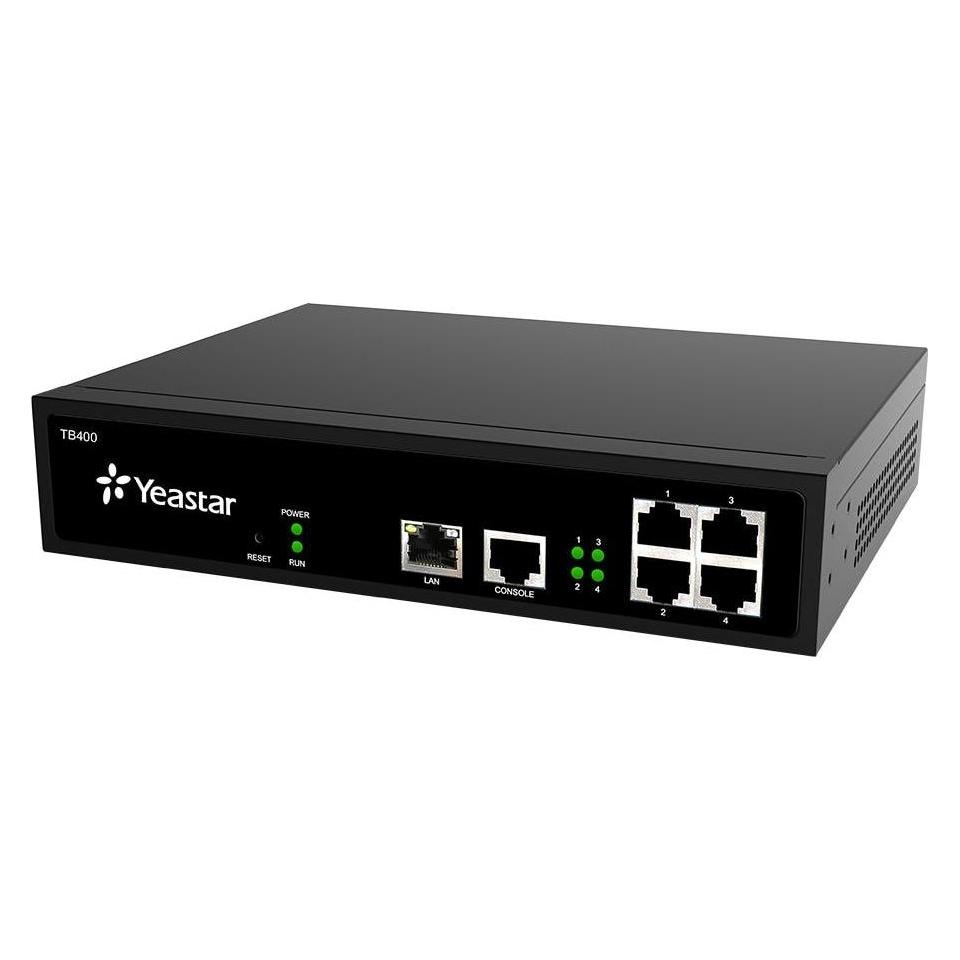
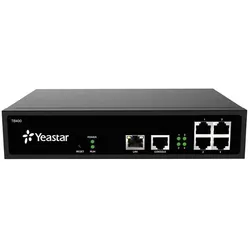
Yeastar NeoGate TB400 BRI-IP GatewayNeogate TB-Gateways eignen sich in idealer Weise, um IP-Telefonsysteme in die traditionelle ISDN-Netzseite einzubinden. Auf einen BlickLAN1 (10/100Mbps)NeztwerkDHCP, Firewall, VLAN, DDNS, OpenVPNProtokollSIP (RFC3261)Transport ProtokollUDP, TCP, TLS, SRTPISDN-Ports4 (RJ45)DTMFRFC2833, SIP INFO, In-bandTransport ProtokollUDP, TCP, TLS, SRTPMerkmaleEinfache InstallationEinfache IntegrationEinfache Konfiguration über Web-InterfaceFür IP-Telefone ist ein SIP proxy Registrar inbegriffenLCR (Least Cost Routing)Alle technischen Daten anzeigen (16 Angaben)MerkmaleSprachcodecG.711a, G.722, G.723, G.726, G.729ANetzwerkEthernet LAN Datentransferraten10,100 Mbit/sModulationDTMFSicherheit EigenschaftenFirewall, TLS, SRTP, HTTPSVPN UnterstützungYManagement-FunktionenQuality of Service (QoS) UnterstützungJaAnschlüsse und SchnittstellenSchnittstelleBRIAnzahl Ethernet-LAN-Anschlüsse (RJ-45)1Gewicht und AbmessungenHöhe44 mmTiefe213 mmBreite160 mmTechnische DetailsSchnittstelleNT/TEDesignProduktfarbeS...519,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie funktioniert ein Photometer?
Ein Photometer misst die Intensität von Licht, indem es die Menge an Licht absorbiert oder durchlässt. Es besteht aus einer Lichtquelle, einem Detektor und einem Filter, der bestimmte Wellenlängen des Lichts blockiert oder durchlässt. Das Licht wird durch das Probenmaterial geleitet, und der Detektor misst die Intensität des Lichts, das durch die Probe hindurchgeht. Anhand dieser Messung kann die Konzentration von Substanzen in der Probe bestimmt werden, da die Intensität des Lichts von der Konzentration der Substanzen abhängt. Photometer werden häufig in Labors verwendet, um die Konzentration von Substanzen in Lösungen zu bestimmen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Extech-TB400-Photometer-Trübung:
-
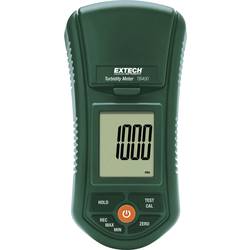
Extech TB400 Photometer TrübungKomplett ausgestattet mit allen erforderlichen Zubehörteilen für eine bequeme Trübungsmessung von Leitungswasser, Trinkwasser und sonstigen wässrigen Lösungen, bei denen die Klarheit der Flüssigkeit von Bedeutung ist.855,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
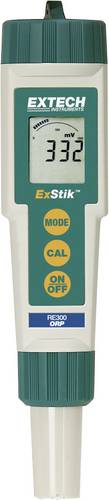
Extech RE300 Photometer Redox (ORP)Robuste und wasserdichte (IP57) Messsticks für alle wichtigen Messgrößen für Flüssigkeiten. Die Geräte verfügen über eine hohe Genauigkeit und sind mit wechselbaren Messonden ausgestattet. Neben der numerischen Anzeige des Messwertes verfügen die Geräte über eine Bargraphanzeige sowie über eine Speicherfunktion für Messwerte.118,08 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Extech-TB400-Photometer-Trübung
-
Yeastar NeoGate TB400 BRI-IP GatewayNeogate TB-Gateways eignen sich in idealer Weise, um IP-Telefonsysteme in die traditionelle ISDN-Netzseite einzubinden. Auf einen BlickLAN1 (10/100Mbps)NeztwerkDHCP, Firewall, VLAN, DDNS, OpenVPNProtokollSIP (RFC3261)Transport ProtokollUDP, TCP, TLS, SRTPISDN-Ports4 (RJ45)DTMFRFC2833, SIP INFO, In-bandTransport ProtokollUDP, TCP, TLS, SRTPMerkmaleEinfache InstallationEinfache IntegrationEinfache Konfiguration über Web-InterfaceFür IP-Telefone ist ein SIP proxy Registrar inbegriffenLCR (Least Cost Routing)Alle technischen Daten anzeigen (16 Angaben)MerkmaleSprachcodecG.711a, G.722, G.723, G.726, G.729ANetzwerkEthernet LAN Datentransferraten10,100 Mbit/sModulationDTMFSicherheit EigenschaftenFirewall, TLS, SRTP, HTTPSVPN UnterstützungYManagement-FunktionenQuality of Service (QoS) UnterstützungJaAnschlüsse und SchnittstellenSchnittstelleBRIAnzahl Ethernet-LAN-Anschlüsse (RJ-45)1Gewicht und AbmessungenHöhe44 mmTiefe213 mmBreite160 mmTechnische DetailsSchnittstelleNT/TEDesignProduktfarbeS...519,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
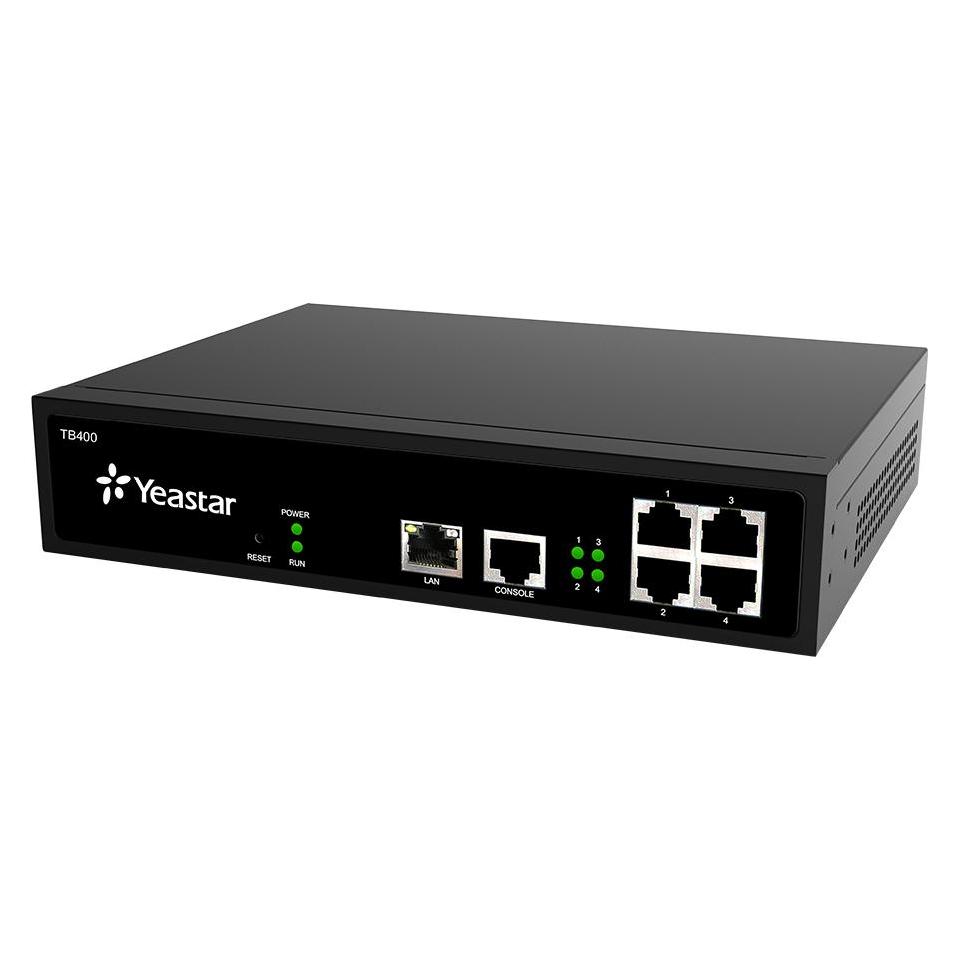
Tiptel Yeastar NeoGate TB400, Telefon, SchwarzBRI-VoIP-Gateway der TB-Serie - SIP-Registrar für IP-Telefone - BRI-VoIP-Gateway der TB-Serie mit 4 BRI-Ports - Programmierbare NT/TE-Modi - Art der Verbindung: Punkt zu Punkt, Punkt zu Mehrpunkt - Trace- und Debug-Tools für die Diagnose - Einfache webbasierte Verwaltung.499,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
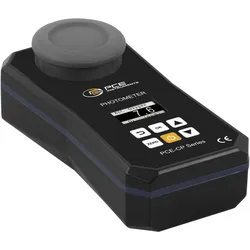
PCE Instruments, Detektor, PhotometerDas Photometer ist ein präzises Messinstrument, das zur Analyse von Wasserproben eingesetzt wird. Es ermöglicht die Bestimmung von Alkalinität und Chlor in verschiedenen Konzentrationen, was für die Überwachung der Wasserqualität von entscheidender Bedeutung ist. Mit einem benutzerfreundlichen Design und einer hohen Genauigkeit ist dieses Gerät ideal für den Einsatz in Laboren, Schwimmbädern und anderen Anwendungen, bei denen die Wasserqualität überwacht werden muss. Die Messbereiche sind so konzipiert, dass sie eine breite Palette von Anforderungen abdecken, während die Auflösung von 1 mg/l eine detaillierte Analyse ermöglicht. Das Photometer ist ein unverzichtbares Werkzeug für Fachleute, die präzise und zuverlässige Ergebnisse benötigen. - Alkalinitätsmessbereich von 0 bis 200 mg/l mit variierender Genauigkeit - Chlormessbereich von 0,00 bis 4,00 mg/l - Hohe Auflösung von 1 mg/l für präzise Messungen - Geeignet für verschiedene Anwendungen zur Wasserqualitätsüberwachung.505,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie funktioniert ein Photometer?
Ein Photometer misst die Intensität von Licht, indem es die Menge an Licht absorbiert oder durchlässt. Es besteht aus einer Lichtquelle, einem Detektor und einem Filter, der bestimmte Wellenlängen des Lichts blockiert oder durchlässt. Das Licht wird durch das Probenmaterial geleitet, und der Detektor misst die Intensität des Lichts, das durch die Probe hindurchgeht. Anhand dieser Messung kann die Konzentration von Substanzen in der Probe bestimmt werden, da die Intensität des Lichts von der Konzentration der Substanzen abhängt. Photometer werden häufig in Labors verwendet, um die Konzentration von Substanzen in Lösungen zu bestimmen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.