Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für FRANZIS-67219---Mach
Top-Angebote
Produkte zum Begriff FRANZIS-67219---Mach:
-
FRANZIS 67193 - Mach`s einfach - Maker Kit für Arduino Perfekt für EinsteigerDie Ära, In Der Das Programmieren Von Mikrocontrollern Ausschließlich Den Fachleuten Vorbehalten War, Ist Vergangenheit. Dank Des Arduino® Können Nun Auch Neulinge Innerhalb Kürzester Zeit Die Grundlagen Der Elektronik Und Programmierung Erlernen...49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kühler, Motorkühlung NISSENS 67219Technische Daten: Kühlrippenmaterial: Aluminium Netztiefe [mm]: 40 Netzlänge [mm]: 1065 Netzbreite [mm]: 740 Einlassdurchmesser [mm]: 62 Ergänzungsartikel / Ergänzende Info: Mit Dichtungen Material Wasserkasten (Kühler): Kunststoff Ergänzungsartikel / Ergänzende Info 2: Ohne Kappe, ohne Ausgleichsbehälter Kühler, Motorkühlung NISSENS 67219 kompatibel mit: Hersteller Artikelnummer376755421OE-Referenznummer81061016502AutomodelleMAN LION'S CITY Lions City Lions City (), MAN LION'S CITY A 22 A 22 (), MAN LION'S CITY A 22 A 22 (), MAN TGA 28.350, 28.360 (2006) Kühler Motor ((en) without frame) passt zu: MAN LION'S CITY, TGA D2066LF03-D2066LUH51 07.06- Chladic, chlazeni motoru514,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
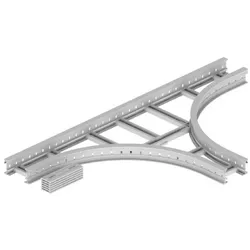
Unex T-Abzweiger 67219-44Ausführung des Seitenholms=Profil (offen)Ausführung der Sprosse=Profil gelochtKabelleiterhöhe=85 mmKabelleiterbreite=200 mmKabelleiter-Abgangsbreite=200 mmAusführung symmetrisch=jaInnenradius=600 mmAusführung=ohne VerbinderGeeignet für Funktionserhalt=neinWerkstoff=sonstigeWerkstoffgüte=sonstigeOberflächenschutz=sonstigeEinsatztemperatur=-20..60 °CFarbe=grauRAL-Nummer=7035372,18 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff FRANZIS-67219---Mach:
-
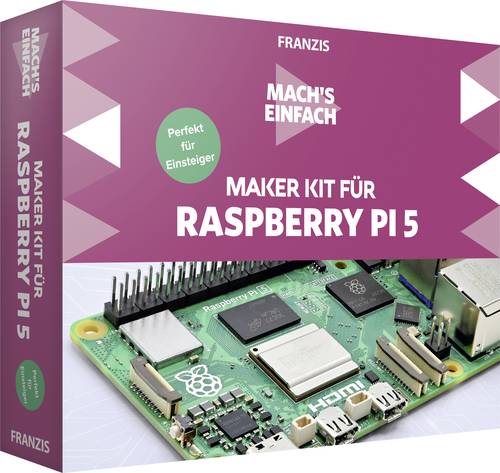
FRANZIS 67219-3 Programmierplatine ab 14 JahreEntdecke die grenzenlosen Möglichkeiten der Elektronik mit dem FRANZIS Maker Kit für den Raspberry Pi 5! Dieses Maker Kit bietet alles, was du benötigst, um deine ersten Schritte in der Welt des kleinen super Computers zu machen. Der Raspberry Pi ist ein faszinierendes elektronisches Gerät, kaum größer als eine Kreditkarte, aber ein vollwertiger Computer. Mit unserem Kit kannst du spielend leicht lernen, wie man ihn zum Leben erweckt und kreative Projekte umsetzt. Von einfachen LED-Blinklichtern bis hin zu komplexeren Projekten - mit diesem Kit sind deiner Fantasie keine Grenzen gesetzt. Unser Set enthält alle erforderlichen Bauteile sowie ein leicht verständliches Handbuch, das dich Schritt für Schritt durch die verschiedenen Projekte führt. Und das Beste: Dank der grafischen Programmiersprache Scratch ist keine Vorerfahrung in der Programmierung erforderlich. So kannst du sofort loslegen und deine Ideen in die Realität umsetzen. Tauche ein in die aufregende Welt der Maker und entdecke, wie viel Spaß es macht, deine eigenen elektronischen Kreationen zu erschaffen. Diese Projekte sind u.a. enthalten: LED mit Python ein- und ausschalten, GPIO mit Scratch ansteuern, Fußgängerampel mit Python und Scratch, Spielwürfel mit LEDs, LC-Display mit Python ansteuern, Lauflicht mit dem Portexpander, Binäruhr, CPU-Lastanzeige mit LEDs, LC-Display für das Kodi Media Center52,04 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
FRANZIS 67219 - Mach's einfach Maker Kit für Raspberry Pi 5 - Perfekt für EinsteigerEntdecke Die Grenzenlosen Möglichkeiten Der Elektronik Mit Dem Franzis Maker Kit Für Den Raspberry Pi 5! Dieses Maker Kit Bietet Alles, Was Du Benötigst, Um Deine Ersten Schritte In Der Welt Des Kleinen Super Computers Zu Machen.57,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FRANZIS 67193 - Mach`s einfach - Maker Kit für Arduino Perfekt für EinsteigerDie Ära, In Der Das Programmieren Von Mikrocontrollern Ausschließlich Den Fachleuten Vorbehalten War, Ist Vergangenheit. Dank Des Arduino® Können Nun Auch Neulinge Innerhalb Kürzester Zeit Die Grundlagen Der Elektronik Und Programmierung Erlernen...49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für FRANZIS-67219---Mach
-
Kühler, Motorkühlung NISSENS 67219Technische Daten: Kühlrippenmaterial: Aluminium Netztiefe [mm]: 40 Netzlänge [mm]: 1065 Netzbreite [mm]: 740 Einlassdurchmesser [mm]: 62 Ergänzungsartikel / Ergänzende Info: Mit Dichtungen Material Wasserkasten (Kühler): Kunststoff Ergänzungsartikel / Ergänzende Info 2: Ohne Kappe, ohne Ausgleichsbehälter Kühler, Motorkühlung NISSENS 67219 kompatibel mit: Hersteller Artikelnummer376755421OE-Referenznummer81061016502AutomodelleMAN LION'S CITY Lions City Lions City (), MAN LION'S CITY A 22 A 22 (), MAN LION'S CITY A 22 A 22 (), MAN TGA 28.350, 28.360 (2006) Kühler Motor ((en) without frame) passt zu: MAN LION'S CITY, TGA D2066LF03-D2066LUH51 07.06- Chladic, chlazeni motoru514,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unex T-Abzweiger 67219-44Ausführung des Seitenholms=Profil (offen)Ausführung der Sprosse=Profil gelochtKabelleiterhöhe=85 mmKabelleiterbreite=200 mmKabelleiter-Abgangsbreite=200 mmAusführung symmetrisch=jaInnenradius=600 mmAusführung=ohne VerbinderGeeignet für Funktionserhalt=neinWerkstoff=sonstigeWerkstoffgüte=sonstigeOberflächenschutz=sonstigeEinsatztemperatur=-20..60 °CFarbe=grauRAL-Nummer=7035372,18 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
Unex T-Stück 67219-04Ausführung des Seitenholms=Profil (offen)Ausführung der Sprosse=Profil gelochtKabelleiterhöhe=85 mmKabelleiterbreite=200 mmKabelleiter-Abgangsbreite=200 mmAusführung symmetrisch=jaInnenradius=600 mmAusführung=ohne VerbinderGeeignet für Funktionserhalt=neinWerkstoff=KunststoffWerkstoffgüte=Polyvinylchlorid (PVC)Oberflächenschutz=sonstigeEinsatztemperatur=-20..60 °CFarbe=grauRAL-Nummer=7035219,35 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
VITRA 67219 Hochschrank New Metropole PureVitrA New Metropole Pure Hochschrank mit 2 Türen Türanschlag links 40 x 37 x 150 cm (BxTxH) Hellgrau MattNew Metropole Pure Hochschrank, rechteckig, 40 x 36,5 x 150 cm (BxTxH), Wandmontage, mit 2 Türen (Softclose & Push-Open), Türanschlag links, 2 Glaseinlegeböden, 1 fester Boden, 1 kurzer fester Boden (unten), inklusive Befestigungsset, Material Korpus: MDF + PVC-Thermofolie, Farbe Korpus: Hellgrau Matt1494,26 €*Versand: 65,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.