Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Fahrer-Gepäckträger
Top-Angebote
Produkte zum Begriff Fahrer-Gepäckträger:
-
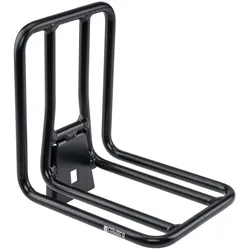
Fahrer Kontaktschutz Electric Cap L - Gepäckträger Gepäckträger schwarzDer Fahrer Kontaktschutz Electric Cap L - Gepäckträger schützt die Akku-Kontakte am Gepäckträger vor Witterung, Schmutz und Beschädigung. Perfekt für Bosch, Yamaha und Shimano.11,71 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Fahrer-Gepäckträger:
-
Fahrer, GepäckträgerDer Brompton Front Carrier in Silber ist ein robuster und funktionaler Gepäckträger, der speziell für die Verwendung mit Brompton-Fahrrädern entwickelt wurde. Hergestellt aus einer hochwertigen Aluminiumlegierung, bietet dieser Vorderradträger eine maximale Zuladung von bis zu 9 kg. Mit seinen kompakten Massen von 25 x 30 x 31,5 cm und einem geringen Gewicht von nur 503 g ist er leicht und dennoch stabil. Der Träger lässt sich schnell und werkzeuglos am originalen Brompton Trägerblock einklicken und kann auch im gefalteten Zustand des Fahrrads verwendet werden. Die breitere Ladefläche und der höhere Bügel im Vergleich zum Standard-Modell ermöglichen eine vielseitige Nutzung mit verschiedenen Taschen, Kisten und dem KlickFix Caddy Adapter (nicht enthalten). Zudem ist der Träger vorbereitet für die FSX-Aufnahme, was ihn zu einer praktischen Wahl für den Transport von Bote-Rucksäcken macht. - Maximale Zuladung von 9 kg für vielseitige Nutzung - Schnelle, werkzeuglose Montage am Brompton Trägerblock - Kompakte Masse und leichtes Gewicht für einfache Handhabung - Vorbereitet für FSX-Aufnahme, ideal für Bote-Rucksack.71,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kattilathu, Biyon: Der Rikscha-Fahrer, der das Glück verschenktDer Rikscha-Fahrer, der das Glück verschenkt , Biyon Kattilathu, Kind indischer Einwanderer, ist DER Motivations-Entertainer im digitalen Raum. Beflügelt von seiner eigenen Geschichte, hat er in kürzester Zeit die Social-Media-Bühne erobert und über seine Kanäle Menschen in Scharen begeistert. Erstmals wendet er sich nun in Buchform an seine Fans: Die Hauptfigur in seinem erzählten Ratgeber ist ein indischer Rikscha-Fahrer. So wie Biyon in seiner Eigenschaft als Speaker und Lebenslehrer, hilft der Rikscha-Fahrer ganz nebenbei auf der Fahrt jedem seiner Gäste bei wichtigen Lebensproblemen. In 11 Kapiteln bzw. Episoden werden die wichtigsten Lebensthemen behandelt, die uns Menschen umtreiben. Es geht um Liebe und Verlust, um Angst und Mut, um Verletzlichkeit und Selbstliebe, um Aufrichtigkeit und das konsequente Verfolgen unserer Lebensziele sowie die Kraft, zu uns zu stehen und Entscheidungen zu treffen, die uns stark machen für die Herausforderungen des Lebens. PLUS: Mit der GU MIND&SOUL APP kannst du Biyon live in Indien erleben. Einfach den Code am Kapitelende scannen - und Biyon teilt seine Gedanken zur jeweiligen Episode mit dir. , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20190902, Produktform: Leinen, Titel der Reihe: GU Mind & Soul Einzeltitel##, Autoren: Kattilathu, Biyon, Seitenzahl/Blattzahl: 192, Themenüberschrift: SELF-HELP / Personal Growth / General, Keyword: Selbstliebe; Achtsamkeitstraining; Selbstwert; Selbstfürsorge; Selbstakzeptanz; Achtsam; Selbstwertgefühl; Gleichmut; Achtsamkeitsmeditation; Lebens-Hilfe; Gu; Selbstcoaching; Lebenshilfe; Selbst-Vertrauen; Gelassenheit; Selbst-Coaching; Achtsamkeit; Selbstvertrauen; Stress-Abbau; positives Denken; Persönlichkeits-Training; buddhistische; Narzissmus; Lebenssinn; Ratgeber; Selbsthilfe; Selbstbewusstsein; Coaching; Selbstheilung; innere Ruhe; Meditation; Partner; Partnerschaft; Zufriedenheit; mehr selbstbewusstsein; Entspannung; positiv; Bewältigung; Freundschaft; Großzügigkeit; Liebe; Beziehung; Lebensfreude; sich selbst lieben; Eigenliebe; Selbstfindung; Selbstverwirklichung; Dankbarkeit; Al, Fachschema: Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Körper und Geist: Gedanken & Methoden, Thema: Orientieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Durchsetzungsvermögen, Motivation und Selbstwertgefühl, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Graefe und Unzer Verlag, Verlag: Graefe und Unzer Verlag, Verlag: GRÄFE UND UNZER Verlag GmbH, Länge: 190, Breite: 136, Höhe: 21, Gewicht: 416, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 204654819,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fahrer Kontaktschutz Electric Cap L - Gepäckträger Gepäckträger schwarzDer Fahrer Kontaktschutz Electric Cap L - Gepäckträger schützt die Akku-Kontakte am Gepäckträger vor Witterung, Schmutz und Beschädigung. Perfekt für Bosch, Yamaha und Shimano.11,71 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Fahrer-Gepäckträger
-
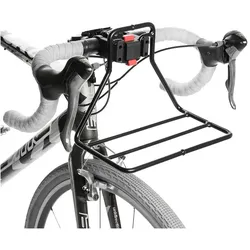
Fahrer, GepäckträgerDer FAHRER Gepäckträger "Tour Rack" ist eine praktische Lösung für alle, die zusätzlichen Stauraum an ihrem Fahrrad benötigen. Dieser Vorderradträger ist speziell für die Befestigung am Klickfix-Adapter konzipiert und bietet eine maximale Belastbarkeit von bis zu 5 Kilogramm. Mit seinen kompakten Massen von 29 x 16 cm und einem Gewicht von nur 325 g ist er leicht und dennoch robust. Der Gepäckträger besteht aus hochwertigem Aluminium, was ihn langlebig und korrosionsbeständig macht. Ideal für Ausflüge oder den täglichen Gebrauch, ermöglicht der "Tour Rack" eine einfache und sichere Befestigung von Gepäck, sodass Sie Ihre Fahrradtouren unbeschwert geniessen können. - Leichte Aluminiumkonstruktion für hohe Stabilität - Maximale Belastung von 5 kg für vielseitige Nutzung - Kompatibel mit Klickfix-Adapter für einfache Montage.82,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.