Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Fassbind-Les-Vieilles-Barriques
Top-Angebote
Produkte zum Begriff Fassbind-Les-Vieilles-Barriques:
-
Fassbind Les Vieilles Barriques Vieille Framboise 40% 0,7 LiterFassbind Les Vieilles Barriques Vieille FramboiseDieser exquisite Himbeerbrand entstammt der ältesten Brennerei der Schweiz und verkörpert traditionelle Handwerkskunst seit 1846. Sonnenverwöhnte Himbeeren aus dem Wallis mazerieren sechs Wochen lang, bevor sie traditionell destilliert werden. Nach einer zweijährigen Ruhephase vollendet sich der Brand während seiner Reifung in französischen Eichenbarriques zu einem wahren Meisterwerk.Das Bouquet entfaltet intensive Noten reifer Himbeeren, die an selbstgemachte Konfitüre erinnern. Vanille und zarte Schokoladennuancen verschmelzen mit feinen Holztönen zu einem harmonischen Gesamtbild. Am Gaumen zeigt sich der Himbeerbrand opulent fruchtig und geschmeidig, während eine dezente Süße für perfekte Balance sorgt. Der mittellange Abgang hinterlässt einen wärmenden, eleganten Eindruck und macht jeden Schluck zu einem besonderen Genusserlebnis.43,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
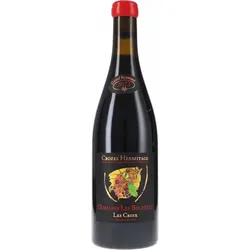
Crozes Hermitage rouge, Les Croix, Vieilles Vignes Les Bruyères 2022 BIOCrozesHermitage Rouge Les Croix Vieilles Vignes von Domaine Les Bruyères Ein biodynamisches SyrahMeisterwerk von der nördlichen Rhône Die Domaine Les Bruyères unter der Leitung von David Reynaud hat sich in den letzten Jahren zu einem wahren Leuchtturm der biodynamischen viticulture an der nördlichen Rhône entwickelt. Seit der talentierte Winzer das elterliche Weingut übernahm hat er die Weinberge konsequent in ein lebendiges Ökosystem verwandelt. Der tiefe Respekt vor der Natur und die ko...39,98 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Chablis «Les Vieilles Vignes» Domaine Pascal Bouchard 2024Mineralische Präzision aus dem Burgund Domaine Pascal Bouchard Chablis Les Vieilles Vignes Die Weinbauregion Chablis im äußersten Norden des Burgunds gelegen ist weltberühmt für ihre charakterstarken mineralisch geprägten Weißweine. Hier auf den fossilen Kalkmergelböden des Kimmeridgiums hat sich die Domaine Pascal Bouchard als feste Größe für anspruchsvolle Weine etabliert. Das traditionsreiche Weingut versteht es meisterhaft die kühle Eleganz und die vibrierende Energie dieses geschichtstr...22,59 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Fassbind-Les-Vieilles-Barriques:
-
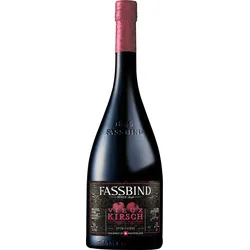
Fassbind Les Vieilles Barriques - Vieux Kirsch ObstbrandDer Fassbind Vieille Cerise ist eine neuere Kreation aus der Reihe der Barrique-Brände „Vieille“. Diese edle Spirituose wird aus besten Kirschen, die im zentralschweizer Schwarzbubenland wachsen, gebrannt. Nach traditioneller Art wird dieser Fruchtbrand im Gegenstromverfahren schonend destilliert. Ist die Destillation abgeschlossen, schließt sich der Reifprozess an. Hierzu wird das Fruchtdestillat in Eichenholzfässer gefüllt und anschließend im Reifekeller der Fassbind Brennerei für 12 bis 18 Monate eingelagert. Nachdem der Reifeprozess abgeschlossen ist, geht es mit der Veredelung weiter. Dazu wird dem Destillat ein hausgemachtes Bonificateur, welches in diesem Fall aus Kirschextrakt besteht, hinzugefügt. Erst durch diese Dosage wird der Fassbind Vieille Cerise angenehm geschmeidig und bekommt seine feine Süße verliehen. Sein Bukett ist mild und harmonisch mit einer klar wahrzunehmenden Mandelnote. Geschmacklich besticht er dann mit eleganter Kirsche in Kombination mit einer Holz- sowie dezenter Mandelnote. Mit ansprechender, mittlerer Holzfarbe zeigt er sich dann im Glas. Sein Körper ist ausgeglichen und Vollmundig. Im Finish überzeugt der Fassbind Vieille Cerise dann mit eleganter Frucht.59,00 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
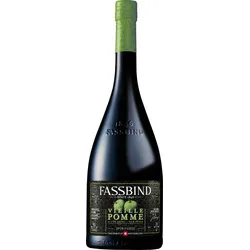
Fassbind Les Vieilles Barriques - Vieille Pomme ObstbrandEin Hauch von Apfelstrudel im Glas Für den Fassbind Vieille Pomme werden aromatische Gravensteiner Äpfel aus der Ost- und Zentralschweiz sowie aus dem Wallis verwendet. Ihr feinfruchtiges, ausgewogenes Aroma macht sie zur idealen Grundlage für diesen edlen Apfelbrand. Nach der sorgfältigen Destillation reift das Destillat mindestens zwölf Monate im Eichenholzfass.Eine behutsame Veredelung mit hauseigenem Apfelextrakt verleiht ihm seine weiche Textur, eine harmonisch eingebundene Süße und sorgt für eine elegante Balance mit der dezenten Holznote. Im Glas leuchtet er goldfarben. In der Nase zeigen sich frische Apfelaromen mit feinen Anklängen von Vanille, Zimt und gebackenen Äpfeln. Am Gaumen präsentiert er sich weich und vollmundig mit Noten von Apfelkompott und Apfelstrudel. Der Abgang ist lang, ausgewogen und angenehm fruchtig. Ein Apfelbrand für alle, die die Vielfalt und Wärme des Gravensteiners in ihrer edelsten Form genießen möchten.59,00 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Fassbind Les Vieilles Barriques Vieille Framboise 40% 0,7 LiterFassbind Les Vieilles Barriques Vieille FramboiseDieser exquisite Himbeerbrand entstammt der ältesten Brennerei der Schweiz und verkörpert traditionelle Handwerkskunst seit 1846. Sonnenverwöhnte Himbeeren aus dem Wallis mazerieren sechs Wochen lang, bevor sie traditionell destilliert werden. Nach einer zweijährigen Ruhephase vollendet sich der Brand während seiner Reifung in französischen Eichenbarriques zu einem wahren Meisterwerk.Das Bouquet entfaltet intensive Noten reifer Himbeeren, die an selbstgemachte Konfitüre erinnern. Vanille und zarte Schokoladennuancen verschmelzen mit feinen Holztönen zu einem harmonischen Gesamtbild. Am Gaumen zeigt sich der Himbeerbrand opulent fruchtig und geschmeidig, während eine dezente Süße für perfekte Balance sorgt. Der mittellange Abgang hinterlässt einen wärmenden, eleganten Eindruck und macht jeden Schluck zu einem besonderen Genusserlebnis.43,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Fassbind-Les-Vieilles-Barriques
-
Crozes Hermitage rouge, Les Croix, Vieilles Vignes Les Bruyères 2022 BIOCrozesHermitage Rouge Les Croix Vieilles Vignes von Domaine Les Bruyères Ein biodynamisches SyrahMeisterwerk von der nördlichen Rhône Die Domaine Les Bruyères unter der Leitung von David Reynaud hat sich in den letzten Jahren zu einem wahren Leuchtturm der biodynamischen viticulture an der nördlichen Rhône entwickelt. Seit der talentierte Winzer das elterliche Weingut übernahm hat er die Weinberge konsequent in ein lebendiges Ökosystem verwandelt. Der tiefe Respekt vor der Natur und die ko...39,98 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Chablis «Les Vieilles Vignes» Domaine Pascal Bouchard 2024Mineralische Präzision aus dem Burgund Domaine Pascal Bouchard Chablis Les Vieilles Vignes Die Weinbauregion Chablis im äußersten Norden des Burgunds gelegen ist weltberühmt für ihre charakterstarken mineralisch geprägten Weißweine. Hier auf den fossilen Kalkmergelböden des Kimmeridgiums hat sich die Domaine Pascal Bouchard als feste Größe für anspruchsvolle Weine etabliert. Das traditionsreiche Weingut versteht es meisterhaft die kühle Eleganz und die vibrierende Energie dieses geschichtstr...22,59 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Les Clos Vieilles Vignes 2025 - Damien Bruneau - 0.75LDie tiefroten Reflexe und die Aromen reifer schwarzer Früchte charakterisieren diese schöne Cuvée perfekt. Am Gaumen ist es vor allem die schöne Struktur mit geschmolzenen Tanninen, die Sie mit würzigen Noten im Abgang willkommen heißen. Les Clos Rouge ist ein Lagerwein. Wenn Sie strukturierte Weine mögen, werden ihn in seiner Jugend schätzen, wenn Ihnen der Sinn nach fleischigen Weinen mit runden Tanninen steht, sollten Sie ihn 3-5 Jahren altern lassen.8,97 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.