Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Felix-The-Reaper
Top-Angebote
Produkte zum Begriff Felix-The-Reaper:
-
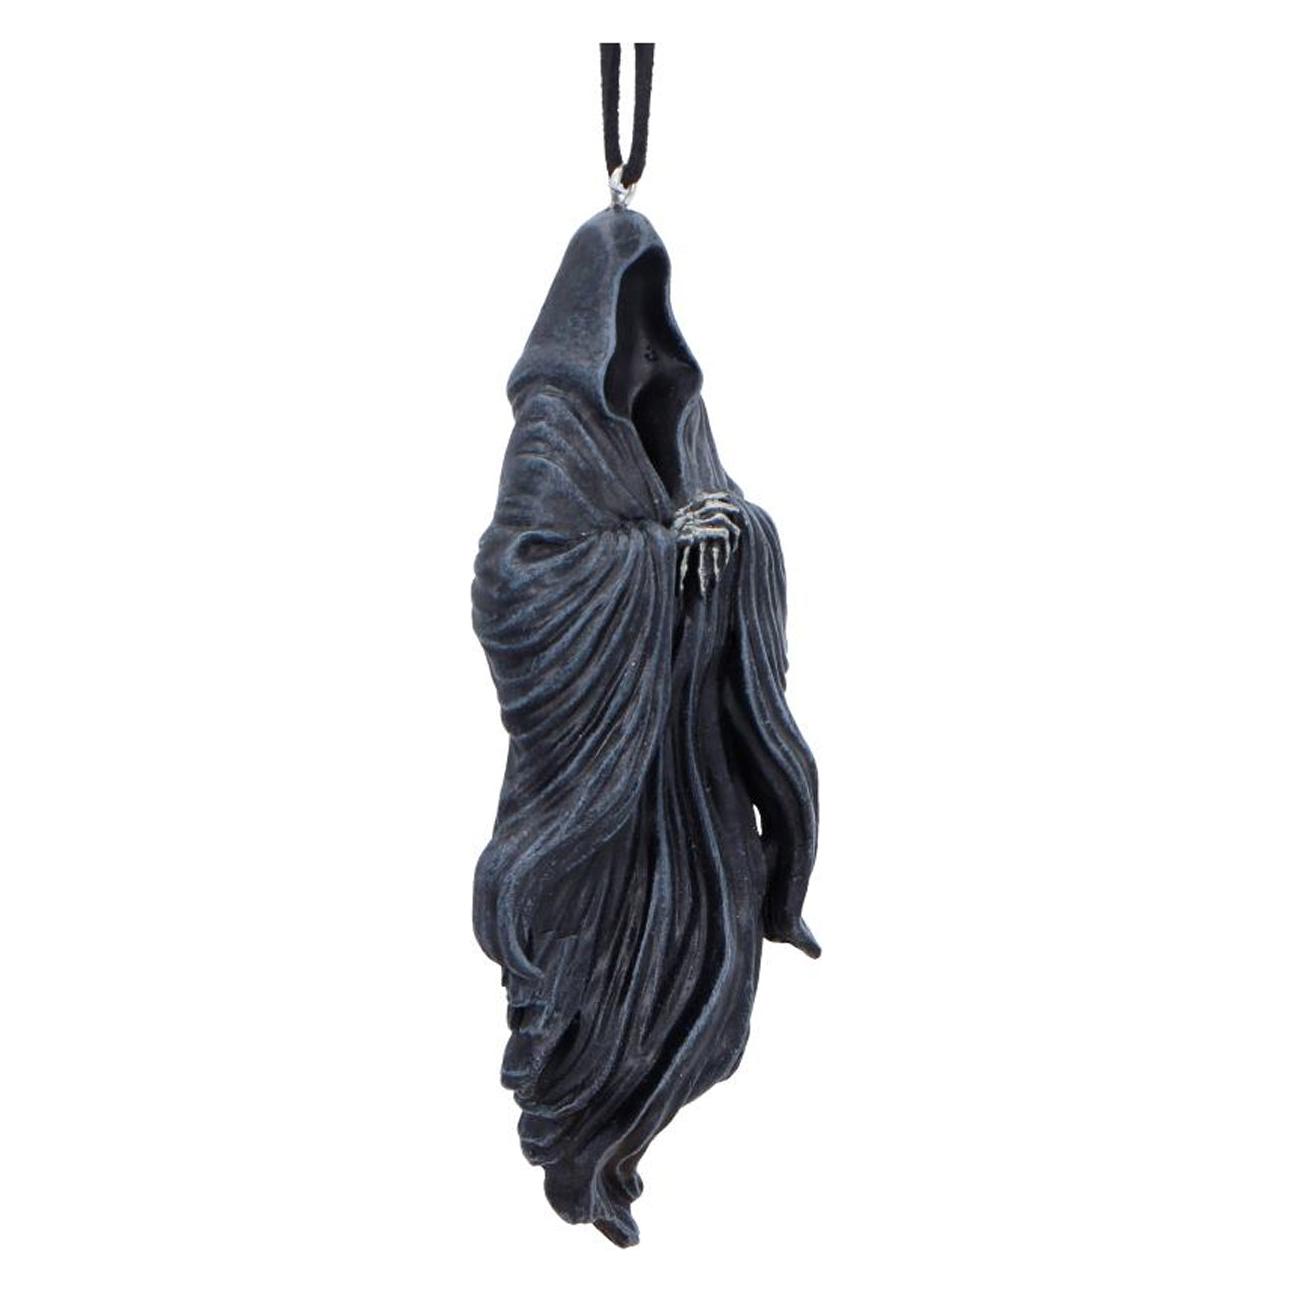
Nemesis Now - Nemesis - House Of Obscura - The Reaper Hanging OrnamentHängedekoration aus Nemesis Now House Of Obscura mit einem unheimlichen, gesichtslosen Sensenmann-Motiv, aus Resin gegossen und handbemalt für detailreiche Gothic-Dekoration. Nemesis Now - Nemesis - House Of Obscura - The Reaper Hanging Or ist mit skelettierten Händen, fließenden Gewändern und strukturierten Details gestaltet, um einen ätherischen, übernatürlichen Look zu erzeugen, der zu alternativer Wohndekoration und Ausstellungssammlungen passt. Geliefert in einer Marken-Geschenkbox, um die feinen Details zu schützen. Originale Hängedekoration aus der House of Obscura Kollektion Geisterhaftes, gesichtsloses Sensenmann-Design Aus Resin gegossen Handbemaltes Finish Skelettierte Hände, fließender Stoffeffekt und strukturierte Details Verpackung in Marken-Geschenkbox zum Schutz und zum Verschenken Ideal für Fans gotischer Interieurs, Dark-Fantasy-Themen und Sammler übernatürlicher oder sensenmann-inspirierter Ornamente.12,84 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Umbreit Felix the Cat (29 cm)Felix the Cat ist ein charmantes Plüschtier, das mit seiner weichen und kuscheligen Oberfläche sowohl Kinder als auch Erwachsene begeistert. Mit einer Höhe von 29 cm und einer Länge von 25 cm ist dieses Plüschtier ideal zum Spielen, Kuscheln oder als dekoratives Element im Kinderzimmer. Die mehrfarbige Gestaltung und das niedliche Katzen-Design machen Felix zu einem Blickfang. Hergestellt aus hochwertigem Plüschmaterial, bietet es ein angenehmes Gefühl und ist perfekt für alle, die einen treuen Begleiter suchen. Die Pflege ist unkompliziert, da das Plüschtier einfach von Hand gewaschen werden kann. Felix the Cat ist nicht nur ein Spielzeug, sondern auch ein Freund, der in vielen Abenteuern zur Seite steht.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welche ähnlichen Songs gibt es wie "Don't Fear the Reaper"?
Ähnliche Songs wie "Don't Fear the Reaper" könnten sein: "Hotel California" von den Eagles, "Stairway to Heaven" von Led Zeppelin oder "Bohemian Rhapsody" von Queen. Diese Songs haben eine ähnliche epische Atmosphäre und sind bekannt für ihre eingängigen Melodien und Texte. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Felix-The-Reaper:
-
Nemesis Now - Nemesis - House Of Obscura - The Reaper Hanging OrnamentHängedekoration aus Nemesis Now House Of Obscura mit einem unheimlichen, gesichtslosen Sensenmann-Motiv, aus Resin gegossen und handbemalt für detailreiche Gothic-Dekoration. Nemesis Now - Nemesis - House Of Obscura - The Reaper Hanging Or ist mit skelettierten Händen, fließenden Gewändern und strukturierten Details gestaltet, um einen ätherischen, übernatürlichen Look zu erzeugen, der zu alternativer Wohndekoration und Ausstellungssammlungen passt. Geliefert in einer Marken-Geschenkbox, um die feinen Details zu schützen. Originale Hängedekoration aus der House of Obscura Kollektion Geisterhaftes, gesichtsloses Sensenmann-Design Aus Resin gegossen Handbemaltes Finish Skelettierte Hände, fließender Stoffeffekt und strukturierte Details Verpackung in Marken-Geschenkbox zum Schutz und zum Verschenken Ideal für Fans gotischer Interieurs, Dark-Fantasy-Themen und Sammler übernatürlicher oder sensenmann-inspirierter Ornamente.12,84 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welche ähnlichen Songs gibt es wie "Don't Fear the Reaper"?
Ähnliche Songs wie "Don't Fear the Reaper" könnten sein: "Hotel California" von den Eagles, "Stairway to Heaven" von Led Zeppelin oder "Bohemian Rhapsody" von Queen. Diese Songs haben eine ähnliche epische Atmosphäre und sind bekannt für ihre eingängigen Melodien und Texte. **
Ähnliche Suchbegriffe für Felix-The-Reaper
-
Umbreit Felix the Cat (29 cm)Felix the Cat ist ein charmantes Plüschtier, das mit seiner weichen und kuscheligen Oberfläche sowohl Kinder als auch Erwachsene begeistert. Mit einer Höhe von 29 cm und einer Länge von 25 cm ist dieses Plüschtier ideal zum Spielen, Kuscheln oder als dekoratives Element im Kinderzimmer. Die mehrfarbige Gestaltung und das niedliche Katzen-Design machen Felix zu einem Blickfang. Hergestellt aus hochwertigem Plüschmaterial, bietet es ein angenehmes Gefühl und ist perfekt für alle, die einen treuen Begleiter suchen. Die Pflege ist unkompliziert, da das Plüschtier einfach von Hand gewaschen werden kann. Felix the Cat ist nicht nur ein Spielzeug, sondern auch ein Freund, der in vielen Abenteuern zur Seite steht.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
The Guv´Nor VIP Felix Solis<h2>The Guv’Nor VIP – Tempranillo-Kompetenz aus Kastilien-La Mancha</h2> <p> Erleben Sie puren Tempranillo aus Spanien: The Guv’Nor VIP aus Kastilien-La Mancha, gekeltert von Felix Solis, verkörpert höchste Exzellenz und Finesse. Sorgsam handverlesene Trauben reifen nach traditioneller Vinifikation mindestens 15 Monate in Eichenfässern. Der kalkhaltige, karge Boden der Region fördert elegante Struktur und eine intensive Aromatik, die perfekt mit der Extraktion samtiger Tannine harmoniert. Die behutsame Entrappung und temperaturgesteuerte Maischegärung bewahren Frische und Tiefe – so entsteht ein aristokratischer Rotwein mit dichten Fruchtnoten, feiner Würze und nachhaltiger Komplexität. </p> <ul> <li><b>Region:</b> Kastilien-La Mancha Spanien</li> <li><b>Rebsorte:</b> Tempranillo</li> <li><b>Ausbau:</b> 15 Monate Fassreife in Eiche</li> <li><b>Alkoholgehalt:</b> 14 Vol-%</li> <li><b>Restzucker:</b> 14 g/l</li> <li><b>Kellerei:</b> Felix Solis</li> <li><b>Stilistik:</b> Dicht vollmundig mit samtigen Tanninen und reichen Fruchtaromen</li> </ul> <p><b>Genuss-Tipp:</b><br> Servieren Sie The Guv’Nor VIP ideal zu gegrilltem Rindersteak, pikantem Käse oder dunkler Schokolade. Perfekt temperiert bei 16–18 °C entfaltet er sein ganzes Geschmacksprofil. </p> Allergene:enthält Sulfite8,49 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Microsoft Dragon Ball: The Breakers - TP Token 2250, Ingame WährungFügt deinem Inventar 2250 TP-Marken hinzu. Verwende TP-Marken, um sie gegen verschiedene Kostüme und Gegenstände aus dem Dragon Ball: The Breakers-Shop im Spiel einzutauschen.25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.