Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Final-A6000
Top-Angebote
Produkte zum Begriff Final-A6000:
-
Siegert, Bernhard: Final FrontiersFinal Frontiers , Eine Medienarchäologie des Meeres , Kühlereinfüllstutzen &-Deckel > Kühlung , Erscheinungsjahr: 20241118, Produktform: Leinen, Autoren: Siegert, Bernhard, Seitenzahl/Blattzahl: 570, Abbildungen: 30 farbige Abbildungen, Themenüberschrift: SOCIAL SCIENCE / Media Studies, Keyword: Cultural Techniques; Elemental Media; Environmental Media; German Media Theory; Kulturtechnik; Medientheorie; Naval Warfare; Ocean; Oceanography; Ozeanographie; Representation; Repräsentation; Schiff; Seascapes; Seefahrt; Seekrieg; Seestücke; Ship; Umweltmedien, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Medientheorie~Medienwissenschaft, Fachkategorie: Literaturwissenschaft, allgemein, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Kultur- und Medienwissenschaften, Seitenanzahl: XXXII, Seitenanzahl: 570, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Brill I Fink, Verlag: Brill I Fink, Verlag: Brill | Fink, Produktverfügbarkeit: 02, Länge: 235, Breite: 155, Höhe: 44, Gewicht: 1, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Final-A6000:
-
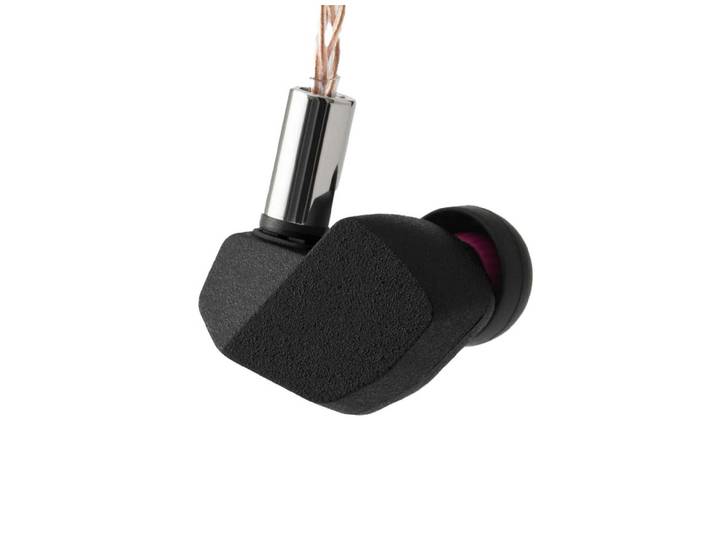
Final A6000Final A6000 - f-Core DU, Edelstahlrahmen, feine Kontur Der Final A6000 ist ein kabelgebundener In-Ear-Kopfhörer, der auf Präzision, hohe Auflösung und kontrollierte Wiedergabe ausgelegt ist. Trotz seiner Detailtreue bleibt sein Klang frei von Härte oder Überzeichnung. Er steht in der Tradition der A-Serie, deren Entwicklung auf einer definierten Herangehensweise an Klangbewertung basiert - orientiert an realen Hörsituationen statt an künstlich konstanten Laborbedingungen. Dieses Konzept wurde erstmals im Flaggschiff A8000 umgesetzt. Der A6000 überträgt diesen Ansatz in eine zugänglichere Klasse, ohne die grundlegende Klangphilosophie zu verändern. f-Core DU Dynamiktreiber Im Zentrum arbeitet die vollständig intern entwickelte 6-mm-Dynamikeinheit "f-Core DU". Membran, Schwingspule, Magnetkreis, Klebstoffe sowie die zugehörigen Fertigungsprozesse wurden bei Final selbst entwickelt. Das Frontgehäuse des Treibers besteht aus Messing, das weniger anfällig für magnetische Einflüsse ist und d499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siegert, Bernhard: Final FrontiersFinal Frontiers , Eine Medienarchäologie des Meeres , Kühlereinfüllstutzen &-Deckel > Kühlung , Erscheinungsjahr: 20241118, Produktform: Leinen, Autoren: Siegert, Bernhard, Seitenzahl/Blattzahl: 570, Abbildungen: 30 farbige Abbildungen, Themenüberschrift: SOCIAL SCIENCE / Media Studies, Keyword: Cultural Techniques; Elemental Media; Environmental Media; German Media Theory; Kulturtechnik; Medientheorie; Naval Warfare; Ocean; Oceanography; Ozeanographie; Representation; Repräsentation; Schiff; Seascapes; Seefahrt; Seekrieg; Seestücke; Ship; Umweltmedien, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Medientheorie~Medienwissenschaft, Fachkategorie: Literaturwissenschaft, allgemein, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Kultur- und Medienwissenschaften, Seitenanzahl: XXXII, Seitenanzahl: 570, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Brill I Fink, Verlag: Brill I Fink, Verlag: Brill | Fink, Produktverfügbarkeit: 02, Länge: 235, Breite: 155, Höhe: 44, Gewicht: 1, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Final-A6000
-
INF A6000 Silikonhülle kompatibel mit Sony Alpha A6000 spiegelloser Kamera - SchwarzSchützen Sie Ihre Sony A6000 mit dieser schwarzen Silikonhülle. Bietet überlegenen Schutz vor Kratzern, Staub und Stößen, während sie gleichzeitig einen verbesserten Griff und einfachen Zugriff auf alle Funktionen bietet. Ideal für Sony Alpha A6000 Benutzer. Überlegener Kameraschutz: Diese A6000 Silikonhülle bietet außergewöhnlichen Schutz für Ihre Sony Alpha A6000 spiegellose Kamera. Das weiche Silikonmaterial wirkt wie ein Schild gegen Kratzer, Staub und leichte Stöße und bewahrt den neuwertigen Zustand Ihrer Kamera. Das formschlüssige Design sorgt für eine vollständige Abdeckung und schützt das Kameragehäuse und die Objektivfassung vor alltäglicher Abnutzung. Egal, ob Sie im Studio oder vor Ort fotografieren, diese Hülle gibt Ihnen die Gewissheit, dass Ihre Kamera gut geschützt ist. Die präzisen Aussparungen ermöglichen einen einfachen Zugriff auf alle Tasten, Anschlüsse und Bedienelemente und gewährleisten eine nahtlose Bedienung, ohne die Hülle entfernen zu müssen. Sie ist ein unverzichtbares Zubehör für Fotografen, die Wert auf die Langlebigkeit und Leistung ihrer Ausrüstung legen. Die stoßabsorbierenden Eigenschaften des Silikons minimieren zusätzlich das Risiko von Schäden durch versehentliches Fallenlassen oder Stöße und machen sie ideal für Reisen und Outdoor-Fotografie. Verbesserter Griff & Handhabung: Die strukturierte Oberfläche dieser Silikonhülle bietet einen verbesserten Griff, der die Handhabung und Stabilität beim Fotografieren mit Ihrer Sony Alpha A6000 deutlich verbessert. Dies ist besonders vorteilhaft bei schwierigen Aufnahmebedingungen, wie z. B. bei schwachem Licht oder bei Verwendung schwererer Objektive. Das rutschfeste Material sorgt für einen sicheren Halt, reduziert das Risiko versehentlichen Herunterfallens und ermöglicht eine präzisere Steuerung Ihrer Kamera. Das ergonomische Design passt sich der Form Ihrer Hand an und sorgt für ein angenehmes und natürliches Gefühl. Dieser verbesserte Griff führt zu schärferen Bildern und flüssigeren Videos, da er Verwacklungen minimiert und stabilere Aufnahmen ermöglicht. Egal, ob Sie ein professioneller Fotograf oder ein Enthusiast sind, diese Hülle wird Ihr Aufnahmeerlebnis verbessern und Ihnen helfen, bessere Ergebnisse zu erzielen. Die zusätzliche Sicherheit und der Komfort machen sie zu einem unschätzbaren Zubehör für jeden Sony A6000 Benutzer. Wasser- & Staubabweisend: Diese Silikonhülle bietet einen gewissen Grad an Wasser- und Staubabweisung und schützt Ihre Sony Alpha A6000 vor den Elementen. Obwohl sie nicht vollständig wasserdicht ist, bietet die Hülle eine Barriere gegen Spritzer, Regen und Staubpartikel und verhindert, dass diese in das Kameragehäuse eindringen und Schäden verursachen. Dies ist besonders nützlich, wenn Sie im Freien oder in Umgebungen fotografieren, in denen Ihre Kamera Feuchtigkeit oder Schmutz ausgesetzt sein kann. Die eng anliegende Passform der Hülle dichtet anfällige Bereiche wie das Batteriefach und den Speicherkartensteckplatz ab und...21,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.