Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist die deutsche Übersetzung von "Fior di Battaglia"?
Die deutsche Übersetzung von "Fior di Battaglia" ist "Blume des Kampfes". Es handelt sich um den Titel eines historischen Fechtbuchs aus dem 14. Jahrhundert, das verschiedene Kampftechniken und -strategien beschreibt. **
Welche Sorte Eis bevorzugst du: Fior di Latte oder Joghurt?
Ich bevorzuge Joghurteis, da es eine erfrischende und leicht säuerliche Note hat. Fior di Latte ist auch lecker, aber ich mag den cremigen Geschmack von Joghurteis lieber. **


Ähnliche Suchbegriffe für Fior-di-Selva-Grappa
Top-Angebote
Produkte zum Begriff Fior-di-Selva-Grappa:
-
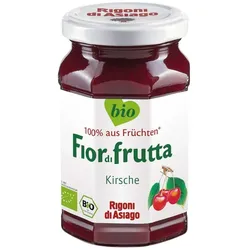
Fior di Frutta - Kirsche 250gDas Geheimnis von Fiordifrutta-Fruchtaufstrich liegt in der Auswahl der schönen und reifen Früchte. Außerdem besteht er zu 100% aus Früchten! Die natürliche Süße stammt aus reinem Apfelsaftkonzentrat, daher ist Fiordifrutta frei von zugesetztem Zucker. Da die Fruchtaufstriche von Fiordifrutta nicht aufgekocht werden, sondern schonend bei Raumtemperatur zubereitet, bleiben wichtige Inhalts- und Aromastoffe erhalten und sorgen für einen ganz besonderen Genuss. Hinweise zur Handhabung und Lagerung: Kühl und trocken lagern.4,97 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Fior, Manuele: HypericumHypericum , Teresas Leben folgte bislang einer geraden Linie. So erreicht sie alle Ziele scheinbar mühelos und es ist keine Überraschung, dass sie als wissenschaftliche Mitarbeiterin für die große Ausstellung des Tutanchamun-Schatzes in Berlin ausgewählt wird. Ruben, einem jungen, launischen, italienischen Künstler, fehlt es hingegen an Geradlinigkeit. Für ihn ist das Berlin der späten 1990er Jahre eine riesige Spielwiese. Ein magisches Labyrinth voller Möglichkeiten, in dem es leicht ist, sich zu verirren und Spaß zu haben. Die intime Liebesgeschichte von Ruben und Teresa wird parallel mit der Geschichte Howard Carters erzählt, dem Entdecker des Grabes von Tutanchamun, und entfaltet sich zwischen dem Tal der Könige und dem rasanten Leben im Berlin der Nachwendezeit. Die mit Spannung erwartete neue Graphic Novel von Manuele Fior. , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20230519, Produktform: Leinen, Autoren: Fior, Manuele, Übersetzung: Alfano, Myriam, Seitenzahl/Blattzahl: 141, Keyword: Archäologie; Berlin; Nachwendezeit; Romanze; Schlaflosigkeit; Tal der Könige; Tutanchamun; Ägypten, Fachschema: Comic~Comic / Graphic Novel~Graphic Novel, Fachkategorie: Graphic Novels und Comics: Gattungen, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 304, Breite: 234, Höhe: 20, Gewicht: 960, Produktform: Gebunden, Genre: Belletristik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fior di Frutta - Birne 250gDas Geheimnis von Fiordifrutta-Fruchtaufstrich liegt in der Auswahl der schönsten und reifsten Früchte. Außerdem besteht er zu 100% aus Früchten! Die natürliche Süße stammt aus reinem Apfelsaftkonzentrat, daher ist Fiordifrutta frei von zugesetztem Zucker. Da die Fruchtaufstriche von Fiordifrutta nicht aufgekocht werden, sondern schonend bei Raumtemperatur zubereitet, bleiben wichtige Inhalts- und Aromastoffe erhalten und sorgen für einen ganz besonderen Genuss. Hinweise zur Handhabung und Lagerung: Nach dem Öffnen im Kühlschrank aufbewahren.4,55 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kannst du die Songmelodie von "Di Di Di Di Di Di Dit Di Di Di Di Di Di Dit" wiedergeben?
Leider kann ich die Songmelodie nicht wiedergeben, da ich ein textbasiertes KI-Modell bin und keine Audiofunktionen habe. Es wäre hilfreich, wenn du den Titel oder den Interpreten des Songs nennen könntest, damit ich dir besser weiterhelfen kann. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Fior-di-Selva-Grappa:
-
Fior di Selva Grappa 50 cl Grappa biologica, Bio SpirituosenWenn alle Gänge des Familienmenüs geschafft sind, gelüstet es den Magen oft noch nach dem kulinarischen Tüpfelchen auf dem i. Das kann dieser feinste, aus Trester gebrannte Grappa sein. Er ist das Quäntchen, das ein Menü zum Hochgenuss macht. Weingut: Tenuta San Vito , Region: Chianti31,50 €*Versand: 3,60 €Sichere Weiterleitung zum Anbieter
-
Fior di Frutta - Kirsche 250gDas Geheimnis von Fiordifrutta-Fruchtaufstrich liegt in der Auswahl der schönen und reifen Früchte. Außerdem besteht er zu 100% aus Früchten! Die natürliche Süße stammt aus reinem Apfelsaftkonzentrat, daher ist Fiordifrutta frei von zugesetztem Zucker. Da die Fruchtaufstriche von Fiordifrutta nicht aufgekocht werden, sondern schonend bei Raumtemperatur zubereitet, bleiben wichtige Inhalts- und Aromastoffe erhalten und sorgen für einen ganz besonderen Genuss. Hinweise zur Handhabung und Lagerung: Kühl und trocken lagern.4,97 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Fior, Manuele: HypericumHypericum , Teresas Leben folgte bislang einer geraden Linie. So erreicht sie alle Ziele scheinbar mühelos und es ist keine Überraschung, dass sie als wissenschaftliche Mitarbeiterin für die große Ausstellung des Tutanchamun-Schatzes in Berlin ausgewählt wird. Ruben, einem jungen, launischen, italienischen Künstler, fehlt es hingegen an Geradlinigkeit. Für ihn ist das Berlin der späten 1990er Jahre eine riesige Spielwiese. Ein magisches Labyrinth voller Möglichkeiten, in dem es leicht ist, sich zu verirren und Spaß zu haben. Die intime Liebesgeschichte von Ruben und Teresa wird parallel mit der Geschichte Howard Carters erzählt, dem Entdecker des Grabes von Tutanchamun, und entfaltet sich zwischen dem Tal der Könige und dem rasanten Leben im Berlin der Nachwendezeit. Die mit Spannung erwartete neue Graphic Novel von Manuele Fior. , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20230519, Produktform: Leinen, Autoren: Fior, Manuele, Übersetzung: Alfano, Myriam, Seitenzahl/Blattzahl: 141, Keyword: Archäologie; Berlin; Nachwendezeit; Romanze; Schlaflosigkeit; Tal der Könige; Tutanchamun; Ägypten, Fachschema: Comic~Comic / Graphic Novel~Graphic Novel, Fachkategorie: Graphic Novels und Comics: Gattungen, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 304, Breite: 234, Höhe: 20, Gewicht: 960, Produktform: Gebunden, Genre: Belletristik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die deutsche Übersetzung von "Fior di Battaglia"?
Die deutsche Übersetzung von "Fior di Battaglia" ist "Blume des Kampfes". Es handelt sich um den Titel eines historischen Fechtbuchs aus dem 14. Jahrhundert, das verschiedene Kampftechniken und -strategien beschreibt. **
-
Welche Sorte Eis bevorzugst du: Fior di Latte oder Joghurt?
Ich bevorzuge Joghurteis, da es eine erfrischende und leicht säuerliche Note hat. Fior di Latte ist auch lecker, aber ich mag den cremigen Geschmack von Joghurteis lieber. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Fior-di-Selva-Grappa
-
Fior di Frutta - Birne 250gDas Geheimnis von Fiordifrutta-Fruchtaufstrich liegt in der Auswahl der schönsten und reifsten Früchte. Außerdem besteht er zu 100% aus Früchten! Die natürliche Süße stammt aus reinem Apfelsaftkonzentrat, daher ist Fiordifrutta frei von zugesetztem Zucker. Da die Fruchtaufstriche von Fiordifrutta nicht aufgekocht werden, sondern schonend bei Raumtemperatur zubereitet, bleiben wichtige Inhalts- und Aromastoffe erhalten und sorgen für einen ganz besonderen Genuss. Hinweise zur Handhabung und Lagerung: Nach dem Öffnen im Kühlschrank aufbewahren.4,55 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Sibona Grappa di BarberaDer Grappa di Barbera der Distilleria Sibona wird durch ein kontinuierliches Brennverfahren, bei dem stetig Trester hinzugefügt wird, hergestellt. Der fertig gebrannte Grappa wird erst einige Monate in herkömmlichen Fässern ausgebaut und dann in Barriques verfeinert, um den Duft und die Geschmacksstoffe hervorzuheben. In der Farbe präsentiert sich der italienische Grappa di Barbera strohgelb. Im Duft ist er männlich und sehr intensiv, man könnte auch sagen - ausgeprägt sortentypisch. Im Geschmack zeigt er sich trocken und reif, allerding ist der Grappa goldrichtig in der Struktur und Harmonie und hat einen langen Abgang.21,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Sibona Grappa di NebbioloDieser Grappa stammt aus dem Roero-Gebiet in der italienischen Weinbauregion Piemont. Die außschließlich aus Nebbiolo-Trester hergestellte Spirituose wird in Stahlfässern ausgebaut. Mit kristallklarer Farbe sowie im Duft schmeichelnd intensiven Noten von Blumen verkörpert er die ganz hohe Grappa-Kunst des Piemont! Im Geschmack zeigt sich der Grappa di Nebbiolo aus dem Hause Sibona harmonisch und kräftig und hat eine sehr intensiv gefällige Holznote, sowie einen langen Abgang.21,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kannst du die Songmelodie von "Di Di Di Di Di Di Dit Di Di Di Di Di Di Dit" wiedergeben?
Leider kann ich die Songmelodie nicht wiedergeben, da ich ein textbasiertes KI-Modell bin und keine Audiofunktionen habe. Es wäre hilfreich, wenn du den Titel oder den Interpreten des Songs nennen könntest, damit ich dir besser weiterhelfen kann. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.