Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
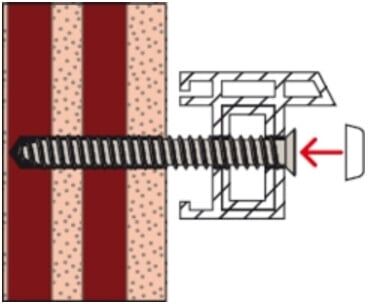
Ähnliche Suchbegriffe für Fischer-538709-Abdeckkappe-100St
Top-Angebote
Produkte zum Begriff Fischer-538709-Abdeckkappe-100St:
-
Fischer, Günther: Günther Fischer - AutobiografieGünther Fischer - Autobiografie , Wie so oft: Der Vater verlangt, dass der Sohn ein Instrument lernt. Und dann merkt der Klavierlehrer: Dieser Junge hat das absolute Gehör! Aus dem »üblichen« Anfang wird eine einzigartige musikalische Laufbahn: als Jazzmusiker, Bandleader und Komponist von Weltrang, ein Weltstar! Aber in solchen Kategorien denkt Günther Fischer nicht. Er nimmt den Leser mit an die Stationen seines Lebens und in seine Art, Musik zu empfinden und zu erschaffen. Er erzählt vom Aufbruch nach Berlin, mitten hinein in die lebendige Jazz- und Rockszene: Klaus Lenz, Reinhard Lakomy, Uschi Brüning, Veronika Fischer; die eigene Band, mit der er bis heute auf die Bühne geht. Von den legendären Jazz-Platten mit Manfred Krug und von der Freundschaft und dem Zerwürfnis mit dem Star. Er erzählt von seinen Filmmusiken, »Solo Sunny« etwa, nur einer von vielen DEFA-Filmen mit dem unverwechselbaren Soundtrack von Günther Fischer, oder über »Schöner Gigolo, armer Gigolo«, dem letzten Film mit Marlene Dietrich, über »Whisky mit Wodka« von Andreas Dresen. Von der Arbeit in Hollywood. Von Bühnenmusiken. »Es waren sphärische Klänge«, sagt Schauspieler Peter Bause. Denn auch das gibt es in diesem Buch: Erinnerungen von Wegbegleitern an Begegnungen und Zusammenarbeit. Armin-Mueller Stahl, Emöke Pöstenyi, Günter Baby Sommer, Gojko Mitic, Tobias Morgenstern, Jürgen Walter, Andreas Dresen, Wolfgang Kohlhaase und andere geben Auskunft. Und nicht zuletzt erzählt er von seiner Wahlheimat Irland und dem, was ihm die Musikkultur dieses Landes und das Leben mit seiner Familie dort bedeuten. , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20240624, Produktform: Leinen, Autoren: Fischer, Günther, Seitenzahl/Blattzahl: 304, Abbildungen: vierfarbig, mit zahlreichen Abbildungen aus dem Privatarchiv, Keyword: Andreas Dresen; Armin Mueller-Stahl; DEFA-Film-Komponist; Fernsehserien-Musik; Filmmusik DDR; Fischer Autobiografie 80. Geburtstag; Günther Fischer Band; Günther Fischer Biografie; Günther Fischer Quintett mit Uschi Brüning; Hollywood-Filmmusik; Jazz-Chansons; Jazz-Komponist; Jazz-Musiker; Just a Gigiol; Klaus Lenz; Komponist Deutschland; Laura Fischer Band; Manfred Krug; Musical Jack the Ripper; Musical Marilyn; Musiker-Legende; Reinhard Lakomy; Solo Sunny; Uschi Brüning; Uwe Steimle; deutscher Unterhaltungskünstler, Fachschema: DDR / Erinnerung, Gespräch, Tagebuch~Pop (Musik)~Schauspieler - Schauspielkunst, Fachkategorie: Filmmusik & Bühnenmusik~Unterhaltungsmusik, Popmusik~Komponisten und Songwriter~Musiker, Sänger, Bands und Gruppen~Memoiren, Berichte/Erinnerungen~einzelne Schauspieler und Darsteller, Region: Deutschland~Ostdeutschland, DDR, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.)~erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Autobiografien: Kunst und Unterhaltung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neues Leben, Verlag, Verlag: Neues Leben, Verlag, Verlag: Neues Leben, Länge: 213, Breite: 152, Höhe: 25, Gewicht: 507, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Fischer-538709-Abdeckkappe-100St:
-
Fischer, Günther: Günther Fischer - AutobiografieGünther Fischer - Autobiografie , Wie so oft: Der Vater verlangt, dass der Sohn ein Instrument lernt. Und dann merkt der Klavierlehrer: Dieser Junge hat das absolute Gehör! Aus dem »üblichen« Anfang wird eine einzigartige musikalische Laufbahn: als Jazzmusiker, Bandleader und Komponist von Weltrang, ein Weltstar! Aber in solchen Kategorien denkt Günther Fischer nicht. Er nimmt den Leser mit an die Stationen seines Lebens und in seine Art, Musik zu empfinden und zu erschaffen. Er erzählt vom Aufbruch nach Berlin, mitten hinein in die lebendige Jazz- und Rockszene: Klaus Lenz, Reinhard Lakomy, Uschi Brüning, Veronika Fischer; die eigene Band, mit der er bis heute auf die Bühne geht. Von den legendären Jazz-Platten mit Manfred Krug und von der Freundschaft und dem Zerwürfnis mit dem Star. Er erzählt von seinen Filmmusiken, »Solo Sunny« etwa, nur einer von vielen DEFA-Filmen mit dem unverwechselbaren Soundtrack von Günther Fischer, oder über »Schöner Gigolo, armer Gigolo«, dem letzten Film mit Marlene Dietrich, über »Whisky mit Wodka« von Andreas Dresen. Von der Arbeit in Hollywood. Von Bühnenmusiken. »Es waren sphärische Klänge«, sagt Schauspieler Peter Bause. Denn auch das gibt es in diesem Buch: Erinnerungen von Wegbegleitern an Begegnungen und Zusammenarbeit. Armin-Mueller Stahl, Emöke Pöstenyi, Günter Baby Sommer, Gojko Mitic, Tobias Morgenstern, Jürgen Walter, Andreas Dresen, Wolfgang Kohlhaase und andere geben Auskunft. Und nicht zuletzt erzählt er von seiner Wahlheimat Irland und dem, was ihm die Musikkultur dieses Landes und das Leben mit seiner Familie dort bedeuten. , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20240624, Produktform: Leinen, Autoren: Fischer, Günther, Seitenzahl/Blattzahl: 304, Abbildungen: vierfarbig, mit zahlreichen Abbildungen aus dem Privatarchiv, Keyword: Andreas Dresen; Armin Mueller-Stahl; DEFA-Film-Komponist; Fernsehserien-Musik; Filmmusik DDR; Fischer Autobiografie 80. Geburtstag; Günther Fischer Band; Günther Fischer Biografie; Günther Fischer Quintett mit Uschi Brüning; Hollywood-Filmmusik; Jazz-Chansons; Jazz-Komponist; Jazz-Musiker; Just a Gigiol; Klaus Lenz; Komponist Deutschland; Laura Fischer Band; Manfred Krug; Musical Jack the Ripper; Musical Marilyn; Musiker-Legende; Reinhard Lakomy; Solo Sunny; Uschi Brüning; Uwe Steimle; deutscher Unterhaltungskünstler, Fachschema: DDR / Erinnerung, Gespräch, Tagebuch~Pop (Musik)~Schauspieler - Schauspielkunst, Fachkategorie: Filmmusik & Bühnenmusik~Unterhaltungsmusik, Popmusik~Komponisten und Songwriter~Musiker, Sänger, Bands und Gruppen~Memoiren, Berichte/Erinnerungen~einzelne Schauspieler und Darsteller, Region: Deutschland~Ostdeutschland, DDR, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.)~erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Autobiografien: Kunst und Unterhaltung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neues Leben, Verlag, Verlag: Neues Leben, Verlag, Verlag: Neues Leben, Länge: 213, Breite: 152, Höhe: 25, Gewicht: 507, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Fischer-538709-Abdeckkappe-100St
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.