Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
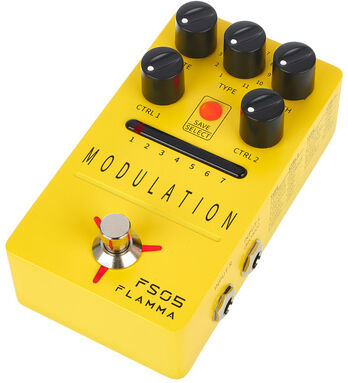
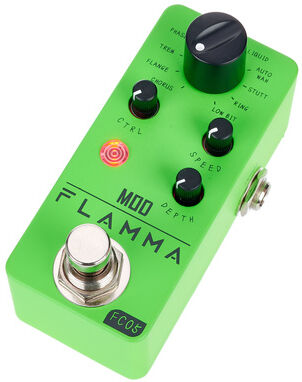
Ähnliche Suchbegriffe für Flamma-FS05-Multi-Modulation
Top-Angebote
Produkte zum Begriff Flamma-FS05-Multi-Modulation:
-
Champagne, Tina: Sensorische Modulation für Menschen mit DemenzSensorische Modulation für Menschen mit Demenz , Assessments und Aktivitäten für eine sensorisch anregende Umgebung zur Bedürfnisbefriedigung und Wahrnehmungsförderung. Sensorische Bedürfnisse befriedigen, Wahrnehmung fördern , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 201908, Produktform: Kartoniert, Autoren: Champagne, Tina, Übersetzung: Börger, Heide, Seitenzahl/Blattzahl: 208, Abbildungen: 16 Fotos, 7 Tabellen, Keyword: Altenpflege; Alltagsbegleiter; Selbstbestimmung; Demenzkranke; Aktivierung; SMP; Pflege; Bewegung; basale Stimulation; Sensory Modulation Program, Fachschema: Alzheimer Krankheit~Demenz~Altenpflege~Pflege / Altenpflege~Pflege / Psychiatrische Pflege~Palliativpflege~Pflege / Palliativpflege~Ergotherapie - Beschäftigungstherapie, Fachkategorie: Pflege von psychisch Kranken~Alzheimer und Demenz~Psychiatrische Pflege, psychische Gesundheitspflege~Palliativpflege~Umgang mit / Ratgeber zu Alzheimer & Demenz~Altenpflege~Ergotherapie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Altenpflege, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 226, Breite: 159, Höhe: 15, Gewicht: 386, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 220828230,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
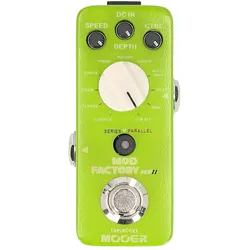
Mooer Mod Factory MKII - Multi Modulation - Effektgerät E-GitarreDie Mod Factory MKII enthält 11 Algorithmen direkt aus unserem preisgekrönten Mod Factory PRO. Alle üblichen Verdächtigen wie Chorus; Flange; Trem und Phase sind dabei; aber auch ein cooler neuer Low-Bit-Effekt und Ringmodulator; die sich bei der PRO-Version als sehr beliebt erwiesen haben. Nach Rückmeldungen von Kunden wurden die Nebengeräusche gegenüber dem Original stark minimiert das Gitarrensignal bleibt beim Einschalten des Pedals voll und präsent. Um das Erlebnis noch weiter zu verbessern; wurden Echtzeit-Tap-Tempo- und Beschleunigungsfunktionen hinzugefügt und können über den Soft-Touch-Fußschalter aufgerufen werden. Mod Factory MKII hat auch eine Option für serienlles / paralleles Routing ist enthalten. Dies liefert effektiv 2 sehr unterschiedliche Klänge zu jedem Modulationstyp.74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
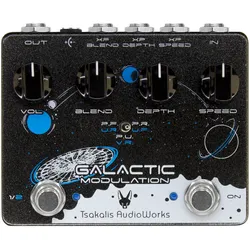
BOSS MD-200 Modulation Multi-Effekt mit Netzteil (Gitarre), EffektpedalDas BOSS MD-200 Modulation Multi-Effektpedal ist ein hochentwickeltes und vielseitiges Gerät, das eine breite Palette an Modulationseffekten in einem kompakten Format bietet. Mit insgesamt 12 hochwertigen Effekten, darunter moderne und Vintage-Chorus-Effekte, Phaser, Flanger, Rotary, Vibrato, Tremolo, Vibe, Auto-Wah, Slicer und Overtone, ist dieses Pedal ideal für Musiker, die ihre Klangpalette erweitern möchten. Die intuitive Bedienung wird durch Multifunktionsschalter unterstützt, die eine einfache Navigation durch die umfangreichen Funktionen ermöglichen. Das MD-200 bietet die Möglichkeit, eigene Setups auf vier Speicherplätzen zu speichern und während der Performance schnell abzurufen. Eine Panel-Lock-Funktion schützt vor ungewollten Änderungen der Einstellungen, was es besonders für den Live-Einsatz geeignet macht. Darüber hinaus ermöglicht die Insert-Loop-Funktion die Integration externer Effektpedale, wodurch die Flexibilität in der Signalverarbeitung erhöht wird. - 12 hochwertige Modulationseffekte - Einfache Bedienung durch Multifunktionsschalter - Speicherplätze für individuelle Setups - Panel-Lock-Funktion für Schutz vor ungewollten Änderungen - MIDI-Steuerung und Insert-Loop-Funktion für externe Effekte.278,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Flamma-FS05-Multi-Modulation:
-
Flamma FS05 Multi ModulationFlamma FS05; Modulationspedal mit: Chorus, Flanger, Tremolo, Phase, Vibrato, Rotary, Liquid, Auto Wah, Stutter, Ring, Low Bit; 11 hochwertige Stereo-Modulationseffekte von klassisch bis experimentell; 7 Preset-Slots; True Bypass zur Reduzierung von Signalverlusten; Stromaufnahme: 9V, 300mA69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Champagne, Tina: Sensorische Modulation für Menschen mit DemenzSensorische Modulation für Menschen mit Demenz , Assessments und Aktivitäten für eine sensorisch anregende Umgebung zur Bedürfnisbefriedigung und Wahrnehmungsförderung. Sensorische Bedürfnisse befriedigen, Wahrnehmung fördern , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 201908, Produktform: Kartoniert, Autoren: Champagne, Tina, Übersetzung: Börger, Heide, Seitenzahl/Blattzahl: 208, Abbildungen: 16 Fotos, 7 Tabellen, Keyword: Altenpflege; Alltagsbegleiter; Selbstbestimmung; Demenzkranke; Aktivierung; SMP; Pflege; Bewegung; basale Stimulation; Sensory Modulation Program, Fachschema: Alzheimer Krankheit~Demenz~Altenpflege~Pflege / Altenpflege~Pflege / Psychiatrische Pflege~Palliativpflege~Pflege / Palliativpflege~Ergotherapie - Beschäftigungstherapie, Fachkategorie: Pflege von psychisch Kranken~Alzheimer und Demenz~Psychiatrische Pflege, psychische Gesundheitspflege~Palliativpflege~Umgang mit / Ratgeber zu Alzheimer & Demenz~Altenpflege~Ergotherapie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Altenpflege, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 226, Breite: 159, Höhe: 15, Gewicht: 386, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 220828230,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Flamma-FS05-Multi-Modulation
-
Mooer Mod Factory MKII - Multi Modulation - Effektgerät E-GitarreDie Mod Factory MKII enthält 11 Algorithmen direkt aus unserem preisgekrönten Mod Factory PRO. Alle üblichen Verdächtigen wie Chorus; Flange; Trem und Phase sind dabei; aber auch ein cooler neuer Low-Bit-Effekt und Ringmodulator; die sich bei der PRO-Version als sehr beliebt erwiesen haben. Nach Rückmeldungen von Kunden wurden die Nebengeräusche gegenüber dem Original stark minimiert das Gitarrensignal bleibt beim Einschalten des Pedals voll und präsent. Um das Erlebnis noch weiter zu verbessern; wurden Echtzeit-Tap-Tempo- und Beschleunigungsfunktionen hinzugefügt und können über den Soft-Touch-Fußschalter aufgerufen werden. Mod Factory MKII hat auch eine Option für serienlles / paralleles Routing ist enthalten. Dies liefert effektiv 2 sehr unterschiedliche Klänge zu jedem Modulationstyp.74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BOSS MD-200 Modulation Multi-Effekt mit Netzteil (Gitarre), EffektpedalDas BOSS MD-200 Modulation Multi-Effektpedal ist ein hochentwickeltes und vielseitiges Gerät, das eine breite Palette an Modulationseffekten in einem kompakten Format bietet. Mit insgesamt 12 hochwertigen Effekten, darunter moderne und Vintage-Chorus-Effekte, Phaser, Flanger, Rotary, Vibrato, Tremolo, Vibe, Auto-Wah, Slicer und Overtone, ist dieses Pedal ideal für Musiker, die ihre Klangpalette erweitern möchten. Die intuitive Bedienung wird durch Multifunktionsschalter unterstützt, die eine einfache Navigation durch die umfangreichen Funktionen ermöglichen. Das MD-200 bietet die Möglichkeit, eigene Setups auf vier Speicherplätzen zu speichern und während der Performance schnell abzurufen. Eine Panel-Lock-Funktion schützt vor ungewollten Änderungen der Einstellungen, was es besonders für den Live-Einsatz geeignet macht. Darüber hinaus ermöglicht die Insert-Loop-Funktion die Integration externer Effektpedale, wodurch die Flexibilität in der Signalverarbeitung erhöht wird. - 12 hochwertige Modulationseffekte - Einfache Bedienung durch Multifunktionsschalter - Speicherplätze für individuelle Setups - Panel-Lock-Funktion für Schutz vor ungewollten Änderungen - MIDI-Steuerung und Insert-Loop-Funktion für externe Effekte.278,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flamma FS02 ReverbFlamma FS02; Reverb-Pedal mit 7 klassischen Reverb-Effekten; Hochwertiger Stereo-Eingang und -Ausgang; Speicherbarer Preset-Slot für jeden Effekt; Trail On-Funktion ermöglicht ein natürliches Ausklingen der Effekte; True Bypass reduziert Signalverluste; Stromverbrauch: 9V, 300mA69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flamma FS03 DelayFlamma FS03; Delay-Pedal mit 6 traditionellen Stereo-Delay-Effekten, die Ihnen die Inspiration für Ihre Kreationen liefern; Unterstützung von Tap-Tempo über den Fußschalter; Trail-Funktion ermöglicht ein natürliches Ausblenden der Effekte; speicherbare Presets für jedes Effektmodul; Looper mit 80 Sekunden Kapazität; Maximale Delay Zeit: 2.5s; Stromverbrauch: 9V, 300mA69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.