Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Florian-Christl-Episodes
Top-Angebote
Produkte zum Begriff Florian-Christl-Episodes:
-
Eberlein, Christl: Koblenzer GeheimnisseKoblenzer Geheimnisse , Spannendes aus der 2000-jährigen Geschichte mit Kennern der Stadtgeschichte , Sport-Vergaser > Kraftstoffversorgung , Erscheinungsjahr: 20231104, Produktform: Leinen, Autoren: Eberlein, Christl~Kölsch, Thomas~Mersmann, Stephanie, Seitenzahl/Blattzahl: 192, Keyword: Geheimnisse; Koblenz; Stadtgeschichte, Thema: Verstehen, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Geschichte: Ereignisse und Themen, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bast Medien GmbH, Verlag: Bast Medien GmbH, Verlag: Bast Medien GmbH, Länge: 213, Breite: 153, Höhe: 20, Gewicht: 500, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0800, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie lauten andere Entscheidungsspiele ähnlich wie "Episodes"?
Ein ähnliches Entscheidungsspiel wie "Episodes" ist "Life is Strange", in dem die Spielerin die Rolle einer jungen Frau übernimmt und Entscheidungen trifft, die den Verlauf der Geschichte beeinflussen. Ein weiteres Spiel in diesem Genre ist "The Walking Dead" von Telltale Games, in dem die Spielerin als Überlebende in einer Zombie-Apokalypse Entscheidungen treffen muss, die das Schicksal der Charaktere bestimmen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Florian-Christl-Episodes:
-
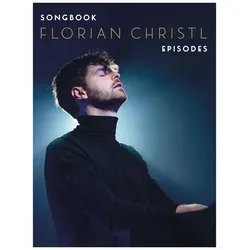
Florian Christl: Episodes - Songbook, Fachbücher von Florian ChristlDas "Episodes - Songbook" von Florian Christl ist eine eindrucksvolle Sammlung von Kompositionen, die den Leser und Musiker in die emotionale Welt des Künstlers eintauchen lässt. Nach dem Erfolg seines Debütalbums „Inspiration“ präsentiert Christl nun sein zweites Werk, das die Zuhörer auf eine Reise durch verschiedene emotionale Episoden mitnimmt. Die 14 sorgfältig komponierten Stücke sind nicht nur musikalische Darstellungen, sondern auch Ausdruck von tiefen Gefühlen, die von Melancholie bis Euphorie reichen. Dieses Songbook ist eine Einladung, die eigene Musikalität zu entdecken und die inspirierenden Melodien selbst am Klavier zum Leben zu erwecken. Mit einem kartonierten Einband und einer ansprechenden Gestaltung ist es sowohl für professionelle Musiker als auch für Musikliebhaber geeignet, die die zeitgenössische klassische Musik schätzen. Die Kombination aus Kunst, Musik und Design macht dieses Buch zu einem wertvollen Begleiter für alle, die sich für die kreative Ausdrucksform der Musik interessieren.31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jeremiah 1-25, Fachbücher von Christl Maier, Maier, ChristlDas Fachbuch "Jeremiah 1-25" von Christl M. Maier bietet eine tiefgehende Analyse der biblischen Texte von Jeremia, die als dramatische Erzählungen interpretiert werden. In den Lamentationen, Anklagen und Ankündigungen des Unheils entfaltet sich eine vielstimmige Botschaft über den Fall Jerusalems und Judas. Die Texte sind nicht nur farbenfroh, sondern auch verstörend und spiegeln ein kulturelles Trauma wider. Sie versuchen, ein Gottesbild zu entwickeln, das sowohl die Geschichte erklärt als auch Hoffnung auf eine bessere Zukunft vermittelt. Besonders eindrucksvoll ist die weibliche Personifikation Jerusalems, die ein emotionales und mitfühlendes Porträt der Menschen zeichnet und deren Erfahrungen von Kriegsgewalt und Zerstörung eine Stimme verleiht. Der verfolgte Prophet Jeremia ringt mit Gott im Namen des Volkes und bringt dessen Nöte und Ängste zum Ausdruck.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eberlein, Christl: Koblenzer GeheimnisseKoblenzer Geheimnisse , Spannendes aus der 2000-jährigen Geschichte mit Kennern der Stadtgeschichte , Sport-Vergaser > Kraftstoffversorgung , Erscheinungsjahr: 20231104, Produktform: Leinen, Autoren: Eberlein, Christl~Kölsch, Thomas~Mersmann, Stephanie, Seitenzahl/Blattzahl: 192, Keyword: Geheimnisse; Koblenz; Stadtgeschichte, Thema: Verstehen, Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Geschichte: Ereignisse und Themen, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Bast Medien GmbH, Verlag: Bast Medien GmbH, Verlag: Bast Medien GmbH, Länge: 213, Breite: 153, Höhe: 20, Gewicht: 500, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0800, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Florian-Christl-Episodes
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie lauten andere Entscheidungsspiele ähnlich wie "Episodes"?
Ein ähnliches Entscheidungsspiel wie "Episodes" ist "Life is Strange", in dem die Spielerin die Rolle einer jungen Frau übernimmt und Entscheidungen trifft, die den Verlauf der Geschichte beeinflussen. Ein weiteres Spiel in diesem Genre ist "The Walking Dead" von Telltale Games, in dem die Spielerin als Überlebende in einer Zombie-Apokalypse Entscheidungen treffen muss, die das Schicksal der Charaktere bestimmen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.