Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Flott-felix-2-0
Top-Angebote
Produkte zum Begriff Flott-felix-2-0:
-
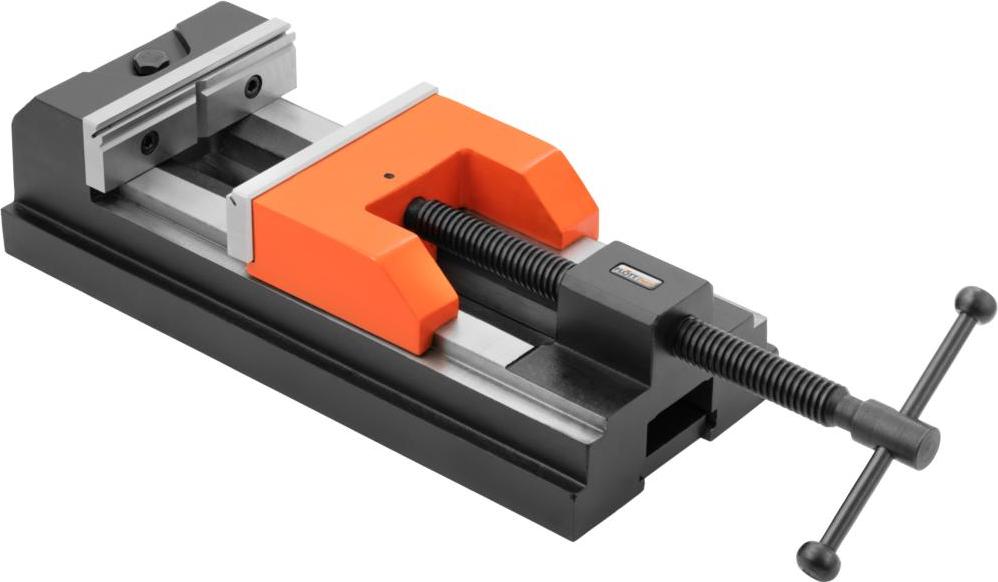
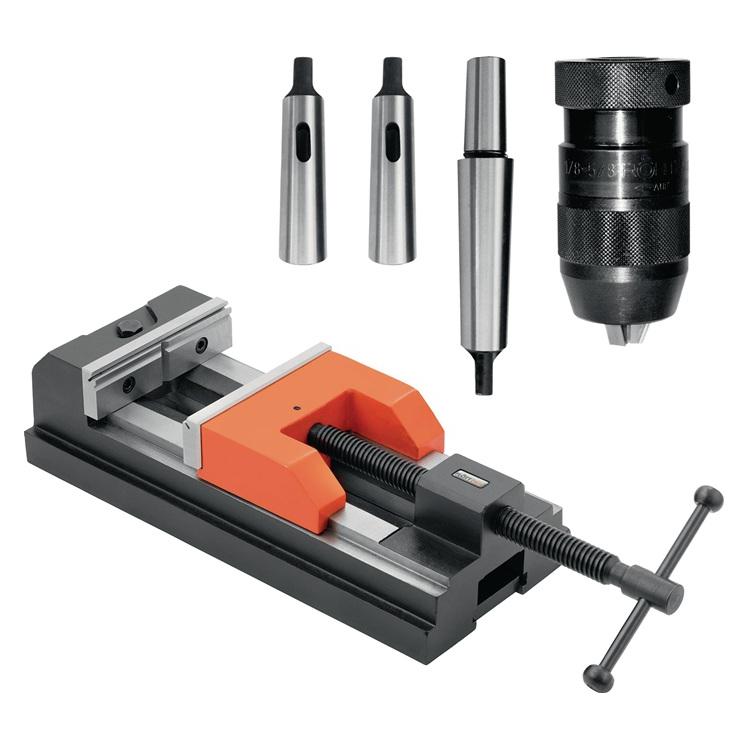
Flott, Schraubstock + Zwinge, Bohrpaket 2 m. (120 mm)Das Bohrpaket 2 m von Flott ist ein vielseitiges und präzises Werkzeug, das für verschiedene Anwendungen in der Metallbearbeitung und im Handwerk konzipiert wurde. Es umfasst einen hochwertigen Maschinenschraubstock mit einer Backenbreite von 80 mm und einer Spannweite von bis zu 120 mm, was eine sichere und stabile Fixierung von Werkstücken ermöglicht. Der Schraubstock ist mit einer Backenhöhe von 28 mm ausgestattet, die eine optimale Unterstützung für die Bearbeitung bietet. Zusätzlich enthält das Paket ein Schnellspannbohrfutter mit einer Rundlaufgenauigkeit von 0,17 mm, das eine präzise Bearbeitung gewährleistet. Der Kegeldorn MK2 B16 und die Reduzierhülse MK2-MK1 erweitern die Einsatzmöglichkeiten des Pakets und machen es zu einer wertvollen Ergänzung für jede Werkstatt. - Maschinenschraubstock mit 80 mm Backenbreite und 120 mm Spannweite - Schnellspannbohrfutter B16 mit 1-13 mm Durchmesser - Rundlaufgenauigkeit des Bohrfutters von 0,17 mm - Inklusive Kegeldorn MK2 B16 und Reduzierhülse MK2-MK1.399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist mit Felix Baumgartner 2?
Es gibt keine offiziellen Pläne für einen zweiten Sprung von Felix Baumgartner. Sein Sprung aus der Stratosphäre im Jahr 2012 war ein historisches Ereignis und stellte mehrere Rekorde auf. Es ist unwahrscheinlich, dass er einen weiteren Sprung in dieser Art und Größenordnung durchführen wird. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Flott-felix-2-0:
-
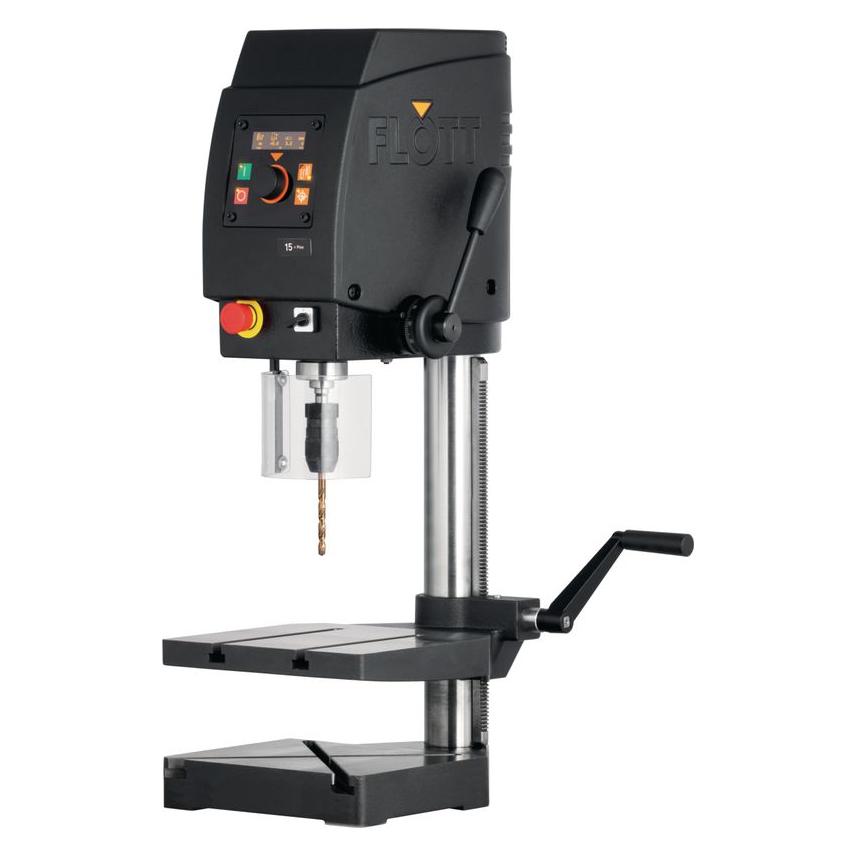
Flott [felix] 2. 0 - 150, 281143großer Spannbereich Prismenbacken mit Absatz sowie horizontalen und verkitkalen Aussparungen für großes Spektrum an Werkstücken Patentierte Einfachklemmung über Sechskantschraube Volle Arbeitssicherheit Frei positionierbares Werkstück Kein Mitdrehen und Abheben der Werkstücke Kurze Rüstzeit, schnelles Aufspannen Technische Daten Backenbreite: 150 Spannweite: 0-200 Backenhöhe: 40 Verfahrweg: 145994,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FLOTT Maschinenschraubstock Felix 100 2.0Felix 2.0 Einfach und sicher gebohrt – Dank des innovativen Bohrmaschinenschraubstocks von Felix Röwekämper. Der Bohrmaschinenschraubstock zur frei justierbaren Aufspannung des Werkstücks. Einfach, schnell, sicher und besser zu bedienen. Mit zwei Handgriffen ist der Schraubstock auf dem Werktisch aufgespannt, präzise justiert gesichert. Patentierter Aufspannmechanismus sorgt für ein Aufspannen des Schraubstocks mit einem Handgriff Kein Mitdrehen oder Hochschlagen des Schraubstocks (Verdrehsicherung) Frei positionierbar und volle Beweglichkeit des Schraubstocks Kurze Rüstzeit, schnelles Aufspannen (bis zu 95 % Zeitersparnis) Vergrößerter Verfahrweg und größere Spannweite Serienmäßige Ausstattung Prismenbacken mit Absatz, sowie horizontalen und vertikalen Aussparungen für großes Spektrum an Werkstücken Gehärtete und präzisionsgeschliffene Spannbacken keine zusätzlichen Spannmittel mehr notwendig Vorbereitung (Bild 3) Die Klemmschiene [3] in den Grundkörper des Schraubstocks einlegen (sofern nicht vormontiert), die Zylinderschraube [1] in den Schraubstock einlegen und leicht anziehen. Der T-Nutenstein [4] sollte nach Montage in die T-Nute des Arbeitstisches in der Nut frei verschiebbar sein. Der Schraubstock ist nun frei und sicher positionierbar. Positionierung & Fixierung (Bild 4) Den Schraubstock an die gewünschte Position verschieben. Die Zylinderschraube [1] anziehen, damit sich die Klemmschiene [3] anhebt und sich somit der T-Nutenstein [4] im Maschinentisch verspannt. Dadurch ist der Schraubstock in seiner sicher Position fixiert. Verdrehsicherung (Bild 5) Die Sechskantschraube [2] ist im Längsloch über die Schlüsselweite geführt. Kommt es zu einer Verdrehung im Uhrzeigersinn, wird die Sechskantschraube [2] automatisch noch stärker angezogen und sichert somit den Schraubstock vor dem Weiterdrehen.481,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flott, Schraubstock + Zwinge, Bohrpaket 2 m. (120 mm)Das Bohrpaket 2 m von Flott ist ein vielseitiges und präzises Werkzeug, das für verschiedene Anwendungen in der Metallbearbeitung und im Handwerk konzipiert wurde. Es umfasst einen hochwertigen Maschinenschraubstock mit einer Backenbreite von 80 mm und einer Spannweite von bis zu 120 mm, was eine sichere und stabile Fixierung von Werkstücken ermöglicht. Der Schraubstock ist mit einer Backenhöhe von 28 mm ausgestattet, die eine optimale Unterstützung für die Bearbeitung bietet. Zusätzlich enthält das Paket ein Schnellspannbohrfutter mit einer Rundlaufgenauigkeit von 0,17 mm, das eine präzise Bearbeitung gewährleistet. Der Kegeldorn MK2 B16 und die Reduzierhülse MK2-MK1 erweitern die Einsatzmöglichkeiten des Pakets und machen es zu einer wertvollen Ergänzung für jede Werkstatt. - Maschinenschraubstock mit 80 mm Backenbreite und 120 mm Spannweite - Schnellspannbohrfutter B16 mit 1-13 mm Durchmesser - Rundlaufgenauigkeit des Bohrfutters von 0,17 mm - Inklusive Kegeldorn MK2 B16 und Reduzierhülse MK2-MK1.399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Flott-felix-2-0
-
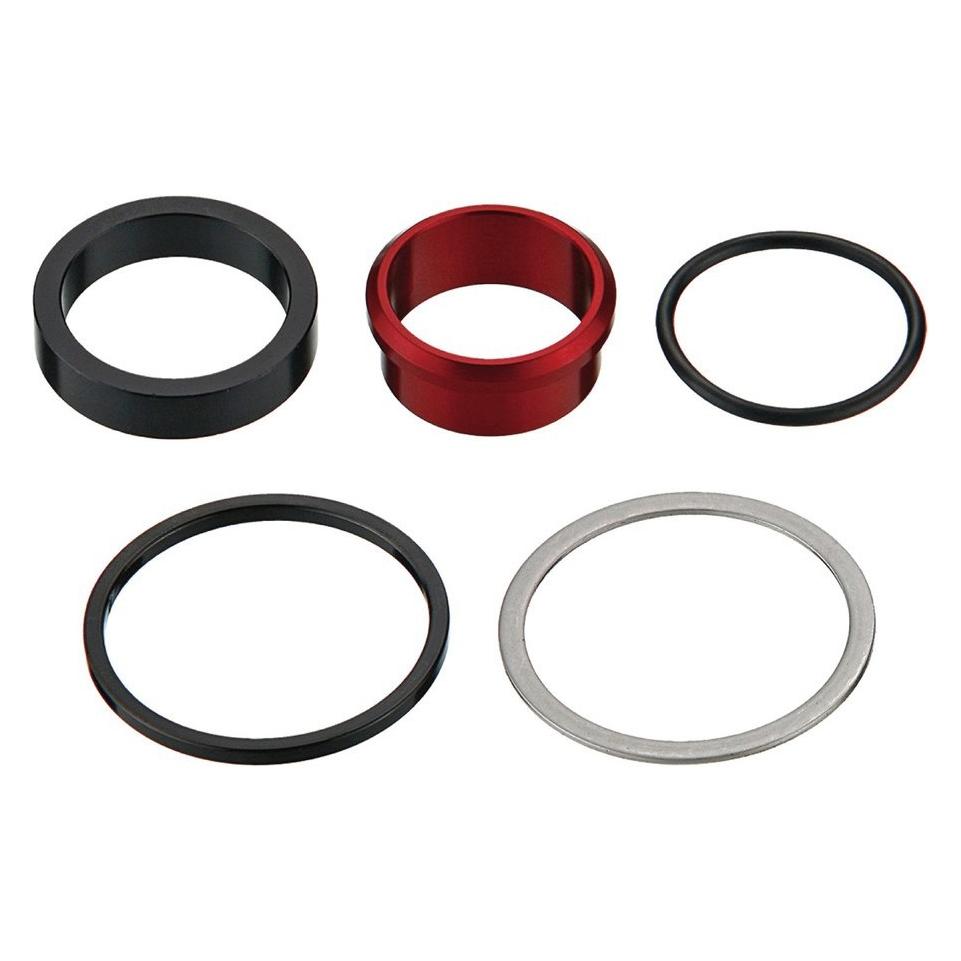
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist mit Felix Baumgartner 2?
Es gibt keine offiziellen Pläne für einen zweiten Sprung von Felix Baumgartner. Sein Sprung aus der Stratosphäre im Jahr 2012 war ein historisches Ereignis und stellte mehrere Rekorde auf. Es ist unwahrscheinlich, dass er einen weiteren Sprung in dieser Art und Größenordnung durchführen wird. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.